Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
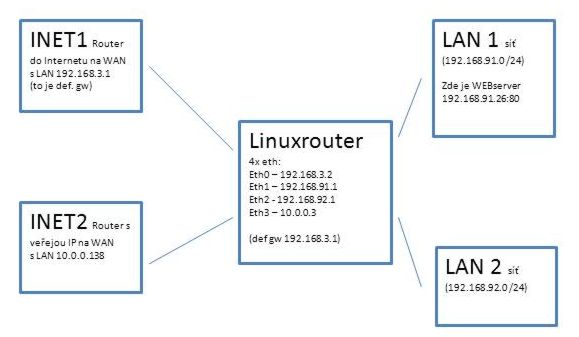
eth0 s ip 10.0.0.3 + na 10.0.0.138 router s public Internet IP
eth1 s ip 192.168.91.1 - vnitřní klientská síť 1
eth2 s ip 192.168.92.1 - vnitřní klientská síť 2
eth3 s ip 192.168.3.2 + na 192.168.3.1 router s hlavním Inet spojem
(vše netmask /24)
Kernel IP routing table
Destination     Gateway         Genmask         Flags Metric Ref    Use Iface
10.0.0.0        *               255.255.255.0   U     0      0        0 eth3
192.168.3.0     *               255.255.255.0   U     0      0        0 eth0
192.168.92.0    *               255.255.255.0   U     0      0        0 eth2
192.168.91.0    *               255.255.255.0   U     0      0        0 eth1
loopback        *               255.0.0.0       U     0      0        0 lo
default         192.168.3.1     0.0.0.0         UG    1      0        0 eth0
Z klientských sítí jde Internetový traffic na default gateway a maškarádou ven.
Je třeba zařídit prostup zvenku přes public Internet IP na stanici (na http) na klientské síti 1 a zpět zase ven přes ten router s Public IP.
Na routeru s PublicIP mám portforward na 10.0.0.3:80 a na linuxrouteru mám forward a překlad na tu stanici 192.168.1.26:80.
Nedaří se mi nastavení, aby se zase pakety vracely zpět (nyní dorazí až k 192.168.1.26, a jak jsem vysledoval, vrací se pak defaultgatewayi dopryč).
iptables -t nat -A PREROUTING -p tcp -d 10.0.0.3 --dport 80 -j DNAT --to 192.168.91.26:80
iptables -A FORWARD -p tcp -i eth3 -o eth1 -d 192.168.91.26 --dport 80 -j ACCEPT

iptables -A INPUT -p ALL -i eth1 -j ACCEPT
iptables -A INPUT -p ALL -i eth2 -j ACCEPT
iptables -A FORWARD -i eth1 -j ACCEPT
iptables -A FORWARD -i eth2 -j ACCEPT
iptables -A FORWARD -m state --state ESTABLISHED,RELATED -j ACCEPT
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Řešení dotazu:
iptables -t nat -a POSTROUTING -s 192.168.91.26 --sport 80 -j SNAT --to-source 10.0.0.3:80NN
iptables -t nat -A POSTROUTING -p tcp -d 192.168.91.26 --dport 80 -j SNAT --to-source 192.168.91.???PS: Když už prosíte snaživě, byl by takový problém si příspěvek před odesláním prohlédnout, a opravit chybné znaky, formátování kódu a zapnutý caps-lock?
INTERNET ---- LinuxRouter ---- stanice (web server)
     \             |
      \            |
       \------- Router
Pak na LinuxRouteru není potřeba dělat SNAT. Je tam jenom potřeba zařídit správné routování těch spojení, která pocházejí z routeru. Udělal bych to pomocí pravidel (ip rule) z balíčku iproute2. Pro pakety se zdrojovou IP adresou v síti 10.0.0.0 bych nastavil jinou routovací tabulku, kde bude jako default gateway uveden ten Router. Říká se tomu source based routing.
INTERNET 1 (default gw linuxrouteru)------------ eth0
vnitřní síť se stanicí (webserver) ----------------- eth1
vnitřní síť 2 ------------------------------------------- eth2INTERNET 2 veřejné IP (zde naslouchá webserver stanice)-- eth3
Linuxrouter má rozhraní eth0-3
INTERNET 1 a 2 jsou segmenty kde jsou ADSLroutery s přístupem ven.Internet ---- Router ---- LinuxRouter ---- web serverale tomu zase neodpovídají IP adresy a výchozí brány zmiňované v dalších komentářích. Nejlepší by asi bylo namalovat nějaké jednoduché schéma v grafickém editoru (do schématu se pak vejdou i IP adresy) a obrázek vložit jako přílohu komentáře.
ip rule vybere speciální routovací tabulka, kde bude jako výchozí brána uveden router 10.0.0.138 a paket odejde na router inet2, kde se znova "odDNATuje" na veřejnou IP adresu a hurá do internetu.
A nebo si můžete přát rychlé zprovoznění IPv6.
iptables, jejichž úplný výpis jste sem nedodal).
iptables -t nat -A PREROUTING -p tcp -d 10.0.0.3 --dport 80 -j DNAT --to 192.168.91.26:80
iptables -A FORWARD -p tcp -i eth3 -o eth1 -d 192.168.91.26 --dport 80 -j ACCEPT
iptables -t nat -A POSTROUTING -s 192.168.91.26 -j SNAT --to 10.0.0.138
do routovacích pravidel přidáno :
echo "12 isp2" >> /etc/iproute2/rt_tables
ip route add default via 10.0.0.138 table isp2
ip rule add from 10.0.0.0/24 table isp2
ip rule add from 192.168.91.26/255.255.255.255 table isp2
děkuji všem za příspěvky, finále jsem ladil po prostudování zdrojů : http://linux-ip.net/html/adv-multi-internet.html, http://goo.gl/d3J66, a zdroje o iptables
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADEktera je osem nastavena tak, ze sebere vsechno ostatni.. NN
týká se to jenom spojení, která webový server navazuje ven
IMHO se to týká veškerého provozu odcházejícího z 192.168.91.26.
nevím, co se stane, když se má na jedno spojení uplatnit dvakrát SNAT
Myslím, že se neuplatní. Od webserveru půjde přes:
ip rule add from 192.168.91.26/255.255.255.255 table isp2
ip route add default via 10.0.0.138 table isp2
takže půjde přes eth3, tudíž
iptables -t nat -A POSTROUTING -s 192.168.91.26 -j SNAT --to 10.0.0.138
ale
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
se už neuplatní kvůli tomu -o eth0
Nějak jsem si při přemýšlení o tomhle problému neuvědomil, že ten "INET2 Router" směrem dovnitř evidentně nenatuje, jinak by tazatel tenhle problém vůbec neměl. Pokud natování na vnitřním rozhraní nelze nastavit, tak se ten problém bez úpravy routovacích tabulek zřejmě vyřešit nedá.
IMHO se to týká veškerého provozu odcházejícího z 192.168.91.26.Ano, což ale bude provoz do internetu, jiný nemá důvod jít přes router. Poprvé jsem to pravidlo moc nezkoumal a myslel jsem, že je to upravené to mé původní, které mělo upravovat spojení z internetu na web server – a tím „navazuje ven“ jsem myslel, že je ve skutečnosti určené pro opačný směr, tedy spojení zahájena z počítače, kde běží webový server.
Myslím, že se neuplatní.Máte pravdu, je tam to omezení
-o eth0.
Nějak jsem si při přemýšlení o tomhle problému neuvědomil, že ten "INET2 Router" směrem dovnitř evidentně nenatuje, jinak by tazatel tenhle problém vůbec neměl.Ten router asi dělá DNAT (z veřejné IP adresy na privátní rozsah), nedělá SNAT (který je zbytečný při typickém použití SOHO routerů, kde je router zároveň jedinou bránou do dalších sítí).
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz