Byl vydán Mozilla Firefox 159.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 159 bude brzy k dispozici také na Flathubu a Snapcraftu.
Nasazení softwaru, který nyní používá ve svých autech pro čínský trh, zvažuje automobilový koncern Volkswagen také v Evropě, kde by se mohl používat v budoucích vozech značek Volkswagen, Škoda a Cupra. Základem pro budoucí evropské modely by se mohla stát takzvaná China Electronic Architecture, elektronická architektura vyvinutá pro čínské modely ve spolupráci s tamní automobilkou Xpeng.
Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál [LinkedIn].
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
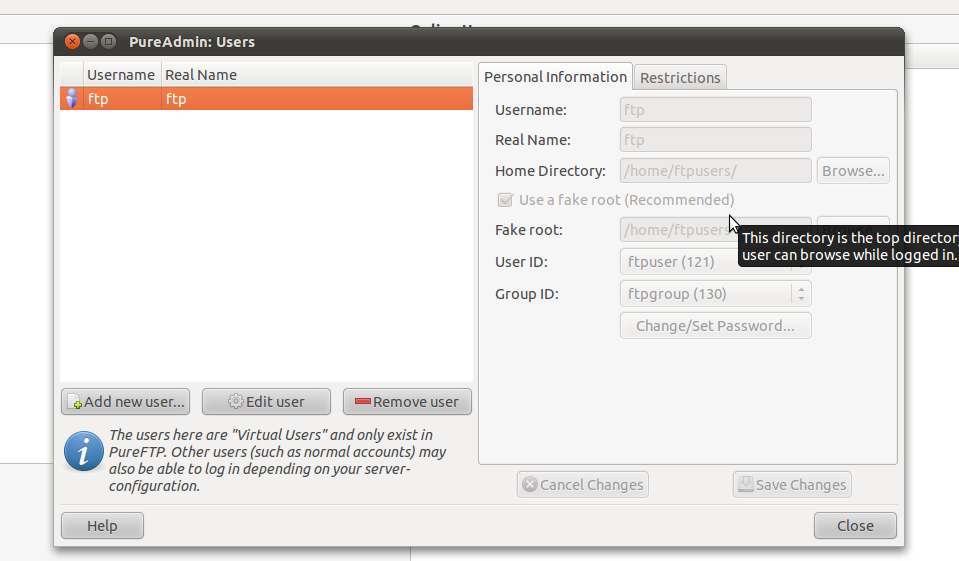
Neviem si rady s prihlasenim virtualnych userov pre PURE FTP server, myslim, ze je to standardna chyba v Ubuntu
Usera vytvorim, pridam, prava a ono ho na FTP server neprihlasi z logu:
Aug  5 00:11:43 probook-PC pure-ftpd: (?@probook-PC) [INFO] New connection from probook-PC
Aug  5 00:11:46 probook-PC pure-ftpd: (?@probook-PC) [INFO] PAM_RHOST enabled. Getting the peer address
Aug  5 00:11:52 probook-PC pure-ftpd: (?@probook-PC) [WARNING] Authentication failed for user [phil]
Aug  5 00:20:00 probook-PC pure-ftpd: (?@probook-PC) [INFO] Logout.
Nastavenie virtual usera:
pure-pw show phil

Login              : phil
Password           : $1$IFy7kgB0$3F6zjFsfakWM55S8zYQ8r.
UID                : 121 (ftpuser)
GID                : 130 (ftpgroup)
Directory          : /home/ftpusers/phil/./
Full name          :
Download bandwidth : 0 Kb (unlimited)
Upload   bandwidth : 0 Kb (unlimited)
Max files          : 0 (unlimited)
Max size           : 0 Mb (unlimited)
Ratio              : 0:0 (unlimited:unlimited)
Allowed local  IPs :
Denied  local  IPs :
Allowed client IPs :
Denied  client IPs :
Time restrictions  : 0000-0000 (unlimited)
Max sim sessions   : 0 (unlimited)
Este som restartol server:
root@probook-PC:/etc/init.d# ./pure-ftpd stop
Stopping ftp server: pure-ftpd.
root@probook-PC:/etc/init.d# ./pure-ftpd start
Starting ftp server: Running: /usr/sbin/pure-ftpd -l pam -E -8 UTF-8 -O clf:/var/log/pure-ftpd/transfer.log -u 1000 -B
root@probook-PC:/etc/init.d# ./pure-ftpd status
 * pure-ftpd is running
Neviem kde moze byt problem, riesil toto nekdo? Dik
Potrebujem, aby mi fungovalo prihlasovanie userov ako aj standardnych userov.
Skusal som rozne moznosti nastaveni, problem ostal nezmeneny co znamena ze standardnym userom sa prihlasim, ale virtualny user stale vykazuje chybu authentifikacie.

nakoniec mi to startuje takto:
Starting ftp server: Running: /usr/sbin/pure-ftpd -l puredb:/etc/pure-ftpd/pureftpd.pdb -l puredb:/etc/pure-ftpd/pureftpd.pdb -l unix -l pam -l puredb:/etc/pure-ftpd/pureftpd.pdb -E -8 UTF-8 -O clf:/var/log/pure-ftpd/transfer.log -u 1000 -B
mal zaujem bez MySQL a to s virtual users (PUREDB)
root@probook-PC:/etc/pam.d# cat pure-ftpd
# PAM config for pure-ftpd

# Standard behaviour for ftpd(8).
auth	required	pam_listfile.so item=user sense=deny file=/etc/ftpusers onerr=succeed

# Uncomment next line to allow non-anonymous ftp access ONLY for users,
#listed in /etc/ftpallow
#auth    required        pam_listfile.so item=user sense=allow file=/etc/ftpallow onerr=fail

# Note: pure-ftpd handles anonymous logins on its own. Do not enable pam_ftp.so.

# Standard pam includes
@include common-account
@include common-session
@include common-auth
auth	required	pam_shells.so


root@probook-PC:/etc/pam.d#
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz