Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
sda1 - boot
sda2 - LVM
 01 logický oddíl
   LUKS s rootem
 00 logický oddíl
   LUKS se swapem
Já vím že asi rozumnější bylo mít LUKS nad fyzickým oddílem a až na něm mít LVM, a pravděpodobně by pak tento problém ani nenastal, ale instalace byla trochu boj. Tohle všechno je OK a funkční, jen je malá, ale otravná, drobnost. Instalace pro kryptované oddíly vygenerovala identifikátory založené na luks-UUID, takže mě vznikly v
/dev/mapper identifikátory luks-UUID, a mám crypttab následující:
cat /etc/crypttab
luks-74b6d560-07a5-4af8-ad8b-xxxxxxxxx UUID=74b6d560-07a5-4af8-ad8b-xxxxxxxx none
luks-a16ea637-2330-4bec-b9a1-yyyyyyyyy UUID=a16ea637-2330-4bec-b9a1-yyyyyyyy none
Odpovídajícím způsobem jsou položky v
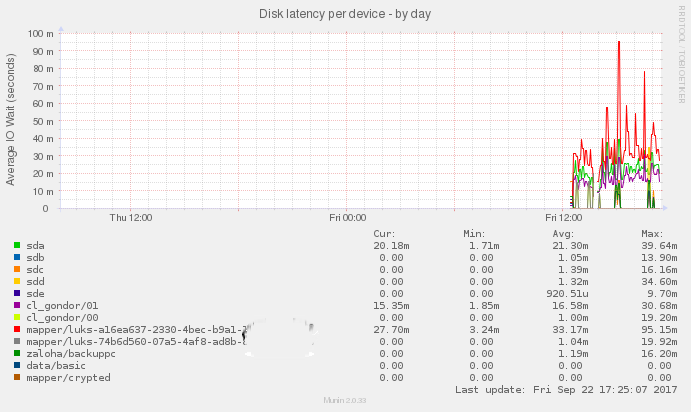
fstab, což mi nevadilo až do nedávna. Ale když jsem si spustil Munin jako dlouhodobé monitorování a grafování serveru, tak hodně dlouhé názvy zařízení mi rozbíjí grafy. viz přiložený obrázek. Zkusil jsem tedy je přejmenovat. První pokus byl přejmenovat pole v crypttab a odpovídající ve fstab. Nic se nezměnilo. /dev/mapper měl stále stejné položky (trochu se divím, že to fakticky bootlo) v df byly symbolické názvy /dev/dm-1. Takže jsem odhadoval, že nastavení bude už z grubu a změnil jsem /etc/default/grub, kde mám řádekGRUB_CMDLINE_LINUX="crashkernel=auto rd.lvm.lv=cl/01 rd.luks.uuid=luks-a16ea637-2330-4bec-b9a1-xxxxxxxxx rd.lvm.lv=cl/00 rd.luks.uuid=luks-74b6d560-07a5-4af8-ad8b-yyyyyyyyy rhgb quiet"a změnil v něm luks-xxx na krátké názvy (shodné s
crypttab a fstab a přegeneroval grub.cfg, ale systém nenabootoval, grub požádal o heslo, ale neotevřel oddíly. Pokorně jsem nabootoval centos rescue a vše vrátil. A teď je moje otázka, kde definice tech oddílů ještě může viset? A co vše změnit, aby boot byl v pořádku.
 22.9.2017 23:26
Jendа | skóre: 78
| blog: Jenda
| JO70FB
grub požádal o hesloOpravdu požádal o heslo GRUB? Ve tvém setupu by měl být GRUB nešifrovaný.
A teď je moje otázka, kde definice tech oddílů ještě může viset?Na Debianu je přesně to o co ti jde uložené v initramdisku.
 24.9.2017 19:36
k3dAR | skóre: 63
v *buntu vim ze nemam problem prejmenovat jmeno v cryptab, pouze pri pregenerovani musi byt pod timto novym jmenem LUKS odemcen...No, tak to mi ted není jasné, jak efektivně zařídit, když ta změna jména se týká root oddílu. Jedině snad tak, že to rukama přepišu v crypttabu. bootnu z rescue, odemknu pod novým jménem a udělám chroot. Uvnitř serveru to neudělám. protože pořád bude připojen pod starým jménem.
25.9.2017 04:10
k3dAR | skóre: 63
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz