Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.

 20.1.2018 00:06
Jendа | skóre: 78
| blog: Jenda
| JO70FB
proto jsem musel přepnout UEFI do Legacy, jinak mi po snaze zavést SRcd hlásilo Secure boot failSpíš bych vypnul Secure Boot…
Nevím jestli lze použít UEFI pro dualbootSamozřejmě že lze. V GlobalEye k tomu je tohle:
mount /dev/sda1 /boot/efi # nebo sda2 atd... ta partition se pozná tak, že v / je jediný adresář "EFI"

apt-get install --reinstall grub-efi

grub-install /dev/sda # řekne že arch je EFI, ne 386
možná se musí dát --target=x86_64-efi

update-grub

file /boot/efi/EFI/debian/grubx64.efi  # PE32

efibootmgr --verbose  # měla by tam být položka s Linuxem
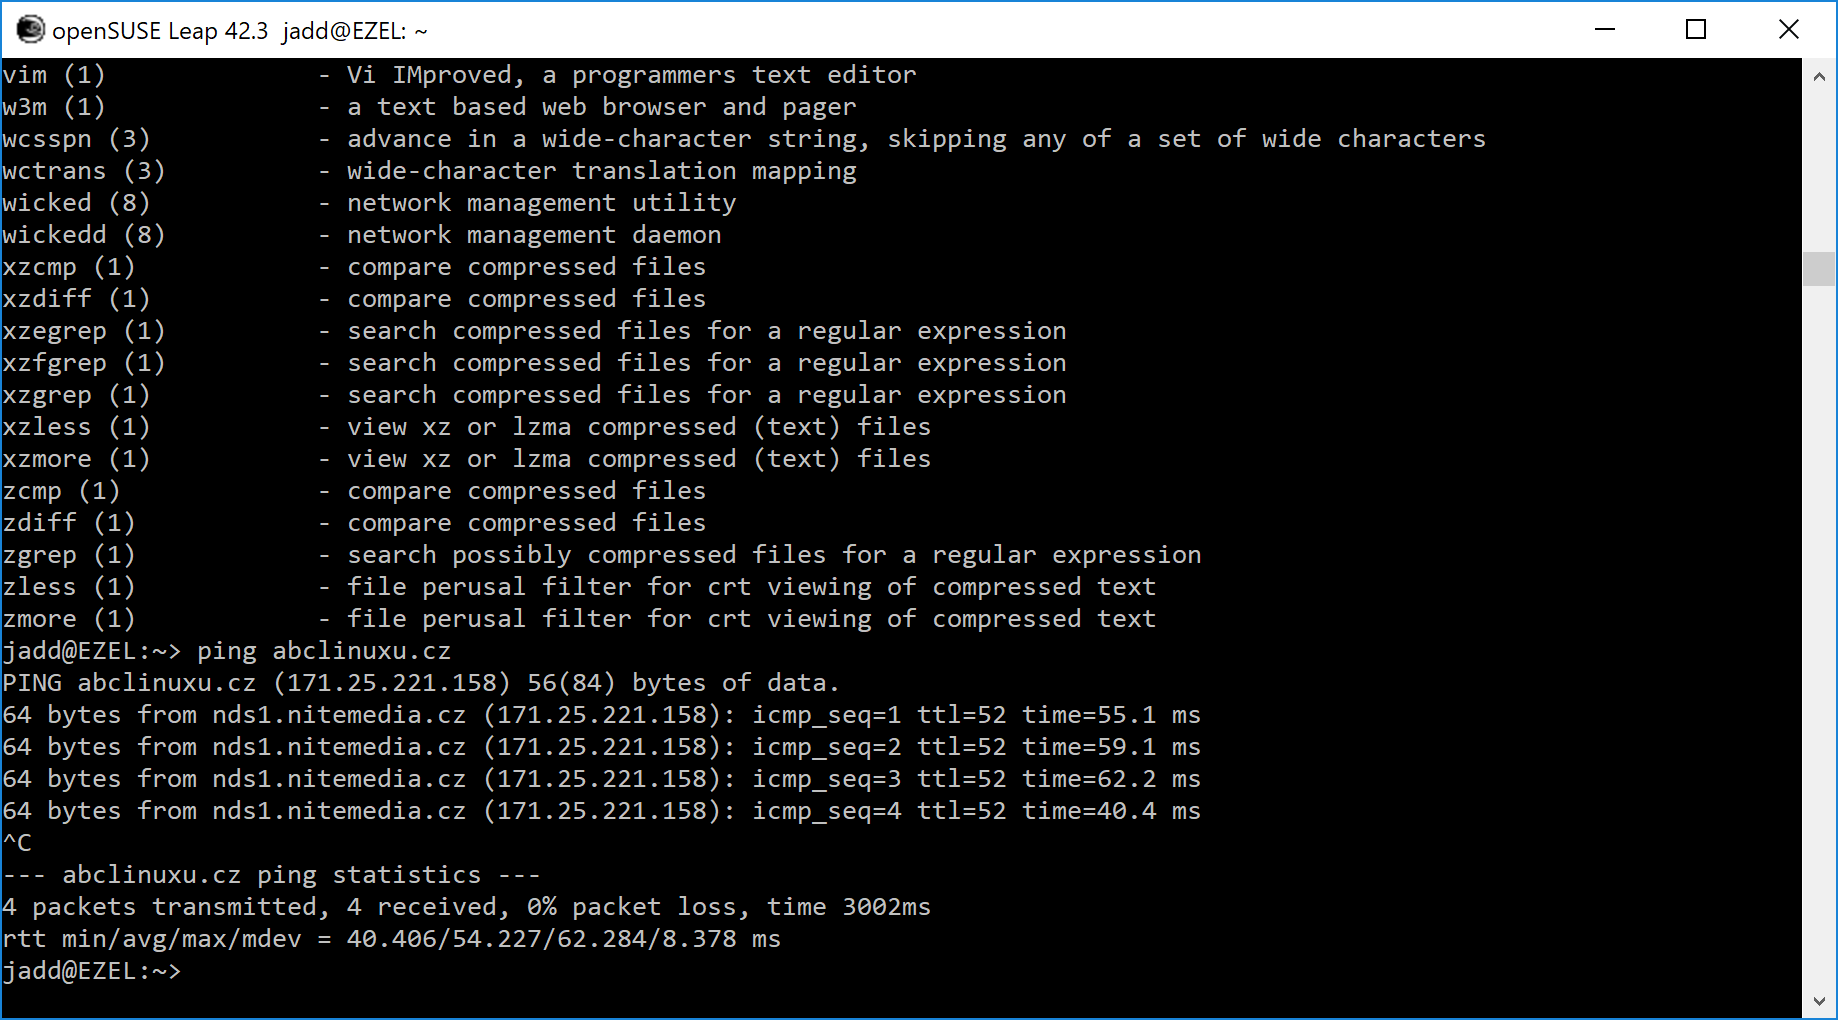
Předtím jsem zkoušel instalovat Linux (OpenSUSE Leap 42.3) přes síť ale po stažení 1GB a vytvoření oddílů, mě to zavedlo jen do Windows.Tak to už máš nainstalováno, mělo by stačit korektně nainstalovat zavaděč.
Spíš bych vypnul Secure Boot…To jsem zkoušel je to zašedlé.
Předtím jsem zkoušel instalovat Linux (OpenSUSE Leap 42.3) přes síť ale po stažení 1GB a vytvoření oddílů, mě to zavedlo jen do Windows. Tak to už máš nainstalováno, mělo by stačit korektně nainstalovat zavaděč.Měl jsem, pak jsem to smazal a nahodil ty Windows který si vytvořily své 4 části ale vyhradil jsem si za nimi 80GiB nealokovaný oddíl. Zkusím to pak ještě jednou zase s oS. Vlastně když se stahovaly data tak jsem usnul a při probuzení jsem zíral na přihlašovací obrazovku Windows.
 21.1.2018 13:34
Darth Phantom | skóre: 18
| blog: Kelvin_Fitnick
| Doma
Spíš bych vypnul Secure Boot… To jsem zkoušel je to zašedlé.A přihlašuješ se do
 21.1.2018 19:40
k3dAR | skóre: 63

Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz