abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×

    8.11. 00:33 | Nová verze

    Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).

    Ladislav Hagara | Komentářů: 3
    8.11. 00:22 | IT novinky

    Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.

    Ladislav Hagara | Komentářů: 18
    7.11. 13:00 | Bezpečnostní upozornění
    Nové vydání zlib opravuje několik problémů při kompresi a dekompresi dat, přetečení bufferů, čtení mimo vyhrazenou paměť, únik neinicializovaných dat. Zvlášť významné jsou chyby v inflateGetDictionary(), inflateSync() a gzwrite(), které mohou způsobit poškození paměti. Vysoká relevance - zlib používá řada systémových i aplikačních komponent.
    vencour | Komentářů: 0
    7.11. 12:25 | Bezpečnostní upozornění
    Digicert hlásí neoprávněné čtení archivních zákaznických údajů. Došlo k němu po migraci z února 2025, po níž se interní systém, dříve dostupný jen přes VPN, stal přístupným z internetu. Chyba v oprávněních umožnila nově vytvořeným účtům číst archivní záznamy. K přístupu k datům mělo dojít mezi 27. červnem a 2. červencem 2026. DigiCert neoprávněné čtení potvrdil až 19. října 2026. Problém zpočátku vyhodnotil jako tvorbu účtů, ne jako … více »
    vencour | Komentářů: 0
    7.11. 04:44 | Pozvánky

    O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.

    Ladislav Hagara | Komentářů: 0
    7.11. 02:11 | IT novinky

    Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.

    vencour | Komentářů: 0
    7.11. 02:00 | IT novinky

    Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.

    vencour | Komentářů: 0
    6.11. 12:22 | IT novinky

    V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.

    Ladislav Hagara | Komentářů: 4
    6.11. 04:55 | Nová verze

    Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.

    Ladislav Hagara | Komentářů: 3
    6.11. 03:22 | Nová verze

    Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.

    Ladislav Hagara | Komentářů: 0
    Které desktopové prostředí na Linuxu používáte?
     (8%)
     (7%)
     (4%)
     (21%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 3015 hlasů
     Komentářů: 35, poslední 6.11. 23:27
    Rozcestník

    Dotaz: Firewall IPTABLES

    7.3.2018 15:43 JSOB | skóre: 17 | blog: JSOB
    Firewall IPTABLES
    Přečteno: 520×
    Příloha:
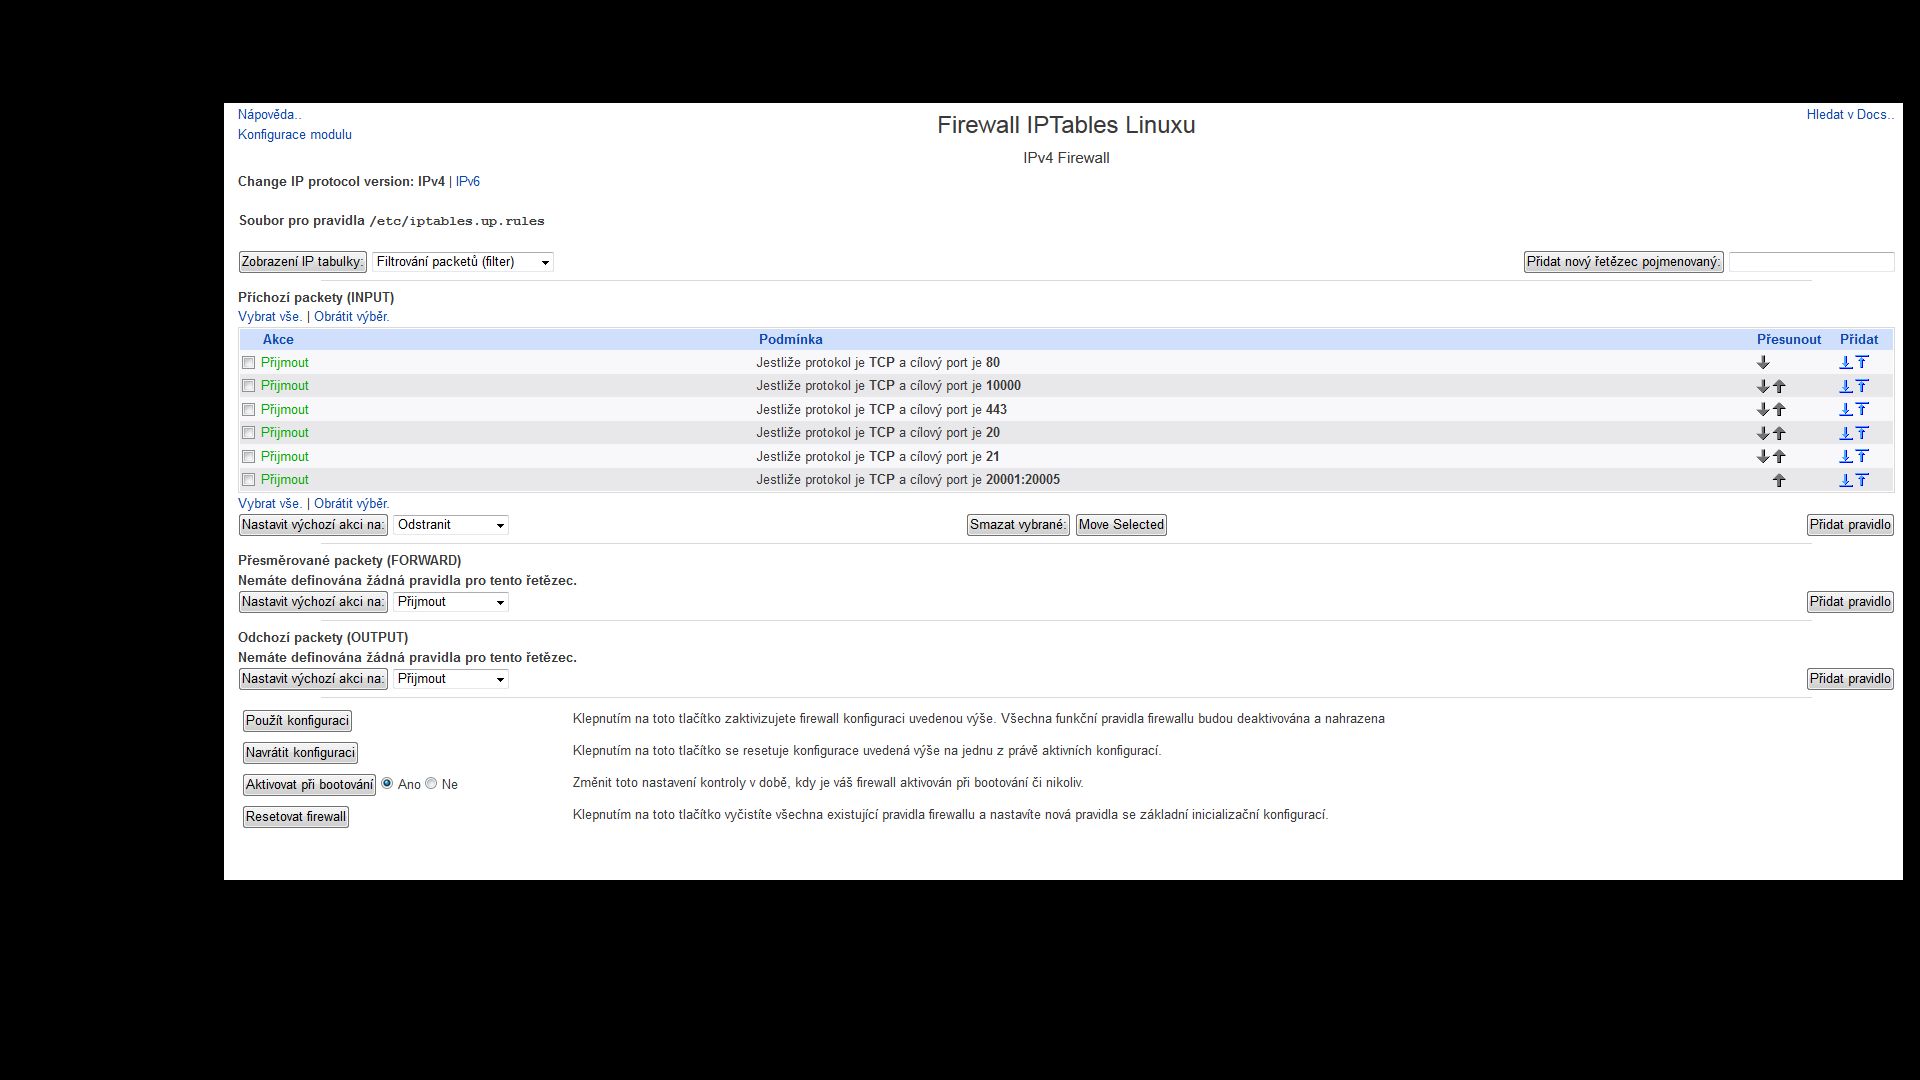
    Zdravim Mám takovy dotaz. Mam v intranetu LAMP virtualni server(VMware) na Ubuntu 16.04 a nainstalovaneho webmina. V nem jsem nastavil par pravidel na inputu a vse ostatni zakazal. Problem je ze se vse hodne zbrzdilo. Jak nacitani stranek ma nohem vetsi odezvu tak i prihlaseni pres FTP trva mnohem dele. Ve wordpresu kdyz chci nainstalovat sablonu tak to skonci treba chybou. Kdyz dam vychozi input pakety na prijmout. Tak vse slape krasne. V priloze je nastaveni firewalu. Nevite nekdo co by to mohlo delat?

    Odpovědi

    7.3.2018 16:22 NN
    Rozbalit Rozbalit vše Re: Firewall IPTABLES
    Nastasveni firewallu by nemelo hrat roli, naopak ma filtrovat nezadouci provoz. FTP neni uplne korektne, co je na portu 10000(?), pokud neroutujes muzes forward zahodit, nevidim ICMP etc. Idelane si pust tcpdump/wireshark a postupne si odlad vsechny sluzby. Roli muze hrat i kombinace IPv4/6 a dalsi zarizeni na ceste.
    7.3.2018 16:52 JSOB | skóre: 17 | blog: JSOB
    Rozbalit Rozbalit vše Re: Firewall IPTABLES
    Na portu 10000 je webmin. A nastaveni firewallu fakt hraje roli. Kdyz povolim vychozi pravidlo na vsechny prichozi pakety povolit tak to jede jak po masle.
    7.3.2018 17:10 Filip Jirsák | skóre: 67 | blog: Fa & Bi
    Rozbalit Rozbalit vše Re: Firewall IPTABLES
    Máte tam například zakázané DNS, takže u každého DNS dotazu se čeká na timeout. Při přihlášení se může překládat adresa počítače, ze kterého se přihlašujete, webový server také může překládat adresy klientů (i když se to obvykle vypíná, protože to zpomaluje, i když DNS funguje).

    Do WordPressu nenainstalujete nic, stejně jako nezaktualizujete systém, protože i kdybyste povolil DNS, nemáte povolenou odchozí komunikaci na HTTP/HTTPS (vracející se pakety budou mít vysoké číslo portu).

    Úplně zbytečně máte zakázané i ICMP. Dále vám tam nebude fungovat seřízení času.

    Doporučuju vám žádný firewall tam nedávat. Firewall je další bezpečnostní vrstva pro lidi, kteří rozumí sítím a umí firewall nakonfigurovat. Pokud firewall nakonfigurujete náhodně, bezpečnosti to nijak nepomůže, ale budete jen řešit problémy, co vám nefunguje. Pokud by vás náhodou napadlo, že to nějak dostrkáte do stavu, že vám vše potřebné bude fungovat – to by ale stejně neznamenalo, že ten firewall je k něčemu a před něčím vás chrání. Proto je nejlepší řešení firewall vypnout, nebo pokud je to server, který by měl být více chráněn, pak si najít někoho, kdo sítím rozumí a nakonfiguruje vám to, a případně se to od něj můžete učit.

    Mimochodem, pokud se chcete naučit firewall na Linuxu konfigurovat, doporučuju začít používat příkazový řádek. Málokdo bude ochotný luštit pravidla vašeho firewallu z nějakého obrázku místo výpisu iptables -nvL --line-numbers, a případné rady k úpravám nejspíš zase dostanete jako příkazy pro iptables.
    12.3.2018 15:00 JSOB | skóre: 17 | blog: JSOB
    Rozbalit Rozbalit vše Re: Firewall IPTABLES
    Tak DNS jsem na portu 53 povolil. Nepomohlo to. Pro pripojeni k FTP pouzivam IP adresu takze se nic nepreklada. Odchozi komunikaci mam povolenou uplne tak nechapu proc to nejde.
    12.3.2018 15:13 GeorgeWH | skóre: 42
    Rozbalit Rozbalit vše Re: Firewall IPTABLES
    dns pouzivat udp (tcp pri vacsich datach).

    vseobecne ale vidim problem v tom, ze v INPUT nemas pravidlo, ktore povoluje established a related spojenia.
    12.3.2018 18:46 Filip Jirsák | skóre: 67 | blog: Fa & Bi
    Rozbalit Rozbalit vše Re: Firewall IPTABLES
    Odchozí komunikaci povolenou nemáte. Máte povolené odchozí pakety, jenže většina komunikace je obousměrná, takže potřebuje aby procházely příchozí i odchozí pakety.

    Pro instalaci šablony do WordPressu přes webové rozhraní je DNS určitě potřeba – pochybuji, že by WordPress pro distribuční servery používal jen IP adresy.

    Vzhledem k tomu, že ta vaše „konfigurace“ firewallu nedává žádný smysl, můžeme jen hádat, co všechno té komunikaci brání. Možná je ta prodleva způsobená tím, že se pokouší spojení navazovat opakovaně, a čeká se na timeouty a na to, až se odchozí port náhodou trefí do některého z portů, které máte povolené.
    Tak DNS jsem na portu 53 povolil. Nepomohlo to.
    Opět chybí výpis konfigurace vašeho firewallu. To, že si myslíte, že jste něco povolil, neznamená, že je to tak doopravdy.

    Nejdůležitější je, co jsem psal už minule. Vůbec nevíme, co si od firewallu slibujete, takže vám těžko můžeme poradit, jak ho nastavit.
    12.3.2018 15:55 Sten
    Rozbalit Rozbalit vše Re: Firewall IPTABLES
    FTP je dost hloupý protokol, vyžaduje, aby jedna strana neměla firewall. Typicky se předpokládá, že je to server. Nepoužívejte FTP. SFTP je nejen bezpečnější, ale ani netrpí těmito problémy.

    Taky pomůže dát jako výchozí pravidlo REJECT místo DROP, takže se nečeká na timeout. Při ladění nefunkčního spojení zapněte logování, pak uvidíte, které pakety to zahazuje.

    Dejte sem dump iptables, se screenshotem z Webminu vám nikdo neporadí.
    12.3.2018 19:05 Andrej | skóre: 51 | blog: Republic of Mordor
    Rozbalit Rozbalit vše Re: Firewall IPTABLES

    Kromě výše uvedeného (hlavně DNS) je dobré povolit taky ICMP (ipv6-icmp v ip6tables (plus případně icmp v iptables, pokud virtuální stroj omylem ještě používá IPv4)).

    Založit nové vlákno • Nahoru

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.