Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
Projekt openSUSE dnes, 3. listopadu 2026, oficiálně vydal openSUSE Leap 16.1, novou verzi své stabilní linuxové distribuce. Novinkou je také Immutable Mode, který nahrazuje dosavadní samostatnou distribuci openSUSE Leap Micro. Podrobnosti o novém vydání najdete v oficiálním oznámení nebo v českém překladu oznámení. Instalační obrazy jsou již dostupné na get.opensuse.org. Vydání společně oslavíme v pátek ve virtuálním baru a na … více »
Bylo oznámeno vydání Fedora Linuxu 45. Ve finální verzi vychází šest oficiálních edic: Fedora Workstation a Fedora KDE Plasma Desktop pro desktopové, Fedora Server pro serverové, Fedora Cloud pro cloudové nasazení, Fedora CoreOS pro ty, kteří preferují neměnné systémy a Fedora IoT pro internet věcí. Vedle nich jsou k dispozici také další atomické desktopy, spiny a laby. Podrobný přehled novinek v samostatných článcích na stránkách
… více »Řešení dotazu:
# This file controls the state of SELinux on the system.
# SELINUX= can take one of these three values:
#     enforcing - SELinux security policy is enforced.
#     permissive - SELinux prints warnings instead of enforcing.
#     disabled - No SELinux policy is loaded.
SELINUX=enforcing
# SELINUXTYPE= can take one of these three values:
#     targeted - Targeted processes are protected,
#     minimum - Modification of targeted policy. Only selected processes are protected.
#     mls - Multi Level Security protection.
SELINUXTYPE=targeted
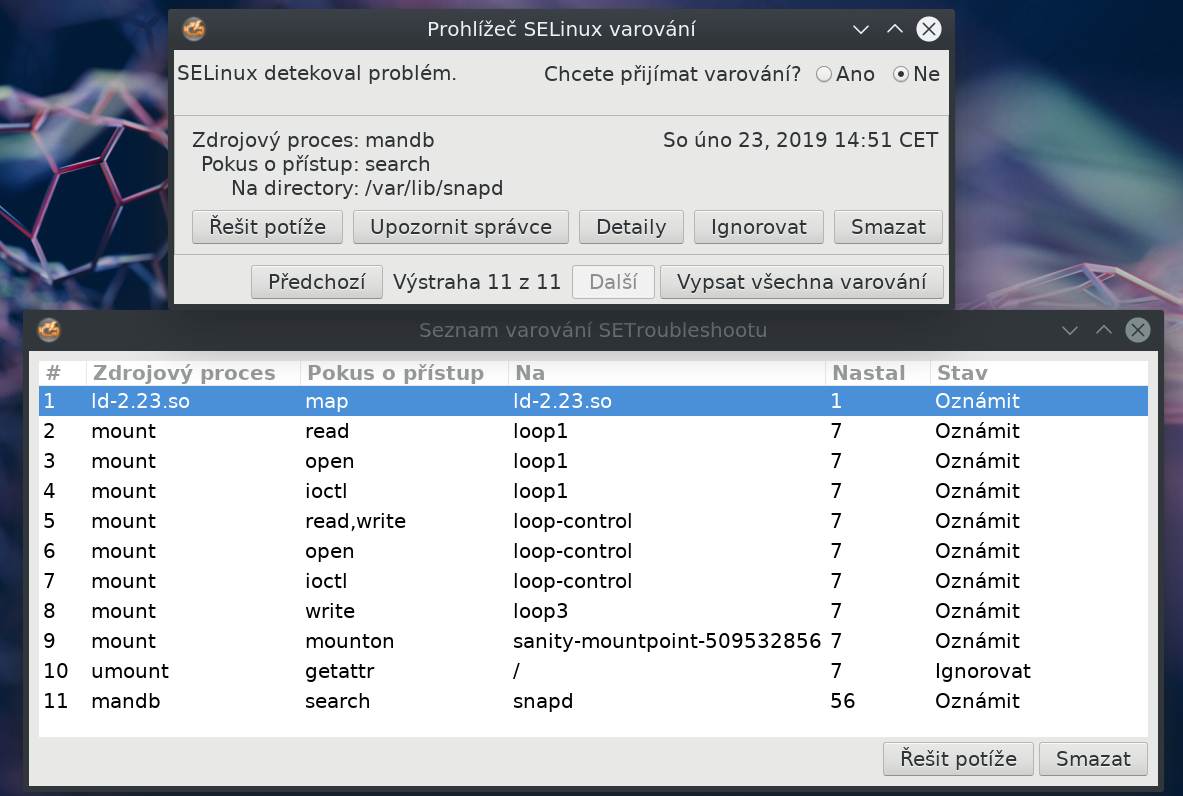
Je lepsi to vypnout na domacim pc?
Nic jsi nevyřešil, jen sis naprosto zásadním způsobem zhoršil úroveň zabezpečení systému.
Ne, není, ani náhodou. Vypnutí SELinuxu úplně zbytečně ochromí poslední linii obrany před napadenými binárkami a zároveň zruší skvělý nástroj na detekci chyb v konfiguraci — špatné či nečekané porty, zápis do neobvyklých souborů a adresářů atd.
Je lepší něco si o tom přečíst a opravit si nastavení.
Postup je opravdu ale opravdu navlas přesně takový, jaký doporučuje celá záplava webových návodů:
Tady je skvělé shrnutí SELinuxu a konkrétně tady je přesný postup řešení zákazů. Početné návody k tomu má taky RedHat, protože RHEL, CentOS i Fedora SELinux používají.
Nechápu, proč se někdo pohoršuje nad SELinuxem a nazývá ho „otravování“, když jediné, co je třeba udělat, je přečíst si dokumentaci a pochopit, o co se vůbec jedná.
Nechápu, proč se někdo pohoršuje nad SELinuxem a nazývá ho „otravování“Rovnaké otravovanie nezabránilo ére trojských koňov v XP počas masového rozmachu internetu. Ľudia to len tupo odklikávali aby si pozreli AnnaKurnikovovaNaked.exe
Nesrovnávej nesrovnatelné. Tady to můžeš stokrát tupě odkliknout a nic se nestane, protože odkliknutím dialogu v normální uživatelské relaci se v SELinuxu ani náhodou nic nepovolí a nezmění. Jediné, co tupým odkliknutím zařídíš, je zachování nefunkčnosti (částečné nebo úplné) procesu, kterého se problém týká.
Fakt, že můžeš teoreticky nechat zámek na dveřích odemčený pro zloděje, když si usmyslíš, není přece důvodem k tomu, abys dveře a zámek neměl vůbec.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz