Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
/etc/X11/xorg.conf.d/10-monitor.conf:
Section "Monitor"
        Identifier "DisplayPort-0"
        Modeline "3440x1440@100" 543.50 3440 3488 3520 3600 1440 1443 1453 1510 +hsync -vsync
        Option "PreferredMode" "3440x1440@100"
EndSection
Jenže to má za následek, že je ve výpisu xrandr mód navíc a jsou tam jako preferred nastaveny 2:
# xrandr -q
Screen 0: minimum 320 x 200, current 3440 x 1440, maximum 16384 x 16384
DisplayPort-0 connected primary 3440x1440+0+0 (normal left inverted right x axis y axis) 797mm x 333mm
   3440x1440@100  99.98*+
   3440x1440     59.97 +  99.98    49.99
   2560x1440     59.95
   2560x1080     60.00    59.94
   1920x1200     59.97
   1920x1080     60.00    50.00    59.94
   1600x1200     59.97
   1680x1050     59.95
   1600x900      60.00
   1280x1024     75.02    60.02
   1440x900      59.89
   1280x800      59.81
   1152x864      75.00
   1280x720      60.00    50.00    59.94
   1024x768      75.03    70.07    60.00
   832x624       74.55
   800x600       72.19    75.00    60.32    56.25
   720x576       50.00
   720x480       60.00    59.94
   640x480       75.00    72.81    66.67    60.00    59.94
   720x400       70.08
Pokud zvolím stejný název v konfigu jako je v xrandr, tak se ukáže jeden záznam, ale xorg mi začne opět startovat v 60Hz a 100Hz nebude označeno jako preferred. Jak mohu někde lépe nastavit, že preferuji těch 100Hz, aby to byl default a aby to tak všechny aplikace věděly, aby v něm startoval xorg a kwin s tím neměl problém. Děkuji.
xrandr --output DisplayPort-0 --preferred zvolí zrovna ten špatný (60Hz).
Pokud to opravdu specifikace EDID vyžaduje, a tvůj mód je z edid načtený jako první, tak je to správně. A asi jediným způsobem, jak to změnit, bude nějak zmenit EDID. Asi to nějak půjde, ale zkušenost s tím nemám./* * EDID spec says modes should be preferred in this order: * - preferred detailed mode * - other detailed modes from base block * - detailed modes from extension blocks * - CVT 3-byte code modes * - standard timing codes * - established timing codes * - modes inferred from GTF or CVT range information * * We get this pretty much right. * * XXX order for additional mode types in extension blocks? */
 20.4.2019 18:30
Josef Kufner | skóre: 70
get-edid.
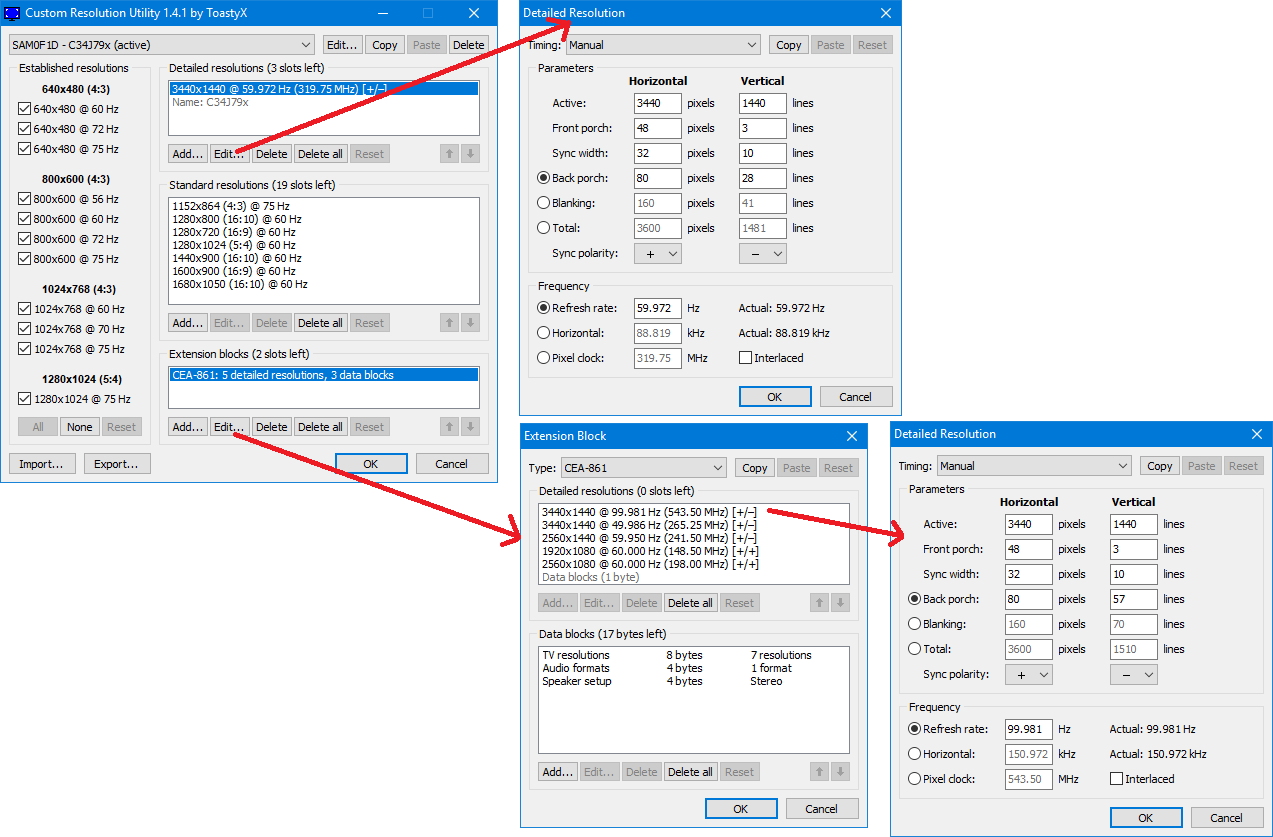
xrandr --preferred. V te aplikaci, co doporucil Jardik, jsem prohodil zaznamy 100Hz/60Hz, exportoval soubor s EDID, ulozil do /lib/firmware/edid/mojeedid.bin a v linuxu jsem ho nacetl parametrem jadra drm.edid_firmware=edid/mojeedid.bin. Funguje to, ale byl bych radeji, kdyby to slo nejak jednoduse nastavit jako vychozi a ne to takto hackovat.
Symbol: DRM_LOAD_EDID_FIRMWARE [=x]
Type  : bool
Prompt: Allow to specify an EDID data set instead of probing for it
  Location:
    -> Device Drivers
      -> Graphics support
(1)     -> Direct Rendering Manager (XFree86 4.1.0 and higher DRI support)
Section "Screen"
    Identifier    "Default Screen"
...
    SubSection "Display"
        Modes      "3440x1440_99.98"
    EndSubSection
EndSection
Taky bych zapsal přímo "99.98".
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz