Desktopové prostředí LXQt (Lightweight Qt Desktop Environment, Wikipedie) vzniklé sloučením projektů Razor-qt a LXDE bylo vydáno ve verzi 2.5.0. Přehled novinek v poznámkách k vydání.
Byla vydána (𝕏) nová verze 8.0 LTS open source monitorovacího systému Zabbix (Wikipedie). Přehled novinek v oznámení na webu, v poznámkách k vydání a v aktualizované dokumentaci.
Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.

Zdravím,
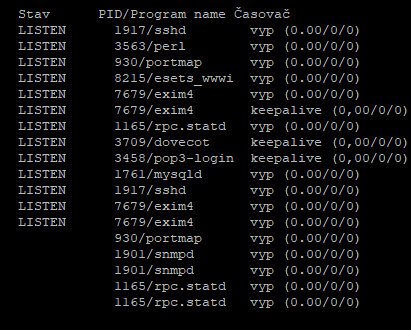
dostal jsem na starost server na linuxu, kde se nachází mail server. Konkrétně - Linux mail 2.6.38-2-amd64. Jsem totální linuxový začátečník, tak se předem omlouvám za neodbornost. Není zde nainstalován žádný panel pro ovládání mailů s postmasterem (roundcube atd..).Jak prosím zjistit seznam uživatelů? Vidím uživatele ve složce /home/ jejich obsah, ale nevidím pro kterou doménu jsou definování / vytvoření. Máme více uživatelů a více připojených domén.
1.) Jak vyjet seznam uživatelů (s doménou) ? Např. pepavomacka@seznam.cz, pepavomacka2@centrum.cz
2.) Jak zjistit, která schránka je kam přesměrována?
Předem děkuji.
Řešení dotazu:
 8.8.2019 16:59
Jendа | skóre: 78
| blog: Jenda
| JO70FB
/etc/dovecot a ze souborů tam musíš pochopit, jestli se uživatelé ověřují pomocí systémové databáze (tj. máš ty uživatele co vidíš v /home, resp. v /etc/passwd), mysql, souborem s virtuálními uživateli, nebo nějak jinak. Já mám například v /etc/dovecot/conf.d/auth-sql.conf napsáno
userdb {
  driver = sql
  args = /etc/dovecot/dovecot-sql.conf.ext
}
a v uvedeném souboru jsou přístupové údaje k MySQL databázi a zapsány SQL dotazy kterými poštovní server zjistí jak uživatele z databáze vybrat.
Osobně si ale vzhledem k použití eximu, který bohužel detailně neznám, myslím, že to bude používat systémové uživatele. Pomohlo by alespoň vědět, jestli se uživatelé přihlašují k pop3/imap serveru jen jménem, nebo jako uživatel@doména. V tom prvním případě to bude systémový uživatel, v tom druhém databáze/virtuální soubory.
Mimochodem kernel 2.6.38 je na Debianu nestandardní a dost starý a Debian Wheezy už není rok a půl podporovaný a tato verze obsahuje neopravenou bezpečnostní díru. Bylo by opravdu vhodné to upgradovat a obecně sehnat někoho kdo se na to podívá (pokud je to server, o který se několik let nikdo nestaral, budou tam kostlivci ve skříni).
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz