Byla vydána nová verze 10.7 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyly balíčky HomeBox a Scrypted.
OpenRGB (GitLab) dospěl do verze 1.0 (YouTube). OpenRGB (dříve OpenAuraSDK) je svobodný multiplatformní software umožňující nastavení podsvícení celé řady různých „herních“ komponent a periferií.
Dnes startuje prodej headsetu Steam Frame. Počínaje dneškem se tedy můžete zapsat na seznam pro jeden z následujících modelů: Steam Frame 256 GB za 1 049 EUR a Steam Frame 1 TB za 1 279 EUR.
Vládní CERT upozorňuje na kritickou zranitelnost v GitLab Community Edition (CE) a Enterprise Edition (EE). Zranitelnost CVE-2026-85706 typu path traversal v Repository Commits API dosahuje skóre CVSS 10.0. Kvůli nedostatečnému omezení cest a chybějícímu vynucení autentizace může za určitých podmínek neautentizovaný útočník číst libovolné soubory ze serveru GitLab, a získat tak přístup k citlivým datům a konfiguraci instance.
Linux může běžet nativně na ESP32-S3 – bez emulace a rovnou s 9,7″ e-paperem.
Homebrew (Wikipedie), správce balíčků pro macOS a od verze 2.0.0 také pro Linux, byl vydán ve verzi 7.0.0. Pro sandboxing se na Linuxu nově používá Landlock místo Bubblewrap. Na stránce Homebrew Formulae lze procházet seznamem balíčků. K dispozici jsou také různé statistiky.
Správce fotografií Shotwell byl vydán ve verzi 33.0 (GitLab). Hlavní novinkou v tomto vydání po dvou letech je přechod na GTK4.
Na YouTube byly publikovány videozáznamy přednášek a na Flickru fotografie z konference EuroPython 2026.
Byl vydán Debian 13.7, tj. sedmá opravná verze Debianu 13 s kódovým názvem Trixie. Řešeny jsou především bezpečnostní problémy, ale také několik vážných chyb. Instalační média Debianu 13 lze samozřejmě nadále k instalaci používat. Po instalaci stačí systém aktualizovat.
Jiří Eischmann se v příspěvku Fiasko jménem W Social na svém blogu věnuje evropské sociální síti W: "W Social je příkladem toho, že se problémy sociální sítí nedají řešit od exekutivního stolu. Když na začátku tohoto roku v Davosu oznámili vznik nové sociální sítě W Social, politici se mohli přetrhnout ve chvalozpěvech. Konečně evropská sociální síť a ještě s ověřením identity. … Jak se ukázalo, když v Davosu W Social oznamovali, neměli kromě
… více »Unknown parameter encountered: "winbind trusted domains only"Ignoring unknown parameter "winbind trusted domains only"Unknown parameter encountered: "winbind trusted domains only"Ignoring unknown parameter "winbind trusted domains only"Enter administrator's password:Using short domain name -- MOJEDOMENAJoined 'DEBIAN' to dns domain 'mojedomena.lan' V níže uvedeném návodu jsem ale četl, že je to normálně, ale stále nemůžu příkazem getent passwd dostat výpis uživatelů na DC.
Co se týče těch návodu, tak jsem hlavně vycházel z tohoto: https://wiki.samba.org/index.php/Setting_up_Samba_as_a_Domain_Member
Defacto jsem dodržel předepsaný postup, akorát se mi nepodařilo vytvořit tu reverzní DNS zónu. A pak teda ten výpis klientů z DC, což je zásadní problém. Jako beckend jsem zvolil "RID", ale přemýšlím, jestli tam radší nedat "AD". Ten samba klient bude datový server.
Dnes to ještě zkusím projet podle tohoto návodu: https://wiki.spoje.net/doku.php/howto/samba/samba-memberdc
myslím, že je tam někoil odlišností. Hlavně v tom Kerberovi.
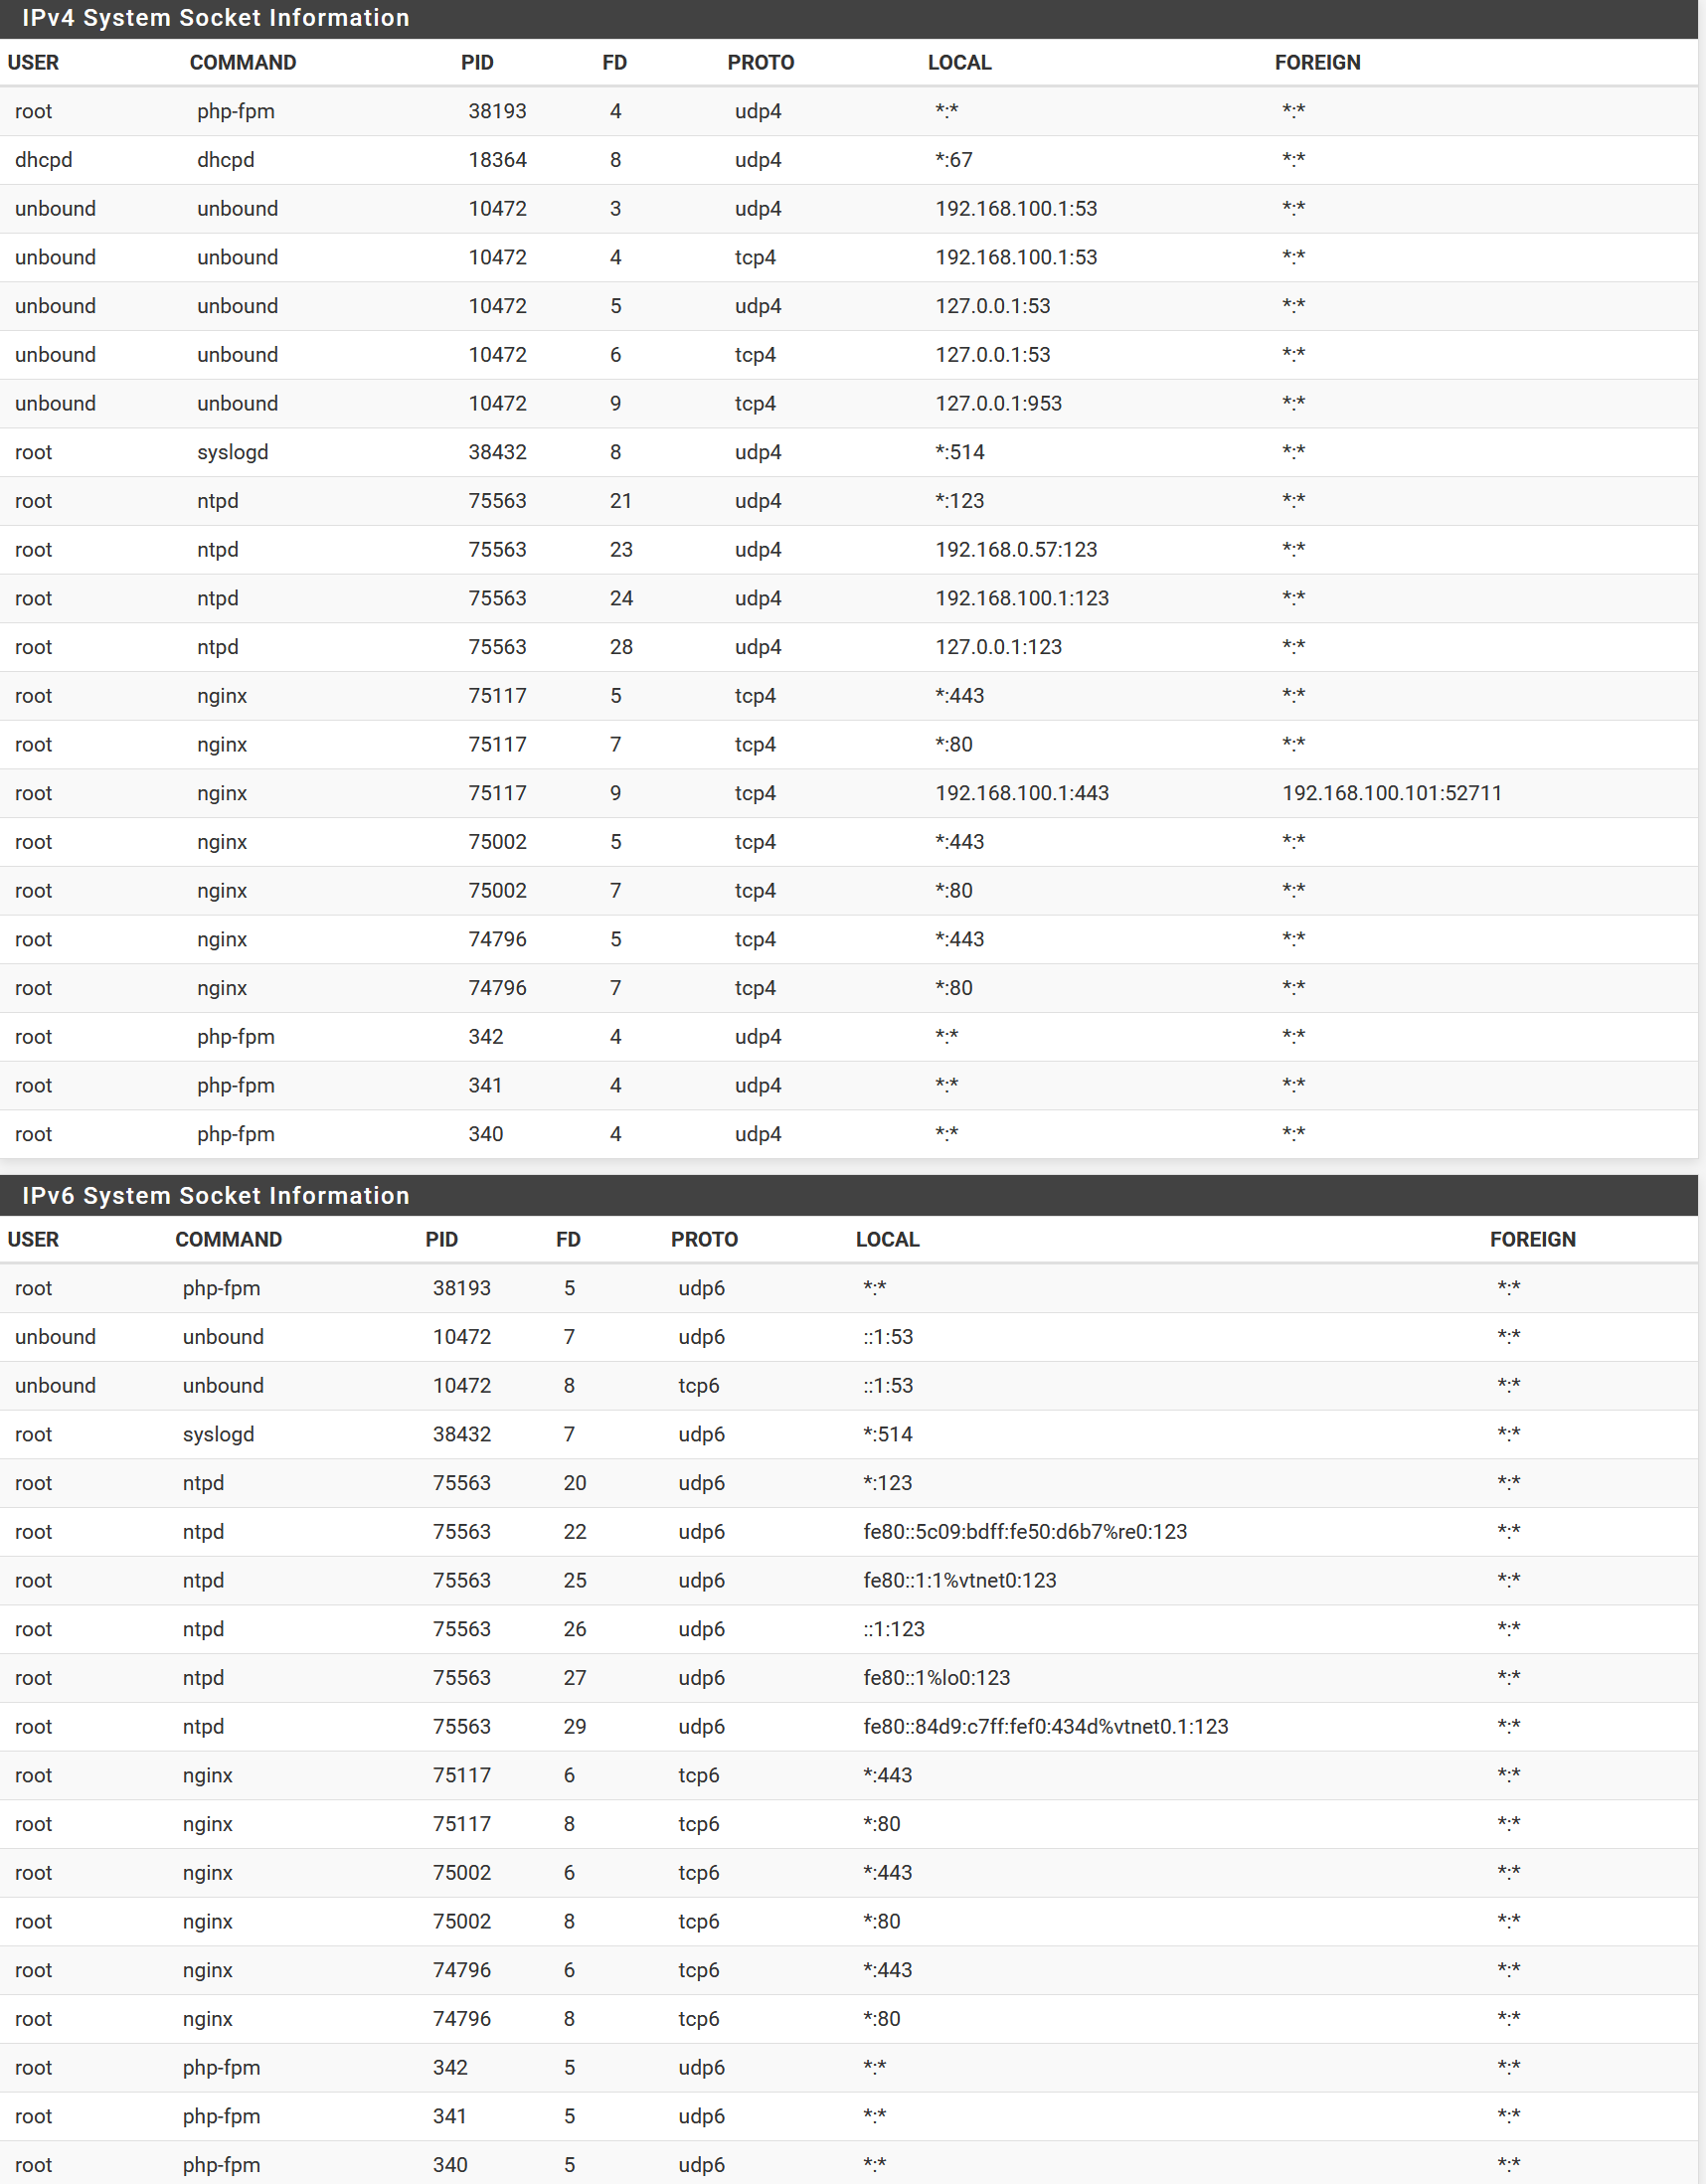
Jinak mě napadlo, jestli to nemůže být nějaký DNS problém. Ten resolver v PFSENSE vypisuje nějakou chybu:
Dec 3 08:29:39 named 59583 not listening on any interfaces Dec 3 08:29:39 named 59583 unable to listen on any configured interfaces Dec 3 08:29:39 named 59583 additionally listening on IPv4 interface vtnet0, 192.168.100.1#53 Dec 3 08:29:39 named 59583 could not listen on UDP socket: address in use Dec 3 08:29:39 named 59583 creating IPv4 interface vtnet0 failed; interface ignored Dec 3 08:29:39 named 59640 using default UDP/IPv4 port range: [49152, 65535] Dec 3 08:29:39 named 59640 using default UDP/IPv6 port range: [49152, 65535] Dec 3 08:29:39 named 59583 loading configuration: failure Dec 3 08:29:39 named 59583 exiting (due to fatal error)
Ale jinak to všechno v zásadě jede.
Toto je log samba clienta
[2020/12/03 09:53:59.441851, 1] ../source3/winbindd/winbindd_cm.c:1164(cm_prepare_connection) authenticated session setup to dc10.mojedomena.lan using MOJEDOMENA\DEBIAN$ failed with NT_STATUS_LOGON_FAILURE[2020/12/03 09:53:59.441933, 1] ../source3/winbindd/winbindd_cm.c:1304(cm_prepare_connection) Failed to prepare SMB connection to dc10.mojedomena.lan: NT_STATUS_LOGON_FAILURETakže nevěděl by někdo, jak to dotáhnout do konce?
 jenom bych se ohradil ke dvema tvym prohlasenim
Ignoring unknown parameter - V níže uvedeném návodu jsem ale četl, že je to normálně - ne neni, proste mas tam paramter ktery dana verze nezna, nebo vubec neexistuje, nebo je nejaka chyba v zapisu, napsat k tomu ze je to normalni je blbost, ono to nemusi mit vliv, protoze se parametr nepouzije.
Jinak mě napadlo, jestli to nemůže být nějaký DNS problém. Ten resolver v PFSENSE vypisuje nějakou chybu - named 59583 not listening on any interfaces - tak jestli posloucha dns lze snad zjistit jednoduse a ne se ptat jestli tam neni nejaky dns problem, posloucha tam neco? Vrati to odpoved?
Unknown parameter encountered: "winbind trusted domains only"Ignoring unknown parameter "winbind trusted domains only"Unknown parameter encountered: "winbind trusted domains only"Ignoring unknown parameter "winbind trusted domains only"kinit succeeded but ads_sasl_spnego_gensec_bind(KRB5) failed for ldap/dc10.mojedomena.lan with user[Administrator] realm[MOJEDOMENA.LAN]: Invalid credentialsADS join did not work, falling back to RPC...kinit succeeded but ads_sasl_spnego_gensec_bind(KRB5) failed for ldap/dc10.mojedomena.lan with user[Administrator] realm[MOJEDOMENA.LAN]: Invalid credentialsFailed to join domain: failed to connect to AD: Invalid credentialsFailed to join domain: failed to connect to AD: Invalid credentials
Na toho Kerbera jsem zkoušel projíždět návody z několika diskusí, ale nikdy jsem se nedostal do fáze, kdy by mi to po připojení k doméně načetlo její uživatele. Jaká ten backend je lepší pro samba klienta využít "ad" nebo "rid" když se budou hlavně sdílet data? Podle toho bych pak zkusil přenastavit ten nsswitch.
Monentálně ho mám nastavená takto:
passwd: files winbind
group: files winbind
#passwd: files systemd
#group: files systemd
shadow: files
gshadow: files

hosts: files dns
networks: files

protocols: db files
services: db files
ethers: db files
rpc: db files

netgroup: nis
Dec 3 08:29:39 named 59583 not listening on any interfaces
Dec 3 08:29:39 named 59583 unable to listen on any configured interfaces
Dec 3 08:29:39 named 59583 additionally listening on IPv4 interface vtnet0, 192.168.100.1#53
Dec 3 08:29:39 named 59583 could not listen on UDP socket: address in use
Dec 3 08:29:39 named 59583 creating IPv4 interface vtnet0 failed; interface ignored
Dec 3 08:29:39 named 59640 using default UDP/IPv4 port range: [49152, 65535]
Dec 3 08:29:39 named 59640 using default UDP/IPv6 port range: [49152, 65535]
Dec 3 08:29:39 named 59583 loading configuration: failure
Dec 3 08:29:39 named 59583 exiting (due to fatal error)
ss -tunlp |grep ":53"
---
Dete s tim guuglem dopice!
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 1.12.2020 18:24