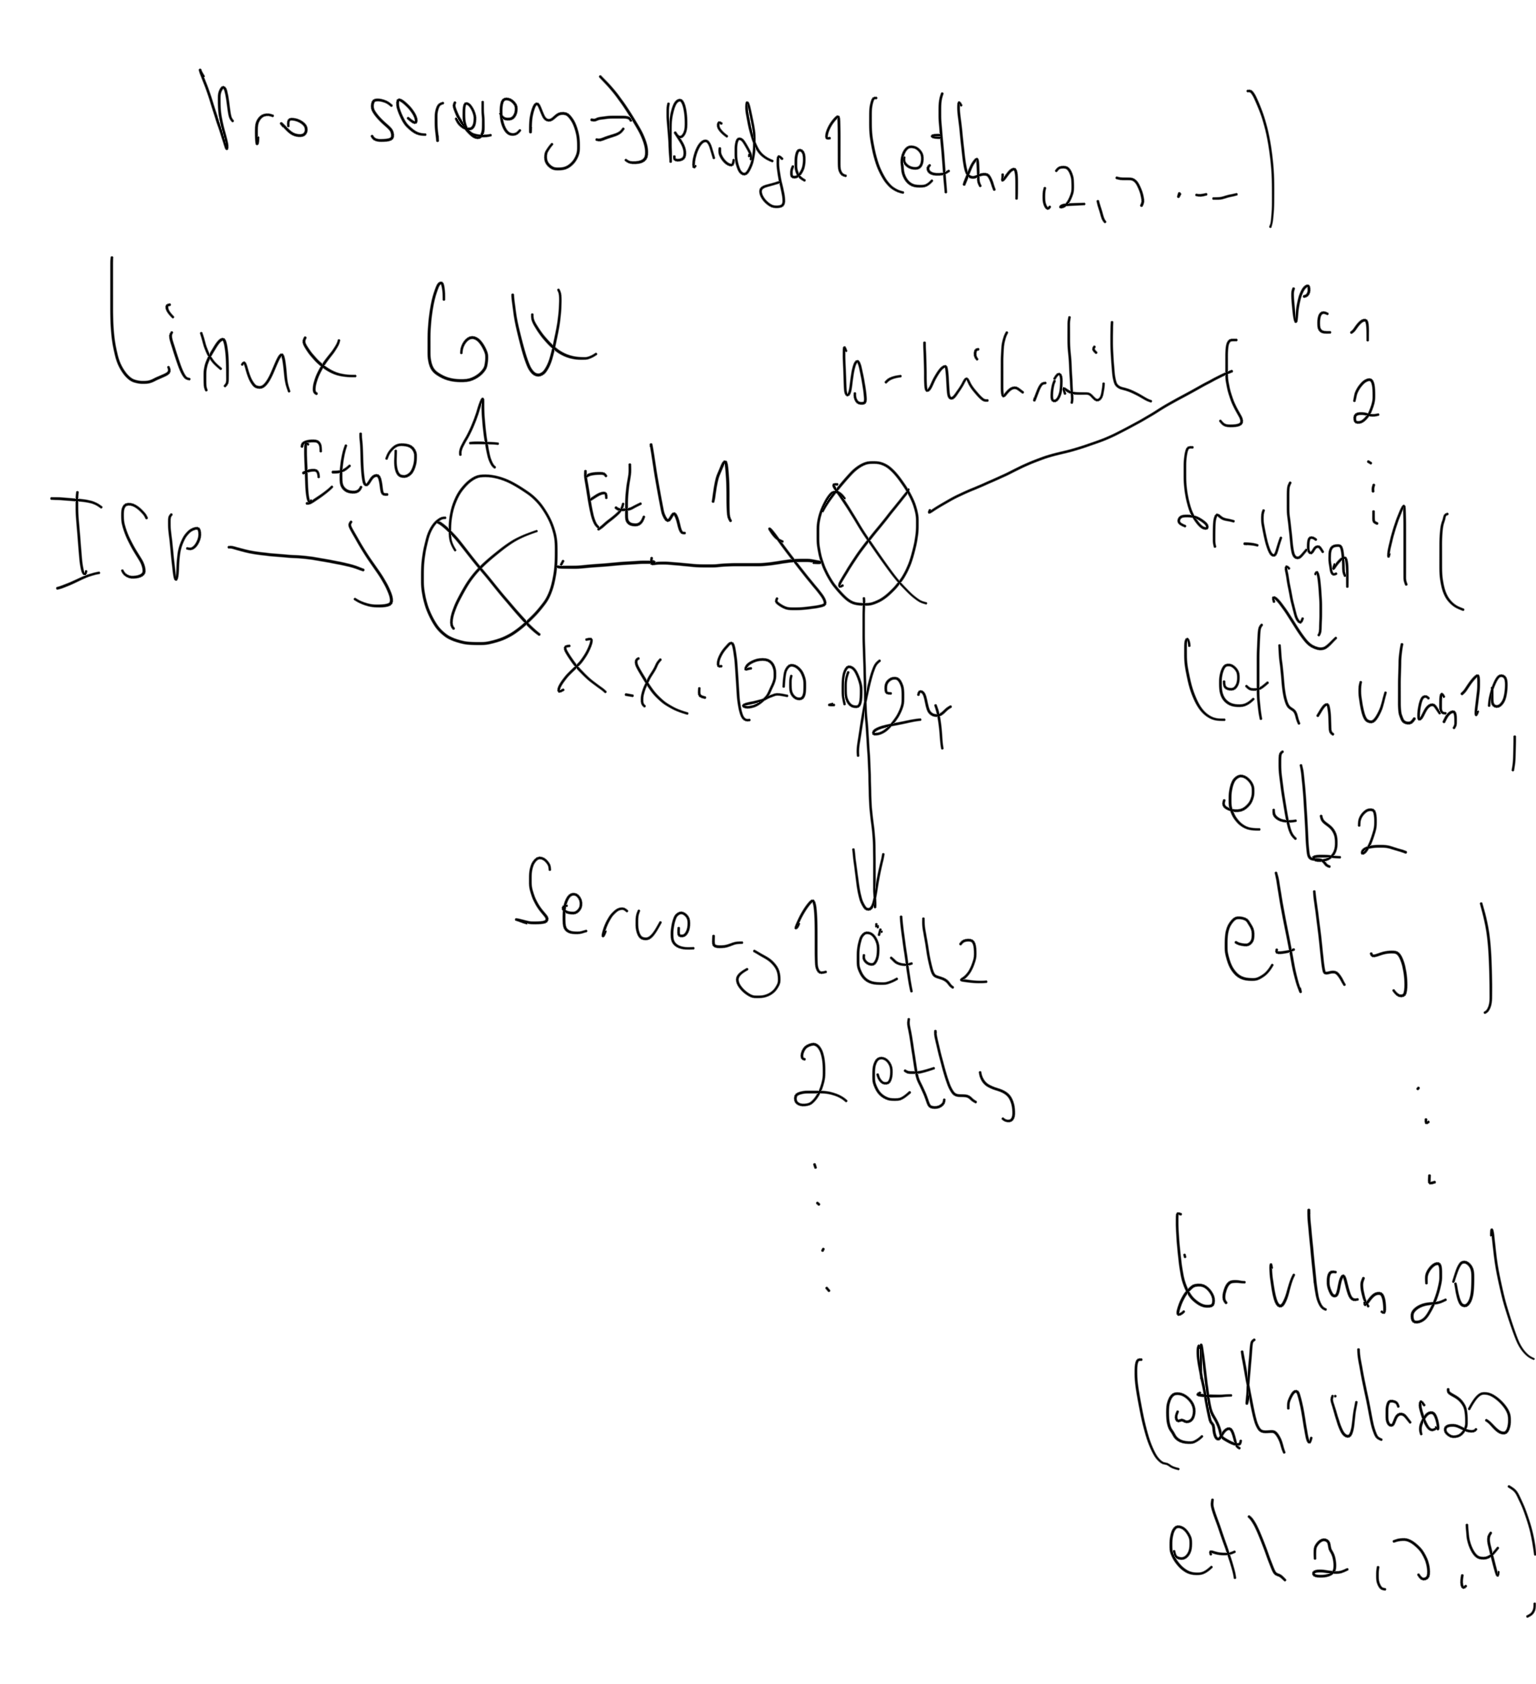Oficiální Epic Games Launcher je v nové preview verzi poprvé dostupný i pro Linux (FAQ). Pracuje se na novém Easy Anti-Cheatu pro Linux (EAC Linux v2) a podpoře hry Fortnite na Linuxu.
Desktopové prostředí KDE Plasma bylo vydáno ve verzi 6.8. Novinky zahrnují lepší podporu vzdálené plochy, sdílení a nahrávání obrazovky a řadu drobností napříč uživatelským rozhraním (úplný seznam změn, shrnutí ve wiki).
Apple představil 7palcový displej Apple HomeView s podporou Apple Intelligence a Siri AI pro ovládání chytré domácnosti, novou řadu vybavení chytré domácnosti Apple Home Collection, další generaci HomePodu mini a novou Apple TV 4K. Apple HomeView není v Evropské unii v prodeji, jelikož umělá inteligence Siri v rámci systému iOS v EU momentálně není k dispozici. Apple spolupracuje s EU a snaží se najít cestu, jak situaci vyřešit.
KDE slaví 30 let. Přesně před 30 lety, 14. října 1996, poslal Matthias Ettrich do diskusní skupiny comp.os.linux.misc zprávu, která započala historii projektu KDE. Důležité milníky jsou zobrazeny na časové ose.
Byl vydán Mozilla Firefox 158.0. Stejně jako Chrome 155 s podporou JPEG XL (test). Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 158 bude brzy k dispozici také na Flathubu a Snapcraftu.
Svobodný kancelářský balík ONLYOFFICE (Wikipedie) byl vydán ve verzi 10.0. Jak online Docs, tak i offline Desktop Editors. Přehled novinek také na YouTube.
Mozilla představuje Firefox Enterprise určený jako podnikový prohlížeč pro organizace s přísnými požadavky na bezpečnost, správu a dodržování předpisů. S profesionální podporou. Dostupný je zatím ve Francii, Německu, Rakousku a Švýcarsku.
Kybernetický útok zasáhl nejméně 150 supermarketů Intermarché a několik prodejen řetězců Leclerc a Coopérative U. Chladicí jednotky napadených obchodních domů byly nastaveny na nepřetržité odmrazování a teplota v nich mnohdy vystouala až nad 50°C. Škody napáchané na chlazeném a mraženém zboží budou patrně dosahovat miliónů eur.
… více »Stát Kalifornie zažaloval výrobce 3D tiskových filamentů Polymaker. Vrchní soud San Diego County tvrdí, že firma propagací svých výrobků mezi příznivci 3D tištěných zbraní podporovala výrobu takzvaných 'ghost guns' (DIY zbraní) a že její PLA filament pro 3D tiskárny lze za těchto okolností považovat za součást určenou k výrobě střelné zbraně. Žaloba požaduje mimo jiné finanční sankce a soudní zákaz činnosti, Polymaker se hájí tím, že filament je běžný a sám o sobě legální produkt. Celý text žaloby (PDF na Google Drive).
V červnu byla představena aplikace Myna pro převod řeči na text v prostředí desktopu Ubuntu. Včera byla Myna zpřístupněna širší komunitě Ubuntu formou technologické ukázky dostupné v Ubuntu 24.04 LTS, Ubuntu 26.04 LTS a Ubuntu 26.10 s GNOME na Waylandu.
Řešení dotazu:
                 --- VLAN 10 PC
WAN -- R1 === R2 --- VLAN 20 TISK
                 --- VLAN 30 DMZ
Mezi "edge" routerem a "core" routerem je trunk. Zbytek jsou samostatne VLAN segmenty filtrovane na R2. Na VLAN1 zapomen. Na R1 je maskarada do netu, zbytek je routovany/prepinany.
Jak z toho vybruslit. No tezko. Asi bych neprive zacal oddelenim severu aka DMZ do samostatneho segmentu s tim ze se ponecha puvodni adresace, ale mezi R1 a R2 se vytvori nova sit.
No a v druhem kroku jendnoho krasneho vecera vymenis R2 za novy, predem radne otestovany a predkonfiguravany R3. Proste na ferovku kus za kus. Kdyz to dobre odladis v testovacim prostredi bude to fungovat.
Nema smysl vytvaret nejakou paralelni cestu.
Tak musím použít maškarádu. Co je potřeba ještě nastavit na R1 za routy, abych nepotřeboval maškarádu?/ip route add distance=1 gateway=IP_R1
195.113.83.0/24 -- R1 -- 10.10.10.0/4 -- R2 -- 192.168.100.0/24 -- PCVypadaji routovaci tabulky nasledovne: PC
L 0.0.0.0/0 .... 192.168.100.1R2
L 0.0.0.0/0         .... 10.10.10.1
L 192.168.100.0/24  .... eth2
R1
L 0.0.0.0/0         .... 195.113.83.1
L 10.10.10.0/24     .... eth1
S 192.168.100/24    .... eth1
V takovem pripade je nutne cely provoz zamaskovat jen smerem ven do "netu". Cestou zpet se paket vybali a posle spravnym smerem spatky.
ISP <- (NAT) - R1 - x.x.120.0/24 <- (NAT) - R2 - (VLAN A) 192.168.100.0/24
                          |                    - (VLAN B) 192.168.200.0/24
                       SERVERY                 - (VLAN C) 192.168.200.0/24
Tzn. mezi R1 a R2 je obycejna sit. No a ted pls popis do jake cilove situace to chces dostat, proto ze z tveho popisu tomu nerozumim.
ISP <- (NAT) - R1 - x.x.120.0/24 <- (NAT) - R2 - (VLAN A) 192.168.100.0/24
                          |                    - (VLAN B) 192.168.200.0/24
                       SERVERY                 - (VLAN C) 192.168.200.0/24

                             - x.x.130.0/24 <- (Routing) - R3 (VLAN A) 192.168.100.0/24
    x.x.120.0/24 -- R2
  /                    \
R1                       192.168.100.0/24
  \                    /
    x.x.130.0/24 -- R3
Otazky:
a] Na zaklade ceho se R1 rozhodne jestli posle pakety do site 192.168.100 pres R2, nebo R3?
b] Upravil jsi NAT na R3 jako x.x. 130.1 -> 192.168.100.100?
c] Adresa x.x.120.1 je IP rozhrani na R2?
d] Na R3 je stale staticka cesta do 192.168.100.100 pres R2?
Problém nastává, pokud změním IP na R2 ze 192.168.100.1 na 192.168.100.254 a na R3 192.168.100.1 NAT již nefunguje.=> chces presunout branu z R2 na R3
Pokud ale na R2 zruším IP 192.168.100.1/24 a nemám tam žádnou z toho rozsahu a na R3 dám 192.168.100.1 tak nat funguje jak má.Tim, ze si prehodil branu na R3 se odpoved z 100.100 bude vracet na R3 misto R2 odkud prisel NATovany dotaz. Mas to zapojene dokola = problem.
Akorát se mně tam objevují invalid pakety. Na R3 není žádný NAT a všechen provoz routuje. Nat má jen R1. Tak si myslím, že by tyto pravidla, měly být jen na R1. Chápu to dobře?/ip firewall filter add action=fasttrack-connection chain=forward connection-state=established,related hw-offload=yes add action=accept chain=forward comment="Allow Estab & Related" connection-state=established,related add action=drop chain=forward comment="Drop invalid" connection-state=invalid log=yes log-prefix=invalid add action=fasttrack-connection chain=input comment="Allow Estab & Related" connection-state=established,related hw-offload=yes add action=accept chain=input comment="default configuration - Allow Estab & Related" connection-state=established,related
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz