Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Řešení dotazu:
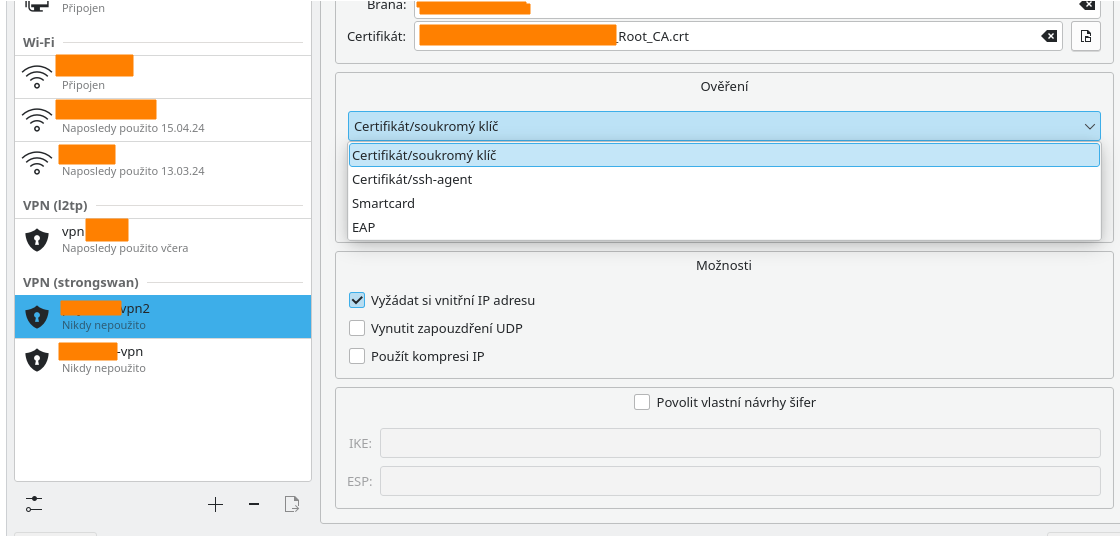
NetworkManager to má pouze v menu. „Implementace“ všeho v NetworkManageru funguje tak, že vznikne položka v menu a pak se pár let nic neděje. Položka prvních 5 let vůbec nic nedělá a pak ještě dalších 5 let nefunguje. To třeba EAP-TLS pro WiFi bylo trochu rychlejší; mezi položkou v menu (2010) a funkčním EAP-TLS na WiFi (2016) uplynulo pouhých 6 let.
Pokud jde o IPSec s EAP-TLS, je potřeba zprovoznit si StrongSwan (což je v podstatě jediná implementace výměny klíčů, která prostě funguje) a postupovat podle návodu v tomto stylu. Referenční příručka ke konfiguraci od StrongSwan napoví zbytek. Logy jsou taky celkem fajn a čitelné.
Prerekvizita je porozumění manipulaci s (vlastními) certifikáty, tj. jak si vytvořit vlastní autořiťu, kterou klienti i servery budou uznávat, a jako tou autořiťou podepisovat klientské / serverové certifikáty. Nic zvláštního, všechno je na webu a řešitelné pár OpenSSL příkazy. (Já na to mám Makefile, protože přesně pro ty závislosti typu klíče → request → certifikát → (případně) .p12 balík je make jako dělaný.)
(A jasně, všichni můžou být samopodepsaní a mít rozdistribuované certifikáty všech všem, bez autořiťy, ale to člověka při víc než 3 účastnících rychle omrzí.)
 18.4.2024 12:38
houska | skóre: 41
| blog: HW
/etc/NetworkManager/system-connections tak to jede. Strongswan uz jsem mel nainstalovany, jen to neslo naklikat.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz