Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Společnost Škoda Auto zveřejnila na Printables bezplatné 3D modely příslušenství do svých vozů (držáky na nápoje, pomůcky pro vedení kabelů, mincovníky, háčky na USB kabely a čepice pro kapsy na zadních stranách opěradel sedadel, držáky na telefony a úchyty pro horní upevnění bezpečnostních pásů).
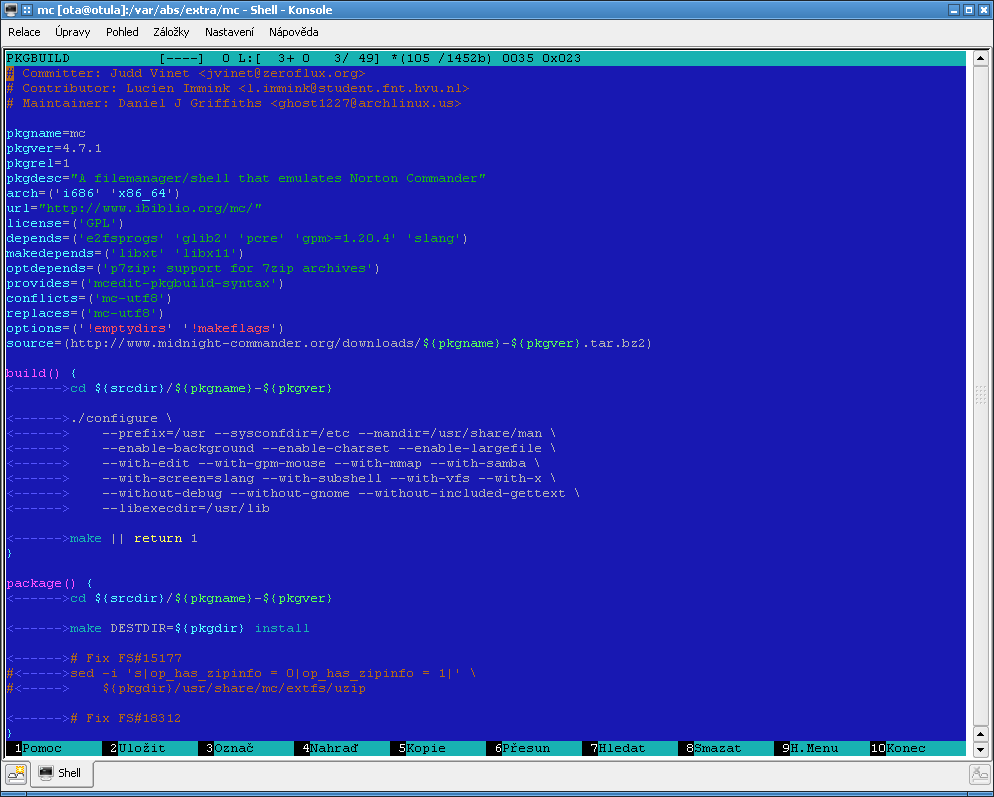
Midnight Commander je klonem populárního souborového manažera Norton Commander (NC), běžícím jak na unix-like systémech, tak v MS Windows. Navzdory svému textovému rozhraní je to podle mnoha lidí nejlepší "file manager" dvoupanelového typu --- to zřejmě i z toho důvodu, že není problém ho používat vzdáleně přes SSH. MC stejně jako NC obsahuje vestavěný prohlížeč a editor souborů (i binárních) s podporou zvýraznění syntaxe. Díky využívání Virtual Filesystem (VFS) není problémem s MC přistupovat na FTP, SSH nebo pohybovat se v komprimovaných archivech jako ve skutečných adresářích a souborech.
I přes značné stáří programu, který pochází z první poloviny devadesátých let, má použitý VFS unikátní vlastnosti, které dodnes žádný jiný svobodný systém nebo aplikace (KIO, Gnome VFS, Krusader) nepřinesl, například podporu vícenásobně vnořených archivů, zřetězení filtrů.
Vývoj již několik let spíše stagnuje, omezuje se pouze na opravy. Důvodů je mnoho: stáří kódu, opakující se problémy s Unicode, rostoucí popularita a schopnosti čistě GUI manažerů, dosažená funkční naplněnost atd.
Původním autorem je Miguel de Icaza.
| Prostředí: | Konzole, Grafické rozhraní |
| Licence: | GPL |
| Domovská stránka: | http://www.midnight-commander.org/ (7026×) |
| Adresa ke stažení: | http://www.ibiblio.org/pub/Linux/utils/file.. |
| Je alternativou k: | Total Commander, Altap Salamander, Norton Commander |
| Počet uživatelů: | |
-51774.png)
Dokument vytvořil: mgi, 11.8.2006 13:18 | Poslední úprava: Salutis, 27.2.2011 15:03 | Další přispěvatelé: ʚĭɞ 🍉, Tomas Jancik | Historie změn | Zobrazeno: 31475×
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
