abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×
    dnes 17:44 | Nová verze

    Byl vydán Mozilla Firefox 156.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Vestavěný prohlížeč PDF se nyní spouští o 45 % rychleji. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 156 bude brzy k dispozici také na Flathubu a Snapcraftu.

    Ladislav Hagara | Komentářů: 0
    dnes 14:11 | Nová verze

    Článek na Raspberry Pi představuje nový vzhled desktopu operačního systému Raspberry Pi OS v aktuálním vydání 2026-09-15.

    Ladislav Hagara | Komentářů: 0
    dnes 14:00 | Bezpečnostní upozornění

    Nové verze Roundcube Webmailu 1.6.19 a 1.7.4 řeší několik zranitelností.

    vencour | Komentářů: 0
    dnes 11:44 | Zajímavý projekt

    Na Kickstarteru běží kampaň na podporu hloupého (jenom volání a SMS) tlačítkového DIY telefonu MAKERphone 2.0 od společnosti CircuitMess postaveného na ESP32-S3 a volitelně také s hodinkami MAKERband. S možností psaní vlastních aplikací. S volitelnými HW rozšiřujícími moduly.

    Ladislav Hagara | Komentářů: 1
    dnes 03:33 | Nová verze

    Byla vydána nová verze 10.7 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyly balíčky HomeBox a Scrypted.

    Ladislav Hagara | Komentářů: 0
    dnes 02:22 | Nová verze

    OpenRGB (GitLab) dospěl do verze 1.0 (YouTube). OpenRGB (dříve OpenAuraSDK) je svobodný multiplatformní software umožňující nastavení podsvícení celé řady různých „herních“ komponent a periferií.

    Ladislav Hagara | Komentářů: 0
    včera 21:00 | IT novinky

    Dnes startuje prodej headsetu Steam Frame. Počínaje dneškem se tedy můžete zapsat na seznam pro jeden z následujících modelů: Steam Frame 256 GB za 1 049 EUR a Steam Frame 1 TB za 1 279 EUR.

    Ladislav Hagara | Komentářů: 0
    včera 17:44 | Bezpečnostní upozornění

    Vládní CERT upozorňuje na kritickou zranitelnost v GitLab Community Edition (CE) a Enterprise Edition (EE). Zranitelnost CVE-2026-85706 typu path traversal v Repository Commits API dosahuje skóre CVSS 10.0. Kvůli nedostatečnému omezení cest a chybějícímu vynucení autentizace může za určitých podmínek neautentizovaný útočník číst libovolné soubory ze serveru GitLab, a získat tak přístup k citlivým datům a konfiguraci instance.

    Ladislav Hagara | Komentářů: 0
    včera 12:00 | Zajímavý projekt

    Linux může běžet nativně na ESP32-S3 – bez emulace a rovnou s 9,7″ e-paperem.

    Ladislav Hagara | Komentářů: 1
    včera 00:11 | Nová verze

    Homebrew (Wikipedie), správce balíčků pro macOS a od verze 2.0.0 také pro Linux, byl vydán ve verzi 7.0.0. Pro sandboxing se na Linuxu nově používá Landlock místo Bubblewrap. Na stránce Homebrew Formulae lze procházet seznamem balíčků. K dispozici jsou také různé statistiky.

    Ladislav Hagara | Komentářů: 0
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (21%)
     (29%)
     (8%)
     (5%)
     (2%)
     (14%)
     (21%)
    Celkem 2673 hlasů
     Komentářů: 31, poslední 13.8. 00:27
    Rozcestník

    Bezpečnostní chyba Stagefright 2.0 v Androidu

    Společnost Zimperium v červenci zveřejnila informace o vážné bezpečnostní chybě Stagefright nalezené v knihovně Stagefright v Androidu (zprávička). V září společnost zveřejnila exploit (zprávička) na Stagefright. Dnes Zimperium na svém blogu informuje o Stagefright 2.0. Nalezeny byly dvě další chyby. Přehrání MP3 nebo MP4 souboru může vést k spuštění libovolného kódu. První z chyb je obsažena již v Androidu 1.0 vydaném v roce 2008.

    1.10.2015 23:24 | Ladislav Hagara | Bezpečnostní upozornění


    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    Komentáře

    Vložit další komentář

    2.10.2015 03:14 Olaf
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Čím dál tím víc si myslím, že nic jiného než iOS a BlackBerry OS nemá smysl. Kdysi MS "publikoval" cosi o otevřenosti, ale až s příchodem Androidu to dostalo ten správný smysl.
    2.10.2015 05:09 Matlák
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Řekl bych že s (ne)otevřeností to nemá moc společného. Android je dnes v podobném postavení jako před několika lety Windows. Mluvím o rozšíření mezi populací. Krabičku s Androidem má každá rodina v ČR průměrně nejméně jednu. A tak jak bylo zvykem pro rozšířená Windows psát malware, tak se to teď vyplatí u Androidu.

    Pomyslnou "výhodou" Androidu oproti Windows na PC je taky fakt že telefony jsou celkem citlivá zařízení co se soukromí týče. Dřív nebylo myslitelné aby se puštěním videa v mobilu dallo zahájít odposlouchávání hovorů například, dnes to není žádný problém... nehledě na to že drtivá většina uživatelů Androidu (přesně jako tehdy u Windows) systému nerozumí a instalují kde co, jen aby se pobavili nebo mohli odebírat pochybné feedy a jiné věci na které aplikace nejsou vůbec potřeba, a aniž by přemýšleli kolik práv si ta aplikace vezme (a vývojáři Androidu to moc nezlepšují tím, že například připojení aplikace k internetu považují za samozřejmost která se při instalaci aplikace neuvádí, přičemž to zpravidla taky znamená přístup k seznamu navštívených sítí a možnost hooknout se na jakoukoli změnu v připojení - ideální k zobrazení reklamy, ale taky ke sledování kudy se uživatel pohybuje).

    Ano, iOS a Blackberry jsou na tom líp, ale to nemá s otevřeností systému nic společného. Návrh je prostě jiný, představa že telefon dá v okamžiku úspěšného připojení k wifi procesorový čas desítce aplikací je na těchto OS nemyslitelné. Navíc, oproti Androidu je na těchto OS relativně málo uživatelů a tím pádem málo příležitostí případný exploit použít. Že by v těchto OS (tedy minimálně u iOS) bylo míň exploitovatelných chyb se mi nezdá.
    2.10.2015 09:20 nikdo
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Ano, máte pravdu, rozdíl je v tom, že oba tyto "lepší" systémy jsou aktualizované více jak jednou, což je u Androidu víceméně rarita, ty lepší kousky dostanou maximálně jeden, slovy 1 update systému.

    Tedy pokud nepočítáte Nexusy, ale ty jsou trošku mimo, tam si Google ostudu neudělá.
    2.10.2015 10:13 ttt
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Ony ani ty Nexusy moc dlouho nedostavaji updaty, budme uprimni. Apple podporuje svuj HW minimalne ctyri roky, Google max. dva. To je docela kriticky rozdil v pripade podobnych chyb.
    2.10.2015 10:21 Petr
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Kdybyste si nevymýšlel. Ale to taky nesmíte porovnávat krám za 4 tisíce s iPhonem za 20+. Já mám Xperii Z řady, updatů jsem dostal už nepočítaně, Stagefright "1.0" kompletně opraven. Android 5.1.1 má i Xperia Z, 2,5 roku stará. Že dostanu Android 6 je dávno od Sony potvrzeno. A to mě pořád ten telefon stál 2/3 co iPhone.
    Jendа avatar 2.10.2015 15:41 Jendа | skóre: 78 | blog: Jenda | JO70FB
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    nehledě na to že drtivá většina uživatelů Androidu (přesně jako tehdy u Windows) systému nerozumí a instalují kde co
    I kdybych tomu rozuměl, tak co mám dělat, když výrobce dodal BLOB a nedodal aktualizaci?

    (podrobnosti: když dám v menu že chci update, tak to řekne, že device was tampered with (asi protože jsem to rootnul a přepsal jsem bootovací partition) a že Samsung mi updaty na takový device nedá; navíc se bojím, že přijdu o pracně získaného roota (na svém vlastním zařízení!))
    a vývojáři Androidu to moc nezlepšují tím, že například připojení aplikace k internetu považují za samozřejmost která se při instalaci aplikace neuvádí, přičemž to zpravidla taky znamená přístup k seznamu navštívených sítí a možnost hooknout se na jakoukoli změnu v připojení - ideální k zobrazení reklamy, ale taky ke sledování kudy se uživatel pohybuje
    představa že telefon dá v okamžiku úspěšného připojení k wifi procesorový čas desítce aplikací je na těchto OS nemyslitelné
    Srovnej to s linuxovými distribucemi, kde takovéto omezení práv není vůbec žádné. (snad kromě QubesOS, který bych už nepovažoval za běžnou distribuci) Přesto si moc lidí nestěžuje a situace není tak hrozná jako v tom Androidu.
    2.10.2015 08:52 XMen
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Podla mna jediny a hlavy vinnik su vyrobcovia zariadeni a nie samotny Android alebo Google. Android je na tom relativne dobre ale vyrobcovia nemaju zaujem starat sa o svojich zakaznikov. Riesenie je iba donutit ich k tomu. Ak to spravi Goole a zada povinnost security aktualizacii na akekolvek zariadenie s androidom s obmedzenim nie na cas ale na mnozstvo pouzivanych zariadeni (povedzme nad 10 000), tak sa bojim, ze to vyrobcovia nebudu chciet akceptovat a radsej pojdu prec. Lepsie by bolo zalovat vyrobcov a vysudit obrovske sumy za to, ze vystavuju svojich zakaznikom hrozbam, ktore mozu byt opravene ale neopravuju sa. Ak by napr. v USA ci EU vysudili obrovske sumy, tak by sa nasli vyrobcovia co by zrazu dokazali zaktualizovat aj android od 2.2
    mirec avatar 2.10.2015 09:34 mirec | skóre: 33 | blog: mirecove_dristy | Poprad
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu

    Vyriešilo by sa to ak by google dokopal výrobcov, aby svoje ovládače aktualizovali na novšiu verziu kernelu. Ak nie, tak smola, žiaden google play, žiadne google služby. Zvyšok je u androidu jeden veľký bordel. Mne síce na android prichádzajú upozornenia o novšej verzii, ale neaktualizujem lebo som náhodou prepísal recovery a aktualizácia bez recovery jednoducho nefunguje. Oficiálnu recovery neviem zohnať, obraz androidu neviem zohnať. Nech si google porieši aspoň tento bordel a nech sú aktualizácie a obrazy systému voľne dostupné na stiahnutie. Okrem toho nevidím problém v tom aby google mal nejaký automatický build systém na kernel a bundloval funkčný vanilla android pre všetky možné zariadenia sám ak by boli výrobcovia donútení aktualizovať kernel.

    LinuxOS.sk | USE="-fotak -zbytocnosti -farebne_lcd +vydrz +odolnost +java" emerge telefon
    Conscript89 avatar 2.10.2015 09:54 Conscript89 | Brno
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Ono by na zacatek mohlo stacit aby google aktualizoval userspace a ne vyrobce telefonu. Kernel je pak dalsi krok.
    I can only show you the door. You're the one that has to walk through it.
    mirec avatar 2.10.2015 10:30 mirec | skóre: 33 | blog: mirecove_dristy | Poprad
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu

    Dobrá poznámka. Na mojom 20€ (kupovaný v hotovosti, nie na paušál) androide to riešim momentálne len aktualizáciou userspace. K aktualizácii kernelu hádam tiež niekedy dôjde.

    LinuxOS.sk | USE="-fotak -zbytocnosti -farebne_lcd +vydrz +odolnost +java" emerge telefon
    2.10.2015 10:11 mikro
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Ak by napr. v USA ci EU vysudili obrovske sumy, tak by sa nasli vyrobcovia co by zrazu dokazali zaktualizovat aj android od 2.2

    No, toto by nemuselo byt vzdy k prospechu veci. Predpokladam, ze ty pristupujes k tomuto problemu len ako pouzivatel. Keby si vyvijal v celkom ekosysteme Androidu, tak by si vedel, ze niektore veci sa proste zaktualizovat nedaju -- ano, ide o novy hardware. Typickym prikladom je Wi-Fi, ty vidis len "pripoj sa na siet a funguj", ale ako 4.0.x, tak aj 4.1.x rada priniesla plno vylepseni (Wi-Fi Direct, UPNP, Bluetooth LTE a pod), ktore proste na predoslych modeloch fungovat nemozu a teda predstavuju pre vyrobcu naklady naviac, aby to nejako vypol, osetril, zabranil crashom a pod.
    Rezza avatar 2.10.2015 10:54 Rezza | skóre: 25 | blog: rezza | Brno
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    BlackBerry OS 10 je mrtvy :). Bohuzel.

    Ale opravdu to neni o otevrenosti ci uzavrenosti. Je to o tom, ze to proste Google a ani vyrobce telefonu moc nezajima. Protoze to nezajima tu vetsinu uzivatelu Androidu...
    2.10.2015 10:58 JZD | skóre: 15 | blog: Na_dvorku
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
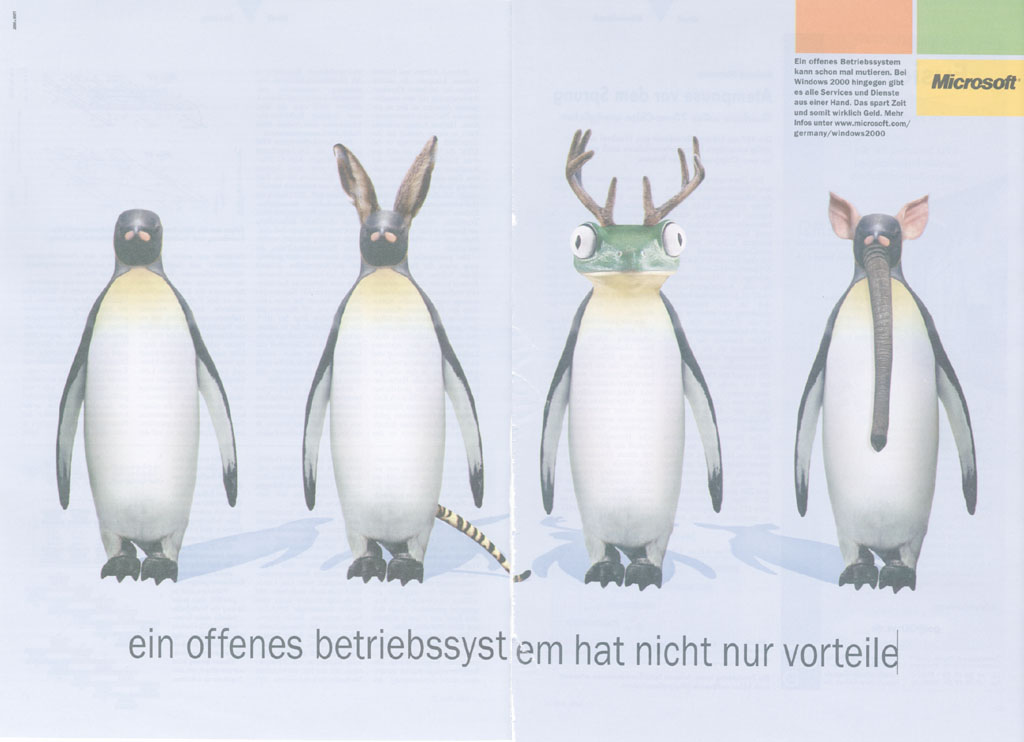
    V Microsoftu sou pěkní úchyláci, když dokázali tučňákovy v pravo, přidělat sloní penis. :-D
    Víra znamená vyznávat to, o čem člověk dobře ví, že to není pravda. Mlčeti platina, mluviti v gajzu, býti v hajzlu.
    Jendа avatar 2.10.2015 15:33 Jendа | skóre: 78 | blog: Jenda | JO70FB
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Čím dál tím víc si myslím, že nic jiného než iOS a BlackBerry OS nemá smysl.
    Co třeba Debian?
    Bystroushaak avatar 2.10.2015 11:05 Bystroushaak | skóre: 36 | blog: Bystroushaakův blog | Praha
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Koukám že zlatý iOS, kde aktualizace byly za poslední týden hned dvě.
    Jendа avatar 2.10.2015 15:35 Jendа | skóre: 78 | blog: Jenda | JO70FB
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Skvělé, takže mám jenom rok a čtvrt starý Samsung Galaxy Chat, kde se na mě výrobce vybodnul, a kdokoli mi ho může vyownovat posláním obyčejné MMS.

    Co jsem si myslel když jsem si to kupoval…
    2.10.2015 16:34 xm | skóre: 36 | blog: Osvobozený blog | Praha
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    No upřímně na obranu proti attack vectoru v podobě příchozí MMS stačí změnit výchozí SMS/MMS aplikaci ;-) Ty od Googlu (Messenger a Hangouts) aktualizované jsou, ale doporučovat je jakožto proprietární opravdu nebudu.

    Nainstaluj si SMSSecure (případně tady na F-Droidu), nastav si ho jako výchozí SMS/MMS aplikaci a máš vystaráno. Plus navíc budeš moct posílat a přijímat bezpečně šifrované SMS zprávy - včetně forward i future secrecy lepší než u OTR.
    Svoboda je tím nejdůležitějším, co máme. Nenechte se o ní připravit, podporujte Pirátskou stranu!
    Jendа avatar 2.10.2015 16:54 Jendа | skóre: 78 | blog: Jenda | JO70FB
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Díky za tip, ale tohle nastavení v mobilu prostě nemám. Nainstaloval jsem ji, zaškrtal v jejím nastavení, SMS furt handluje to původní.
    Plus navíc budeš moct posílat a přijímat bezpečně šifrované SMS zprávy - včetně forward i future secrecy lepší než u OTR.
    Na to mám XMPP.
    2.10.2015 19:43 xm | skóre: 36 | blog: Osvobozený blog | Praha
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    To je mi nějaké divné, změna výchozí aplikace pro SMS/MMS byla v Androidu podporovaná snad úplně od začátku. Nikdy jsem se nesetkal s tím, že by to nefungovalo. Co tam máš za firmware? Jestli výchozí od výrobce, tak toho je stejně dobré z bezpečnostních důvodů co nejrychleji se zbavit a dát tam třeba CyanogenMod :-)

    Co se týče XMPP, tak to je v kombinaci s OTR na asynchronní komunikaci dosti nevhodné (což je mobilní komunikace prakticky z principu). Pokud chceš komunikavat po netu a zároveň se chceš držet XMPP, pak doporučuji místo OTR používat nové OMEMO (implementace Axolotl protokolu nad XMPP, tedy stejného kryptografického protokolu jaký používá právě TextSecure a SMSSecure). Nebo rovnou používat přímo TextSecure (SMSSecure je jeho fork, který vznikl po té, co Moxie z TextSecure odstranil podporu šifrovaných SMS a ponechal jen novější transport přes net).
    Svoboda je tím nejdůležitějším, co máme. Nenechte se o ní připravit, podporujte Pirátskou stranu!
    Jendа avatar 2.10.2015 20:01 Jendа | skóre: 78 | blog: Jenda | JO70FB
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Nikdy jsem se nesetkal s tím, že by to nefungovalo.
    Ta položka v tom menu prostě není.
    Co tam máš za firmware?
    Výchozí Android 4.1.1
    Jestli výchozí od výrobce, tak toho je stejně dobré z bezpečnostních důvodů co nejrychleji se zbavit a dát tam třeba CyanogenMod :-)
    Kdyby pro to existoval Cyanogenmod, tak nejspíš tyhle věci nemusím řešit.
    Co se týče XMPP, tak to je v kombinaci s OTR na asynchronní komunikaci dosti nevhodné
    To je vlastně fakt.
    Jendа avatar 2.10.2015 16:58 Jendа | skóre: 78 | blog: Jenda | JO70FB
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Dokonce by mi ani nevadilo SMS úplně znefunkčnit. Nemám pro ně využití. Jenom nevím, jak na to. Přijde mi ten systém neuvěřitelně neprůhledný.
    2.10.2015 19:17 pk
    Rozbalit Rozbalit vše Re: Bezpečnostní chyba Stagefright 2.0 v Androidu
    Zakazat automaticke stahovani MMS do mobilu by v tomto pripade nepomohlo? Je to nekde v nastaveni SMS tusim. Nemuzu se kouknout, protoze jsem vcera zmenil system na Cooperhead OS a ten ma na smsky jen a pouze zde zminene SMSSecure - tam ta volba chybi.

    Založit nové vláknoNahoru


    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.