Multimediální přehrávač mpv byl vydán ve verzi 0.42.0. Jde o větší balík změn po bezmála roce. Mimo jiné se lépe integruje s Waylandem nebo rozšiřuje podporu DVD/Blu-ray, např. umožňuje přehrávat rovnou obrazy médií (soubory iso).
Desktopové prostředí LXQt (Lightweight Qt Desktop Environment, Wikipedie) vzniklé sloučením projektů Razor-qt a LXDE bylo vydáno ve verzi 2.5.0. Přehled novinek v poznámkách k vydání.
Byla vydána (𝕏) nová verze 8.0 LTS open source monitorovacího systému Zabbix (Wikipedie). Přehled novinek v oznámení na webu, v poznámkách k vydání a v aktualizované dokumentaci.
Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
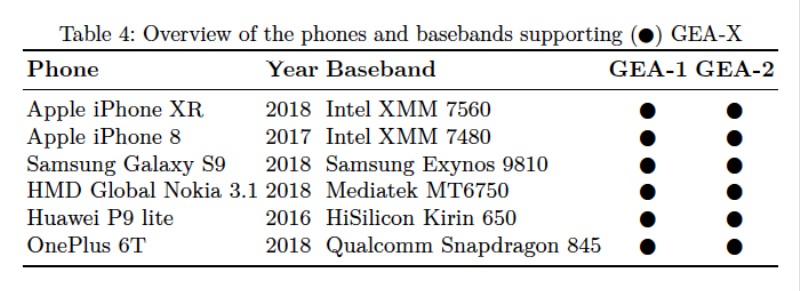
Bezpečnostní výzkumníci odhalili zásadní slabinu v šifrovacích algoritmech GEA-1 a GEA-2 používaných mobilními zařízeními. Jejich podezření, že slabina nevznikla náhodou, ale zcela úmyslně, s cílem zjednodušit útok na uživatele, posléze mluvčí autorů algoritmu (ETSI) potvrdil.
Tiskni
Sdílej:


posléze mluvčí autorů algoritmu (ETSI) potvrdil.To se píše přesně kde? Vidím v řetězu tweetů něco o tom, že "strength should be optimized to be exportable" ale to nejspíš mluví o délce klíče (něco jak kdysi byla verze IE s 64bit šfrováním a vedle toho "exportní" verze s 56bitovým, kterou nabízeli tam, kam zákony USA nedovolovaly exportovat silnější šifru). Jako zase pozor na to, abychom si nehonili konspirační péra nad hoaxama.
 17.6.2021 22:30
JiK | skóre: 13
| blog: Jirkoviny
| Virginia
"We followed regulations: we followed export control regulations that limited the strength of GEA-1,"a spokesperson for ETSI told Motherboard in an email. [zdroj]
V té správičce je to hodně silné tvrzení a měl bys minimálně mít u toho odkaz přímo na místo, kde se to říká, což nemáš, navíc jestli je to tvoje "intepretace", tak je to prostě blbě napsané...JiK v kostce.
 18.6.2021 09:12
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
Někteří jedinci i dnes chtějí SSL2.Pro komunikaci v internetu, nebo v té větě chybí pro komunikaci se zařízeními na lokální síti?
18.6.2021 15:38
JiK | skóre: 13
| blog: Jirkoviny
| Virginia
The researchers believe that the mathematical probability of the weakness being introduced on accident is extremely low. Thus, they speculate that a weakness was intentionally put into the algorithm. After the paper was published, the group that designed the algorithm confirmed this was the case.Hele, klidne verte, ze to s Vama papalasi a vlady vzdycky mysli dobre, ja vam v ceste nestojim.
18.6.2021 17:18
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
It was explicitly mentioned as a design requirement that “the algorithm should be generally exportable taking into account current export restrictions” and that “the strength should be optimized taking into account the above requirement”
in general the algorithm will be exportable under the current national export restrictions on cryptography applied in European countries
GEA2 was defined about a year later than GEA1 and was an improvement, which was allowed by the easing of export control legislationJinými slovy oni ty alg. navrhovali přímo s ohledem na exportní legislativu platnou v té době a GEA2 měla být navržena tak, aby se ještě více zjednodušilo papírování. Potom dál píšou, že Frantíci měli v té době ještě přísnější regulace a že to schvaloval přímo premiér (takže prakticky nic neschválil). No a na třetí straně papíru se píše že z toho vývojový tým udělal: exhaustive search of all possible keys does not require more than 2^40 trials with a simple test. Mimo jiné. Prostě úkol zněl jasně, udělejte šifru tak, aby vyhovovala všem legislativním omezením. Jak jsem psal, za průser považuju to, že se stále po tolika letech a s tolika lepšími šiframi, stále používá v telefonech. Ti původní vývojáři z roku 1998 (23let) za tohle v mých očích fakt nemůžou.
no a ted uz jen vysvetlit, proc se nejakym americkym zakonem o exportu z USA do tretich zemi ridil evropsky kolektiv autoru algoritmu z ETSI coz je European Telecommunications Standards Institute.Tak asi proto, aby mohly ty mobily prodávat celosvětově a vyhověli různým nárokům na import a export šifer.
Proc je v closed source produktu a proc o tom omezeni neinformovali sve zakazniky, ale 23 let tise cekali, zda/az se to proflakne.Už jsem to psal dvakrát, tohle považuju za chybu na straně výrobců telefonů. Ostatně, GSM moduly jsou dodnes closed, své by o tom mohli vyprávět vývojáři libre / free telefonů nebo adsl modemů.
Proc jde klic zjistit za 2^40 resp 2^45 pokusu, kdyz udajne deklarovali, ze to je 64 bitovy klic.Kdyby sis přečetl alespoň první tři strany toho papíru, tak odpověď znáš.
Proc je ta zranitelnost pozivana statnimi aktery dodnes, i na modernich telefonech...?Protože to jde?
Hele, klidne verte, ze to s Vama papalasi a vlady vzdycky mysli dobre, ja vam v ceste nestojim.Nic takového jsem nenapsal.
17.6.2021 22:32
JiK | skóre: 13
| blog: Jirkoviny
| Virginia
20.6.2021 13:38
JiK | skóre: 13
| blog: Jirkoviny
| Virginia

 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz