Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
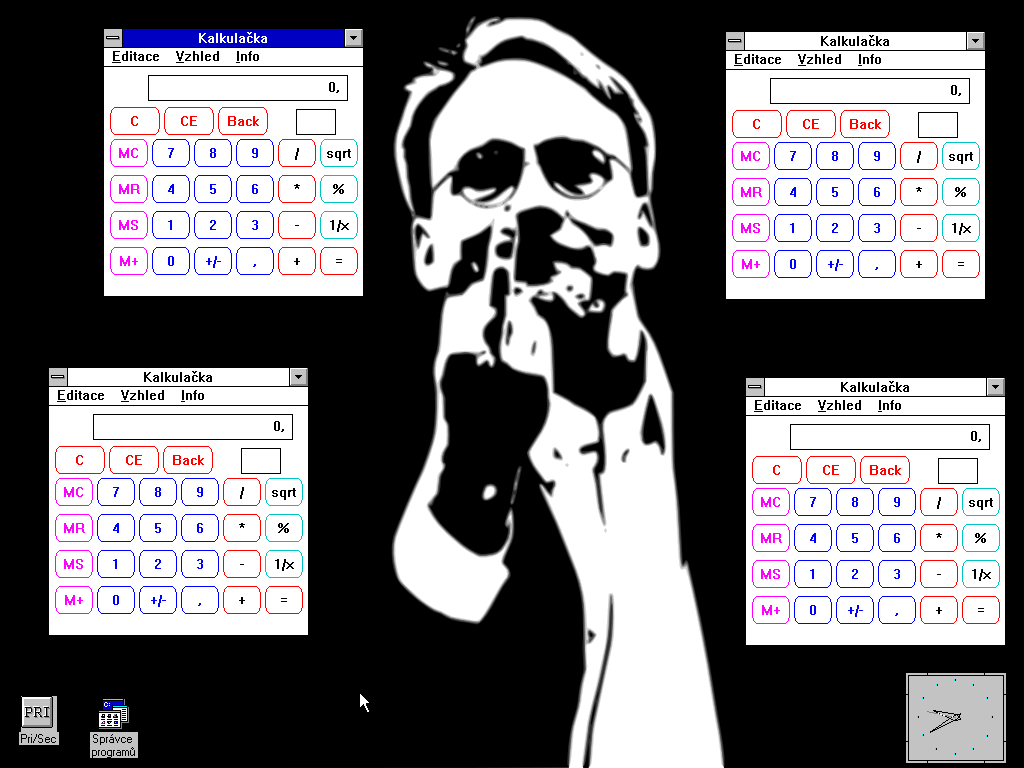
Výsledek hlasování: Výchozím grafickým motivem Debianu 13 aneb Trixie bude Ceratopsian.
Tiskni
Sdílej:


 5.12.2024 00:40
RealJ | skóre: 10
Mno, stále je to graficky nesrovnatelně lepší, než ty jejich uncanny valley Memoji.
Což teda nevyvrací, že ten grafický motiv Debianu 13 je na úrovni Windows 3.11. Ale to je tak nějak v případě konzervativního Debianu běžným standardem. 
Na druhou stranu Debian 13 samotný se zatím zdá být fajn vydáním. Je tam aktuální GNOME 47, aktuální KDE 6.2 a spousta dalšího kvalitního softwaru v aktuálních či dostatečně nových verzích. Pro konzervativnější (či workstation / server) použití to bude na pár let jistota. Možná jen některé specifické funkce týkající se v případě desktopu HDR, které přibydou až v GNOME 48 a KDE 6.3 by mohly chybět, ale možná se Debian dočká jejich backportu.
 5.12.2024 04:28
k3dAR | skóre: 63
 5.12.2024 08:34
Max | skóre: 73
| blog: Max_Devaine
tetka ukaz i to jak vipadalo debian te dobeNemate cestinu ve skole? Mimochodem vypadal nejak takhle.
Kooperativní multitasking - Řízení si navzájem předávají jednotlivé procesy, je velmi zranitelný. V tomto případě záleží na každé úloze, jak často svým systémovým voláním umožní předat řízení zpět operačnímu systému, aby mohlo dojít ke spuštění jiné úlohy.Tak tohle uměl i ZX Spectrum, a dokonce lépe: https://www.youtube.com/watch?v=0fQ1A_fSOzU Kouzlo téhle hry spočívá v tom, že levý a pravý panel jedou jako samostatné procesy v multitaskingu, navíc se sdílením kódu, což je věc kterou se Wyndejsi nenaučily dodnes!
- Jaký je rozdíl mezi Windowsy 3.1 a 3.11? - Spočítej si to na kalkulačce ve Windows.A dodnes neumí správně ani 1+2*3

 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz