Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
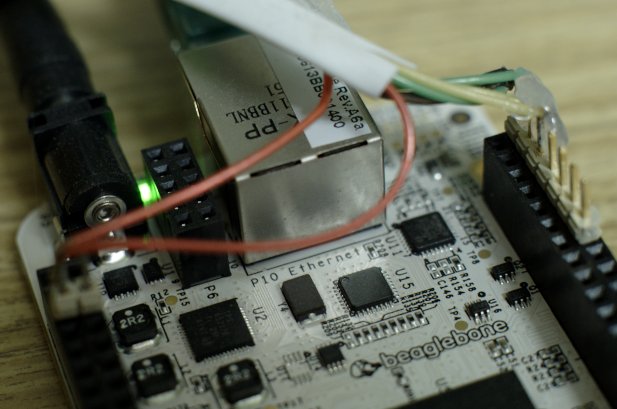
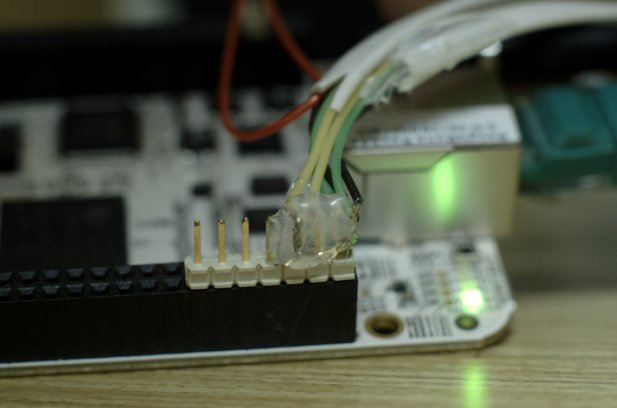
… více »Připojení teploměru k BeagleBone.
Ještě než začal svět ve velkém blbnout s Raspberry PI, začal jsem si hrát s BeagleBone. BeagleBone je malý ARM počítač podobný Raspberry PI, hlavní rozdíl bych viděl v možnostech rozšiřování - BeagleBone je konstrukčně řešený tak, aby se k němu daly snadno připojovat rozšiřující desky. Ve firmě jsme na BeagleBone postavili malý počítač pro sběr dat: FotobotHW. Protože nám nějaké BeagleBone zbyly, začal jsem si trochu hrát.
Ze šuplíku jsem vytáhnul teploměr DS1820 - to je digiální třínožičkový teploměr. Driver je obsažený přímo v kernelu, neměl by tedy být problém teploměr připojit. I když je to snadné, trvalo mi připojení dost dlouhou dobu - nejobtížnější částí bylo získat potřebné informace. Takže jak na to:
Driver je přímo součástí jádra. V Beaglebonu nepoužívám originální jádro (není zde podpora pro IPv6), překládám si jádro vlastní (ke stažení zde: http://hobrasoft.cz/cs/fotobothw/linux-3.2.34.tar.bz2). Zde je driver součástí defaultní konfigurace. Pátráním ve zdrojácích jsem nakonec našel příslušné vývody - a taky to, že tato informace se vypisuje při bootu kernelu. Vypsat si ji můžeme třeba takto:
dmesg | grep w1
[    0.463470] BeagleBone cape: initializing w1-gpio
[    0.463592] w1-gpio connected to P8_6
Abychom rozluštili zkratku P8_6, potřebujeme manuál k BeagleBone. Jde o vývod č. 6 na konektoru P8. Na tento vývod tedy přijde připojit datový vodič sběrnice.
Pro připojení teploměru potřebujeme ideálně tři vodiče - zem, data a napájení. Zem najdeme na vývodu P8_1 a P8_2, napájení pak na P9_3.
Po připojení teploměru už by měl být teploměr kernelem viděn. Ověřit to můžeme v adresáři /sys/bus/w1/devices:
ls /sys/bus/w1/devices/
28-0000027d912e  28-00000294d39a  w1_bus_master1
Super! Kernel našel na sběrnici dva teploměry. Jaká je tedy teplota?
cat /sys/bus/w1/devices/28-0000027d912e/w1_slave
6f 01 4b 46 7f ff 01 10 67 : crc=67 YES
6f 01 4b 46 7f ff 01 10 67 t=22937
Teplota je vypsaná parametrem t. Desetinná tečka není uvedená. Hodnota 22937 odpovídá teplotě 22.937 stupňů Celsia.
Nyní už je snadné se pochlubit teplotou ve své kanceláři (pouze přes IPv6):
Stránky jsou pouze statické, generované každých 15 vteřin. Obrázky, CSS a vše ostatní se tahá odjinud.
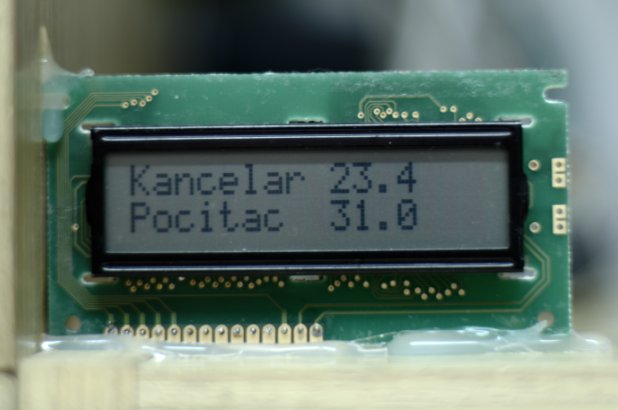
Po napsání článku jsem připojil ještě šuplíkový LCD displej. Prodrátování na fotkách není vidět.
Tiskni
Sdílej:


 3.3.2014 17:04
Petr Bravenec | skóre: 43
| blog: Bravenec
 Měl bych zájem.
5.3.2014 08:18
Petr Bravenec | skóre: 43
| blog: Bravenec
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
