Dnes startuje prodej headsetu Steam Frame. Počínaje dneškem se tedy můžete zapsat na seznam pro jeden z následujících modelů: Steam Frame 256 GB za 1 049 EUR a Steam Frame 1 TB za 1 279 EUR.
Vládní CERT upozorňuje na kritickou zranitelnost v GitLab Community Edition (CE) a Enterprise Edition (EE). Zranitelnost CVE-2026-85706 typu path traversal v Repository Commits API dosahuje skóre CVSS 10.0. Kvůli nedostatečnému omezení cest a chybějícímu vynucení autentizace může za určitých podmínek neautentizovaný útočník číst libovolné soubory ze serveru GitLab, a získat tak přístup k citlivým datům a konfiguraci instance.
Linux může běžet nativně na ESP32-S3 – bez emulace a rovnou s 9,7″ e-paperem.
Homebrew (Wikipedie), správce balíčků pro macOS a od verze 2.0.0 také pro Linux, byl vydán ve verzi 7.0.0. Pro sandboxing se na Linuxu nově používá Landlock místo Bubblewrap. Na stránce Homebrew Formulae lze procházet seznamem balíčků. K dispozici jsou také různé statistiky.
Správce fotografií Shotwell byl vydán ve verzi 33.0 (GitLab). Hlavní novinkou v tomto vydání po dvou letech je přechod na GTK4.
Na YouTube byly publikovány videozáznamy přednášek a na Flickru fotografie z konference EuroPython 2026.
Byl vydán Debian 13.7, tj. sedmá opravná verze Debianu 13 s kódovým názvem Trixie. Řešeny jsou především bezpečnostní problémy, ale také několik vážných chyb. Instalační média Debianu 13 lze samozřejmě nadále k instalaci používat. Po instalaci stačí systém aktualizovat.
Jiří Eischmann se v příspěvku Fiasko jménem W Social na svém blogu věnuje evropské sociální síti W: "W Social je příkladem toho, že se problémy sociální sítí nedají řešit od exekutivního stolu. Když na začátku tohoto roku v Davosu oznámili vznik nové sociální sítě W Social, politici se mohli přetrhnout ve chvalozpěvech. Konečně evropská sociální síť a ještě s ověřením identity. … Jak se ukázalo, když v Davosu W Social oznamovali, neměli kromě
… více »Výrobce hardwarových kryptoměnových peněženek Trezor upozorňuje na bezpečnostní incident u společnosti Brevo, kterou využívá k odesílání newsletterů. Útočník na e-mailové adresy odeslal phishingový e-mail.
Clement "Clem" Lefebvre publikoval souhrn dění v Linux Mintu za srpen 2026. Aplikace XApp mají vlastní webovou stránku xapp-project.org. Představena byl čtečka EPUB s názvem Xepub a kalendář Clockenstein.

jxl_from_tree vznikol ako ladiaci/testovací nástroj na priame vytváranie ručne vytvorených bitových tokov JPEG XL (na rozdiel od použitia kodéra libjxl obvyklým spôsobom, keď sa mu ako vstup zadávajú pixely). Tieto ručne vytvorené bitové prúdy sú veľmi malé, pretože pozostávajú len z kontextového modelu pre entropické kódovanie (tento kontextový model je opísaný pomocou stromu MA, preto názov jxl_from_tree),
Keď sme vytvorili nástroj jxl_from_tree a začali sme sa s ním hrať ,čo sa stalo potom keď bol bitový tok už definovaný a finalizovaný, presne sme si uvedomili aký veľký potenciál tu bol na vytváranie skutočne zaujímavých obrázkov s veľmi malými súbormi JXL.
Obrázky generované pomocou jxl_from_tree:
Zobrazenie jxl formátu podporujú novšie verzie browserov:
https://caniuse.com/jpegxl
Náhlady generovaných jxl obrázkov sú vo formáte JPG a jxl súbory sú dole v download odkaze.
https://itty.bitty.site/#art1.jxl/data:image/jxl;base64,/wr6P+j8WCAmiAYBAGQASzhBPC3muWornxu8x90iHRAWHC+ShAMMAQ==
https://itty.bitty.site/#art2.jxl/data:image/jxl;base64,/wr6P+j8SBiJCYgGAQC0AEs4Q5zDgixyX6qd9xN7IEOXHOyCRcIeiX2Q/AejhzHqGJ4ZvI9A7REySBIOAA==
https://itty.bitty.site/#art3.jxl/data:image/jxl;base64,/wr6P3FgTIgGAQB0AEs4QuY2/SMq1RVqgWw4M8z30Y8FoHcYPxYkCQcA
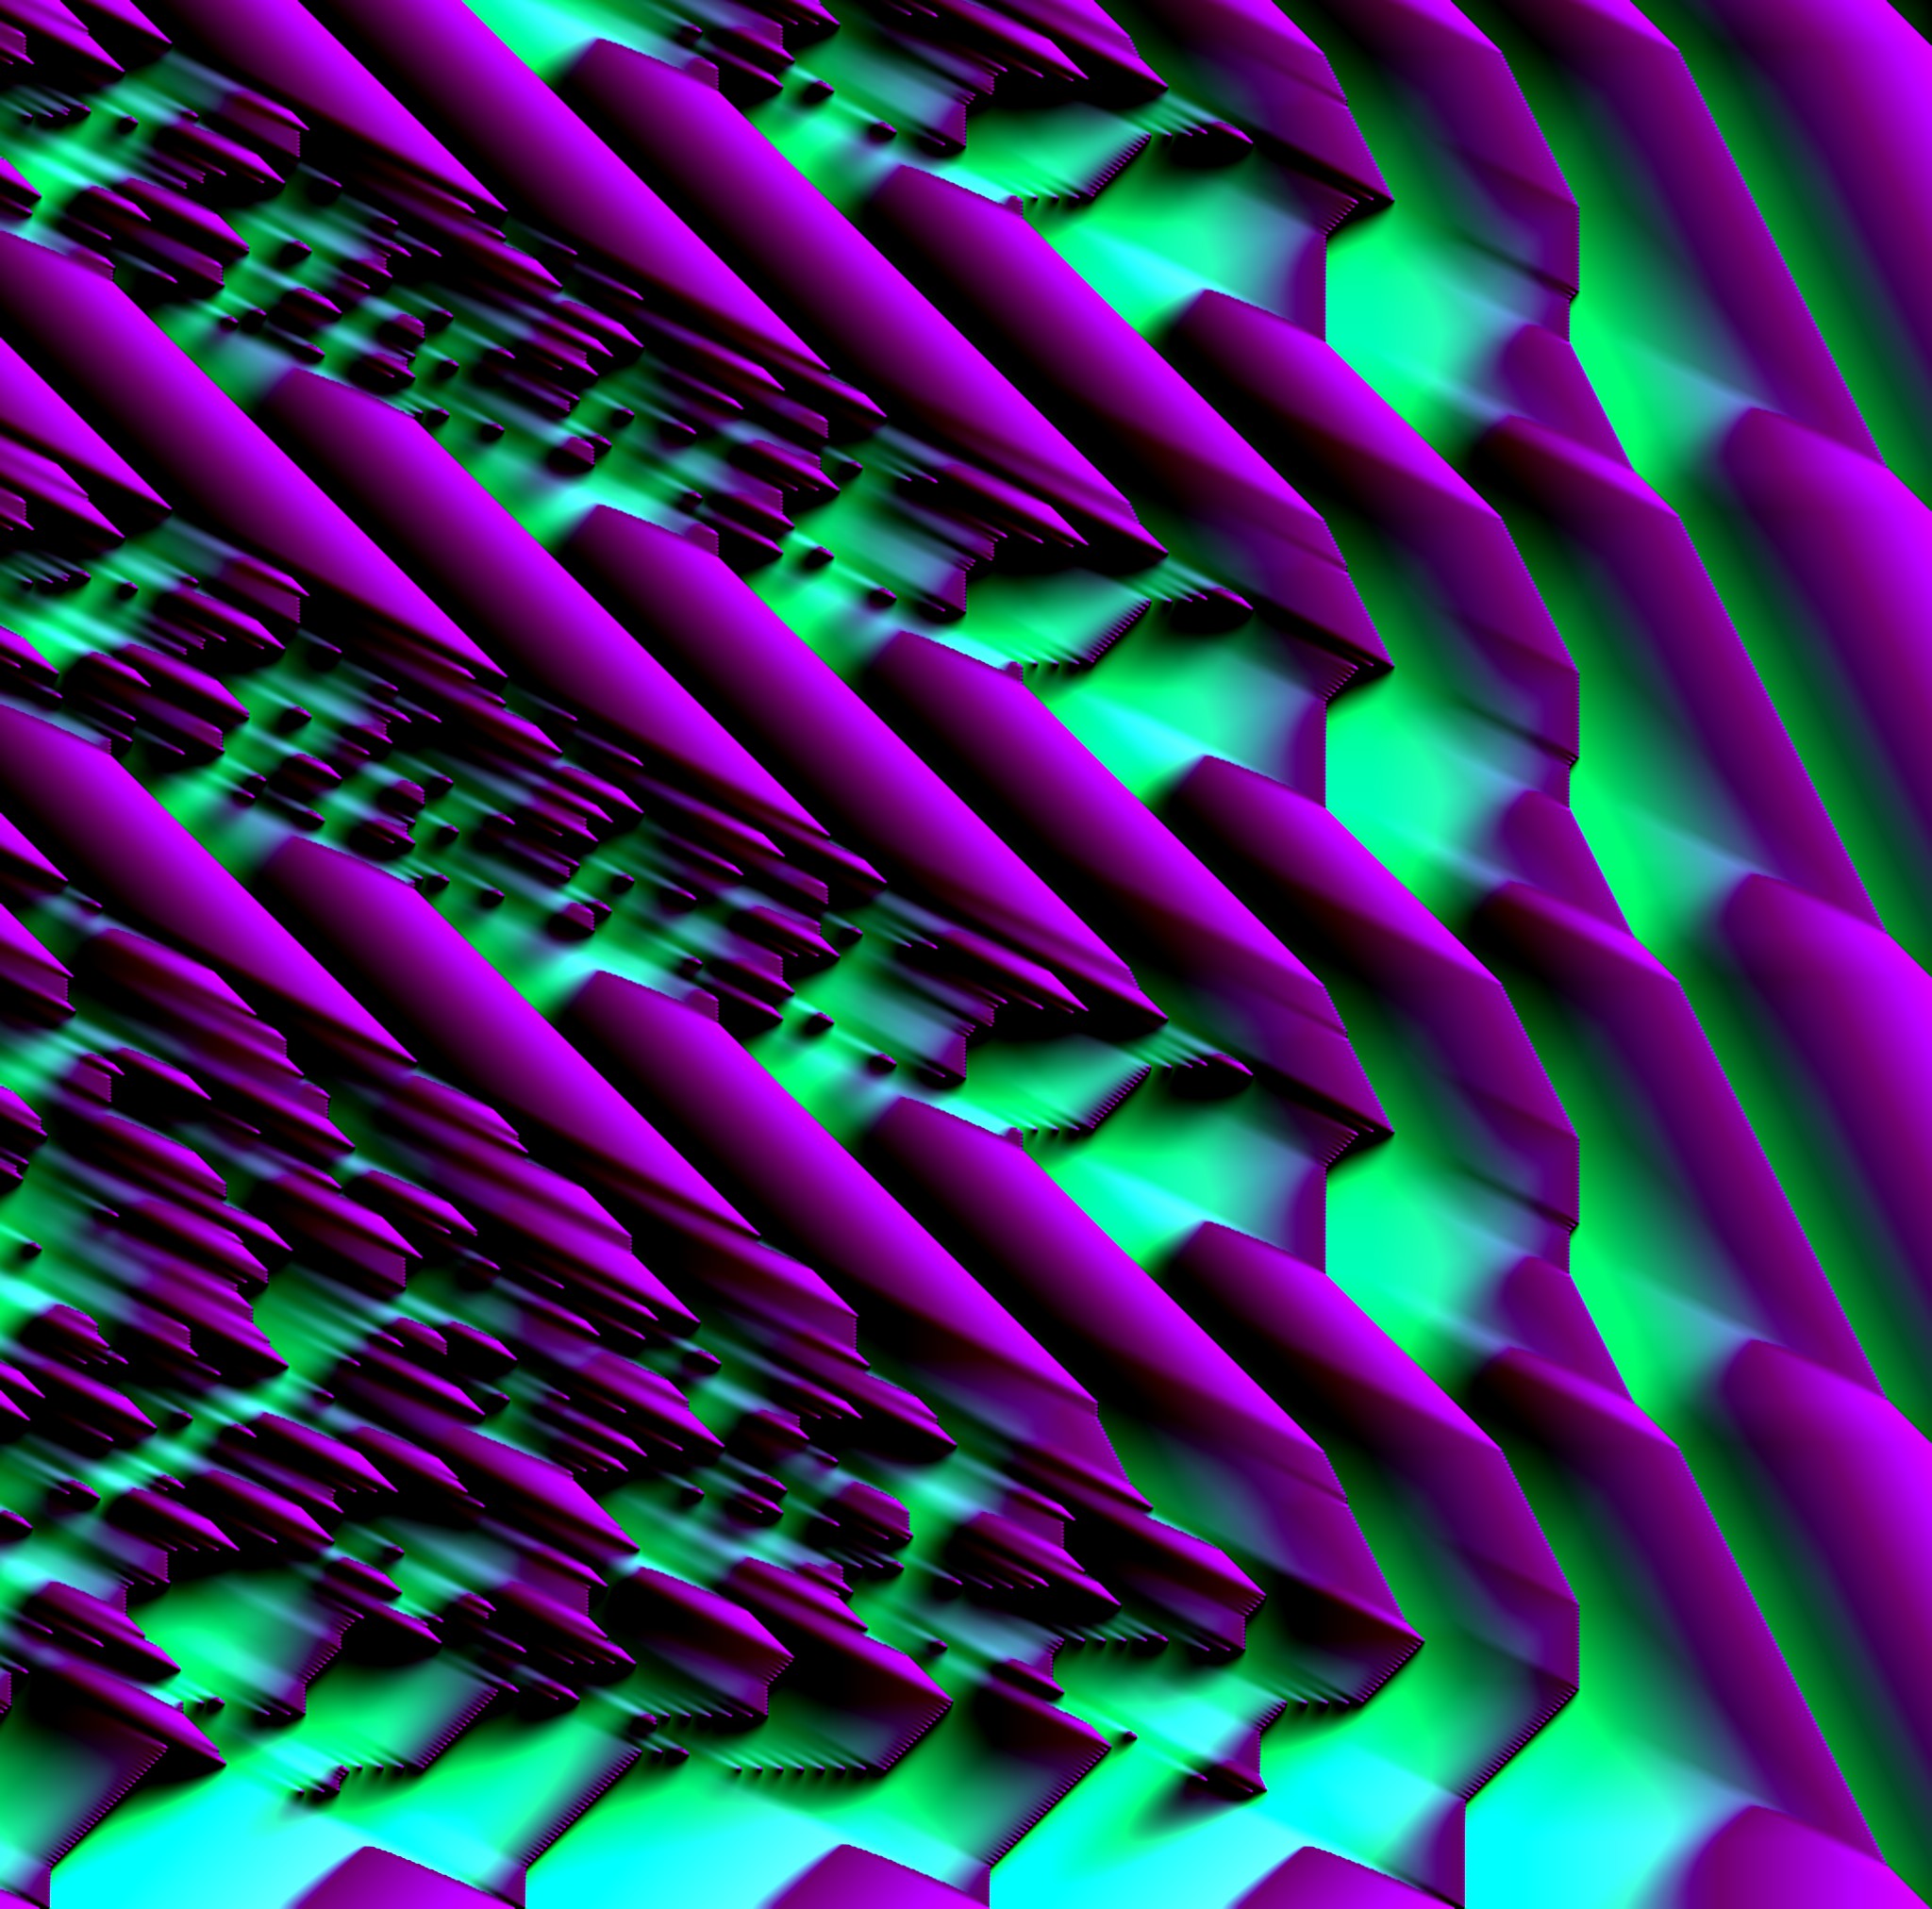
art1.jxl (40 bytes)
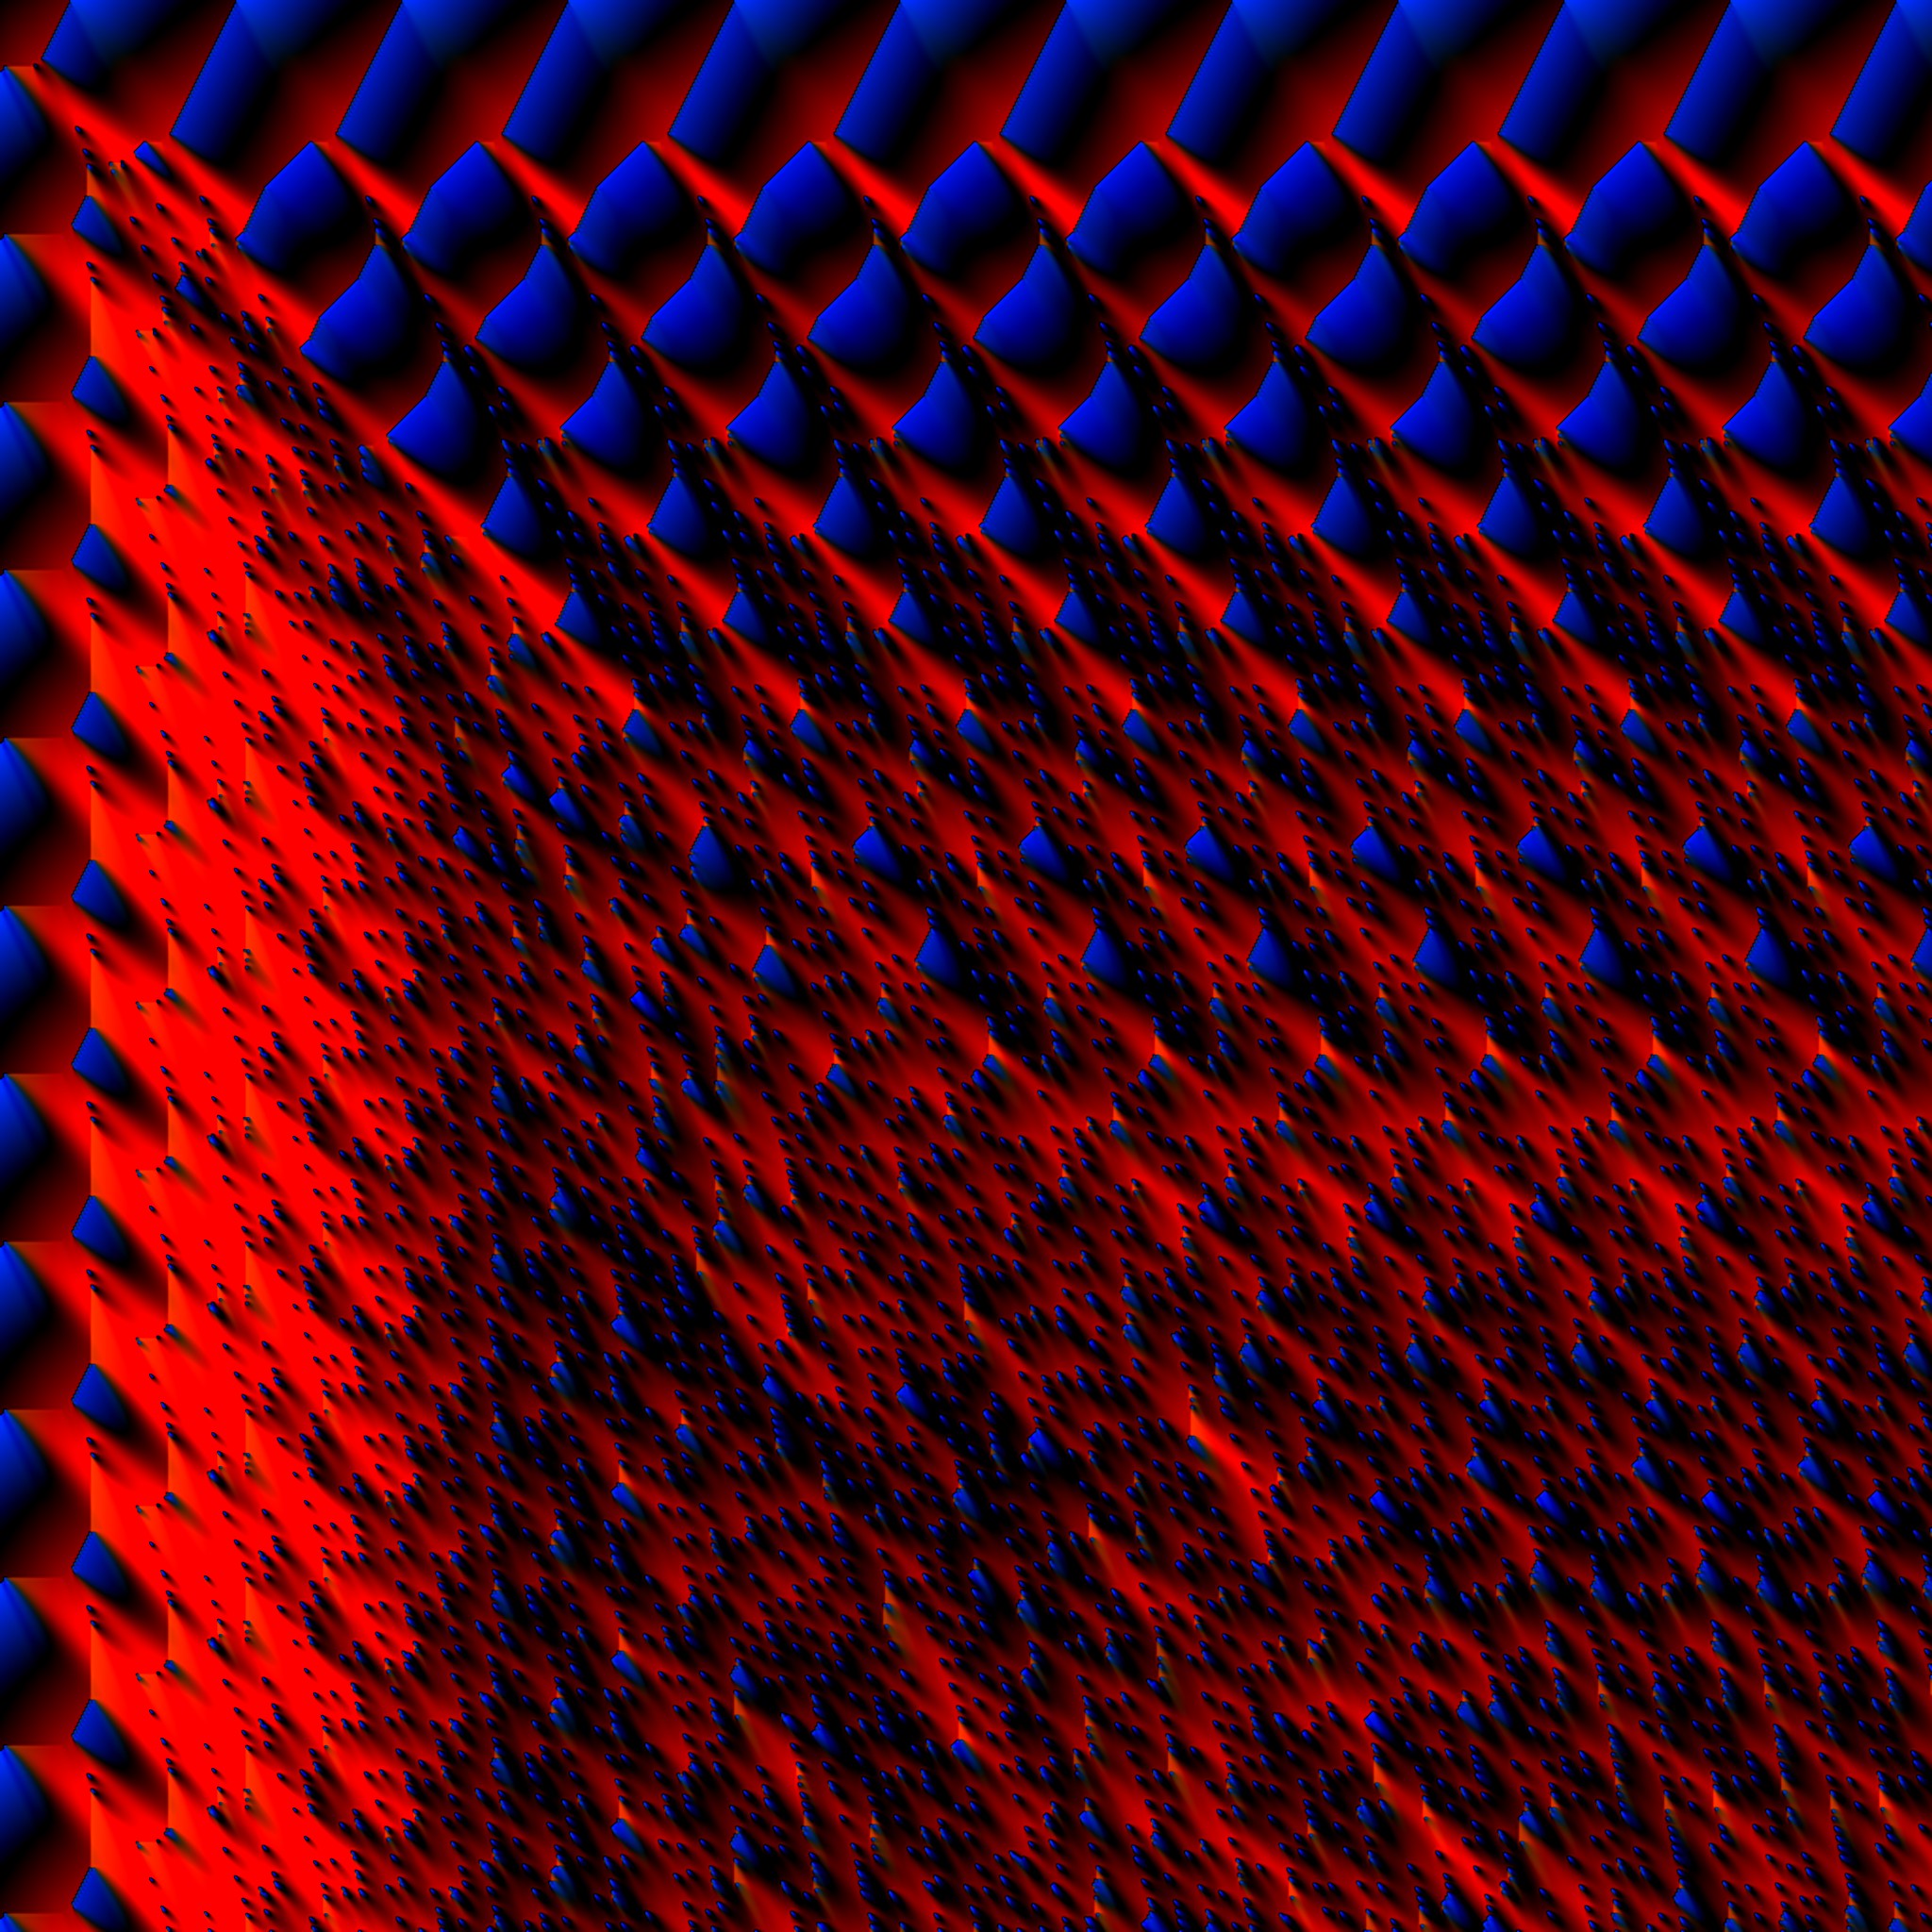
art2.jxl (61 bytes)
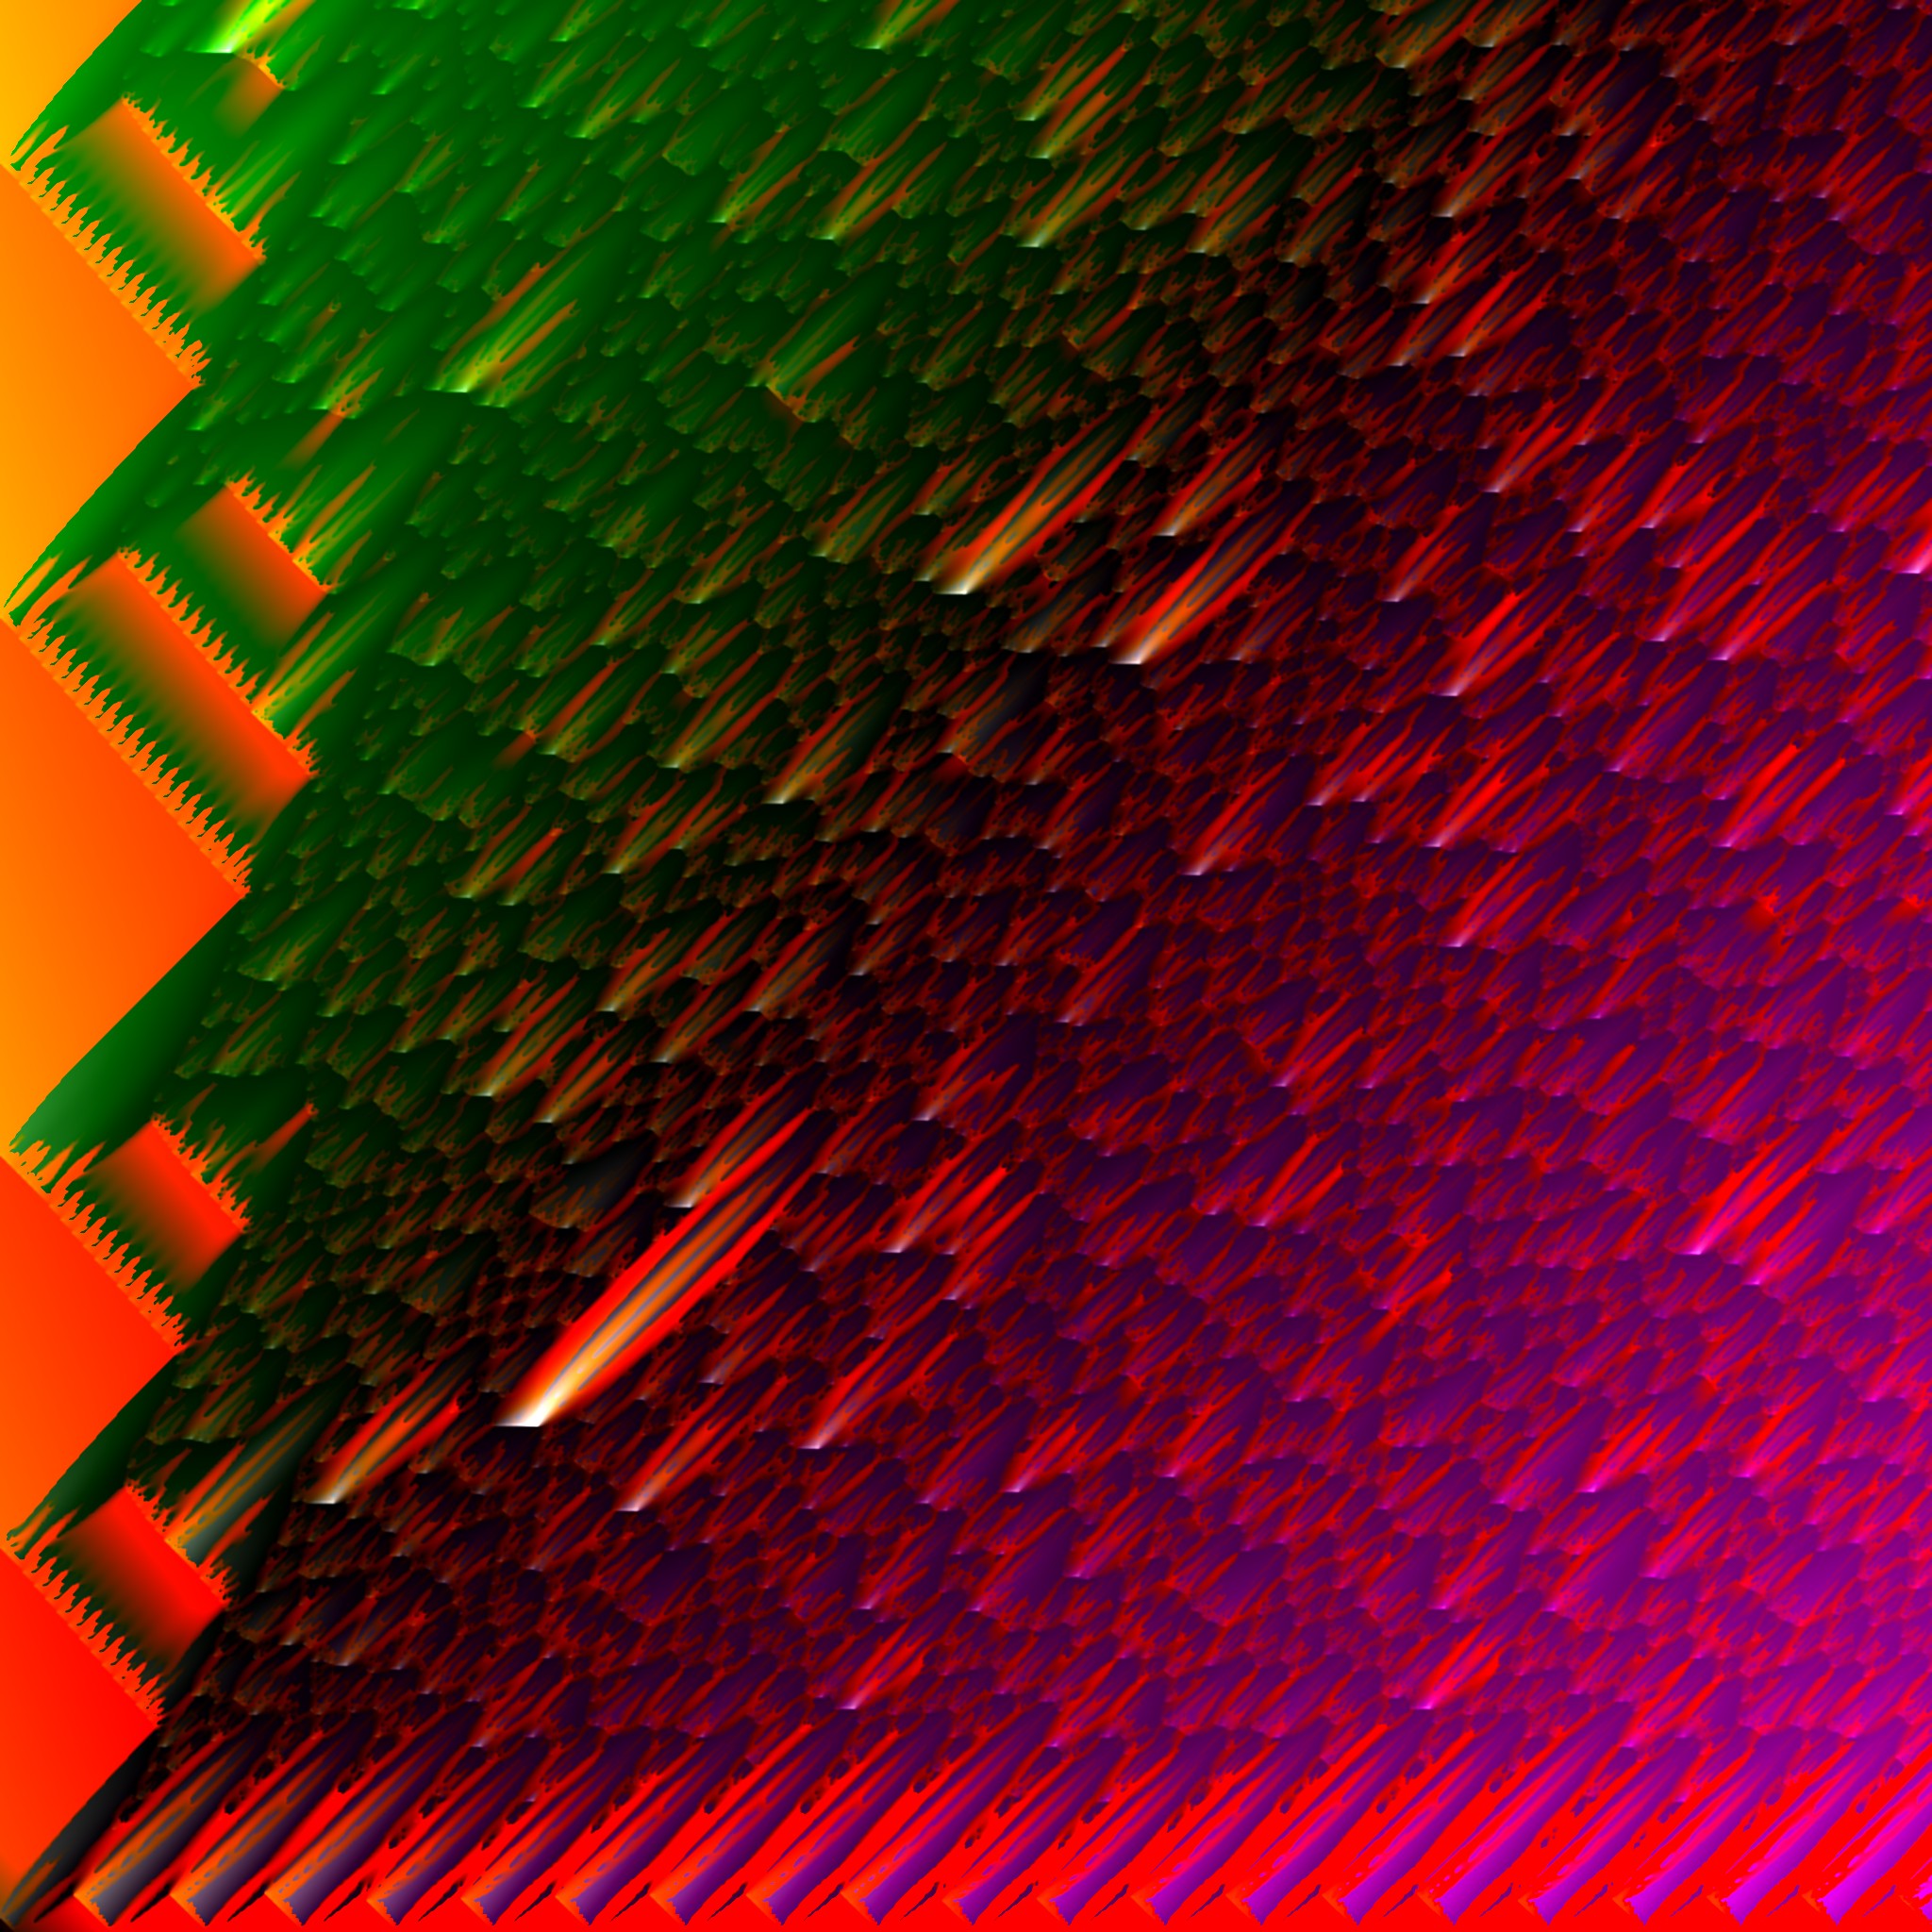
art3.jxl (42 bytes)



Tiskni
Sdílej:


 25.5.2022 21:30
MakeIranBombedAgain❗ | skóre: 42
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
supr barvičky :D
to umí ale jakoby jenom tydlecty různý fraktály nic víc :O :O
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz