Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
apt install alsa-utils
alsactl init
alsamixer
V alsamixeri je potrebné odmlčať (unmute) mikrofón, prípadne nastaviť nejakú preferovanú hodnotu zisku (gain). Či mikrofón funguje, overíme spustením nahrávania:
arecord -t raw -s 64 | xxd
Recording raw data 'stdin' : Unsigned 8 bit, Rate 8000 Hz, Mono
00000000: 7c7c 7b7c 8281 7e7f 817e 807c 7e7f 7d7e  ||{|..~..~.|~.}~
00000010: 8182 8581 8482 8181 817e 7f7d 7f7e 7e7b  .........~.}.~~{
00000020: 7c7b 7f86 837e 7f82 8585 8383 8383 8685  |{...~..........
00000030: 8487 8a8a 8c8d 8787 8686 8687 8686 8687  ................
V hexa výpise vidíme nejaký šum blízky hodnotám 80h. Keby mikrofón nefungoval, videli by sme len monotónne 80h.
Mikrofón teda funguje, ako z neho zistiť hlasitosť? Pomôže švajčiarsky nožík zvukových súborov sox, ktorému cez pajpu pošleme náš šum zachytený cez arecord a poprosíme ho, aby nad ním vykonal nejaké výpočty:
arecord -q -t wav -f cd -c 1 -d 1 | sox -t wav - -n stat
Samples read:             44100
Length (seconds):      1.000000
Scaled by:         2147483647.0
Maximum amplitude:     0.157867
Minimum amplitude:    -0.185791
Midline amplitude:    -0.013962
Mean    norm:          0.038121
Mean    amplitude:     0.001918
RMS     amplitude:     0.046435
Maximum delta:         0.050934
Minimum delta:         0.000000
Mean    delta:         0.007037
RMS     delta:         0.008952
Rough   frequency:         1353
Volume adjustment:        5.382
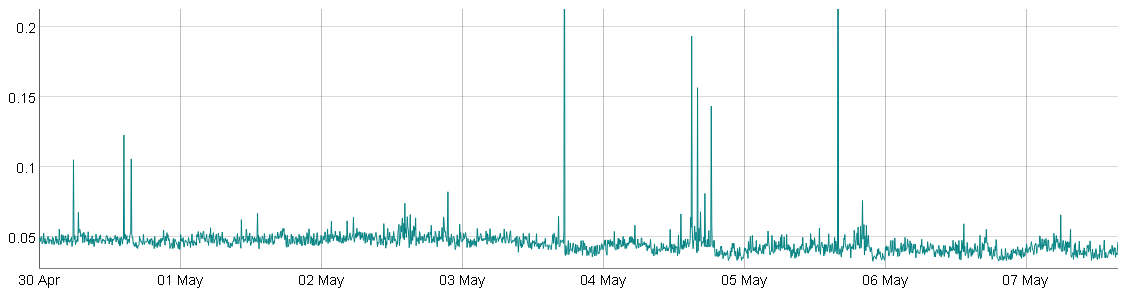
Z týchto údajov hluk najlepšie vyjadruje "RMS amplitude". Ako tento údaj dostať do vášho konkrétneho monitoringu, s tým vám už neporadím. Ja som kedysi trpel NIH syndromóm a vyvinul som si vlastný monitoring, od ktorého som už potom prejsť na iný nedokázal... Pripájam graf, kde vidno nejakú úroveň hluku, potom som spravil pár opatrení (o tých možno inokedy) a hluk sa v priemere o niečo znížil:
 Pred úplným záverom ešte dve poznámky, než ma v diskusii utlčú odborníci:

Tiskni
Sdílej:


 7.5.2021 16:39
JiK | skóre: 13
| blog: Jirkoviny
| Virginia
 7.5.2021 18:21
AraxoN | skóre: 47
| blog: slon_v_porcelane
| Košice
 18.5.2021 14:43
randy | skóre: 21
| Hviezdoslavov
Zaujímave využitie mikrofónu.
Lenže toto riešenie má pár problematických záležitosti :
Možné riešenia :
Píšem len o teoretickej možnosti. Netvrdím, že tento spôsob je možný ale ani nemožný.
7.5.2021 18:29
AraxoN | skóre: 47
| blog: slon_v_porcelane
| Košice
 Áno, až sa mi tam niekto nahackuje, bude môcť počúvať, ako vulgárne nadávam. Ale únik audia by bol v takom prípade ten menší problém.
V prípade komerčnej serverovne je meranie hluku asi bezpredmetné - tam hluk robia aj servery iných zákazníkov a bolo by ťažké odfiltrovať len tie svoje.
 7.5.2021 21:56
Pendrekama do nich❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
hele :O :D :D ;D
von tim ale asi jakoby myslel sklep kterýmu slováci takle řikaj protože tam misto vína maj skovaný pivo :O ;D
8.5.2021 12:02
AraxoN | skóre: 47
| blog: slon_v_porcelane
| Košice
 7.5.2021 17:23
Jendа | skóre: 78
| blog: Jenda
| JO70FB
7.5.2021 18:32
AraxoN | skóre: 47
| blog: slon_v_porcelane
| Košice
7.5.2021 20:53
Pendrekama do nich❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
se prej takle jako měřej i včelí úly :O :O
10.5.2021 08:02
AraxoN | skóre: 47
| blog: slon_v_porcelane
| Košice
 13.5.2021 15:58
vlastikroot | skóre: 24
| blog: vlastikovo
| Milevsko
13.5.2021 18:05
JiK | skóre: 13
| blog: Jirkoviny
| Virginia
14.5.2021 07:18
AraxoN | skóre: 47
| blog: slon_v_porcelane
| Košice
14.5.2021 07:11
AraxoN | skóre: 47
| blog: slon_v_porcelane
| Košice
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
