Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
Samy A. Khaleg
PalmSecure je vysoce spolehlivé řešení pro prevenci neautorizovaného přístupu, založené na technologii rozeznávání struktury žil v dlani. Chrání data před hackery, (ne)bývalými zaměstnanci, konzultanty, auditory nebo brigádníky, kteří by se mohli k citlivým údajům dostat.
Kromě útoků na firmy zvenčí představují závažné nebezpečí rovněž interní podvody. Soukromé společnosti musejí toto riziko řešit, aby vyhověly různým nařízením, včetně vládních, jež často kladou zásadní důraz na zápis činností do protokolů. Především pro finanční instituce, zdravotnická zařízení a oddělení lidských zdrojů, kde se zaměstnanci například přihlásí do systému ráno a nechávají jej přístupný po celý den, je zajištění autentizace uživatelů v každém okamžiku kritické.
Jedním z příkladů je součinnost systému bioLock ve spojení s technologií Fujitsu PalmSecure – nabízí zvýšenou kontrolu nad tím, co se děje například v aplikaci SAP v přihlašovacím bodě, i když je uživatel již v systému. Systém žádá uživatele o autentizaci v určitých, předem zvolených okamžicích, nebo pro určité typy důvěrných souborů či finančních transakcí na vysoké úrovni, což neustále udržuje přístup maximálně zabezpečený.
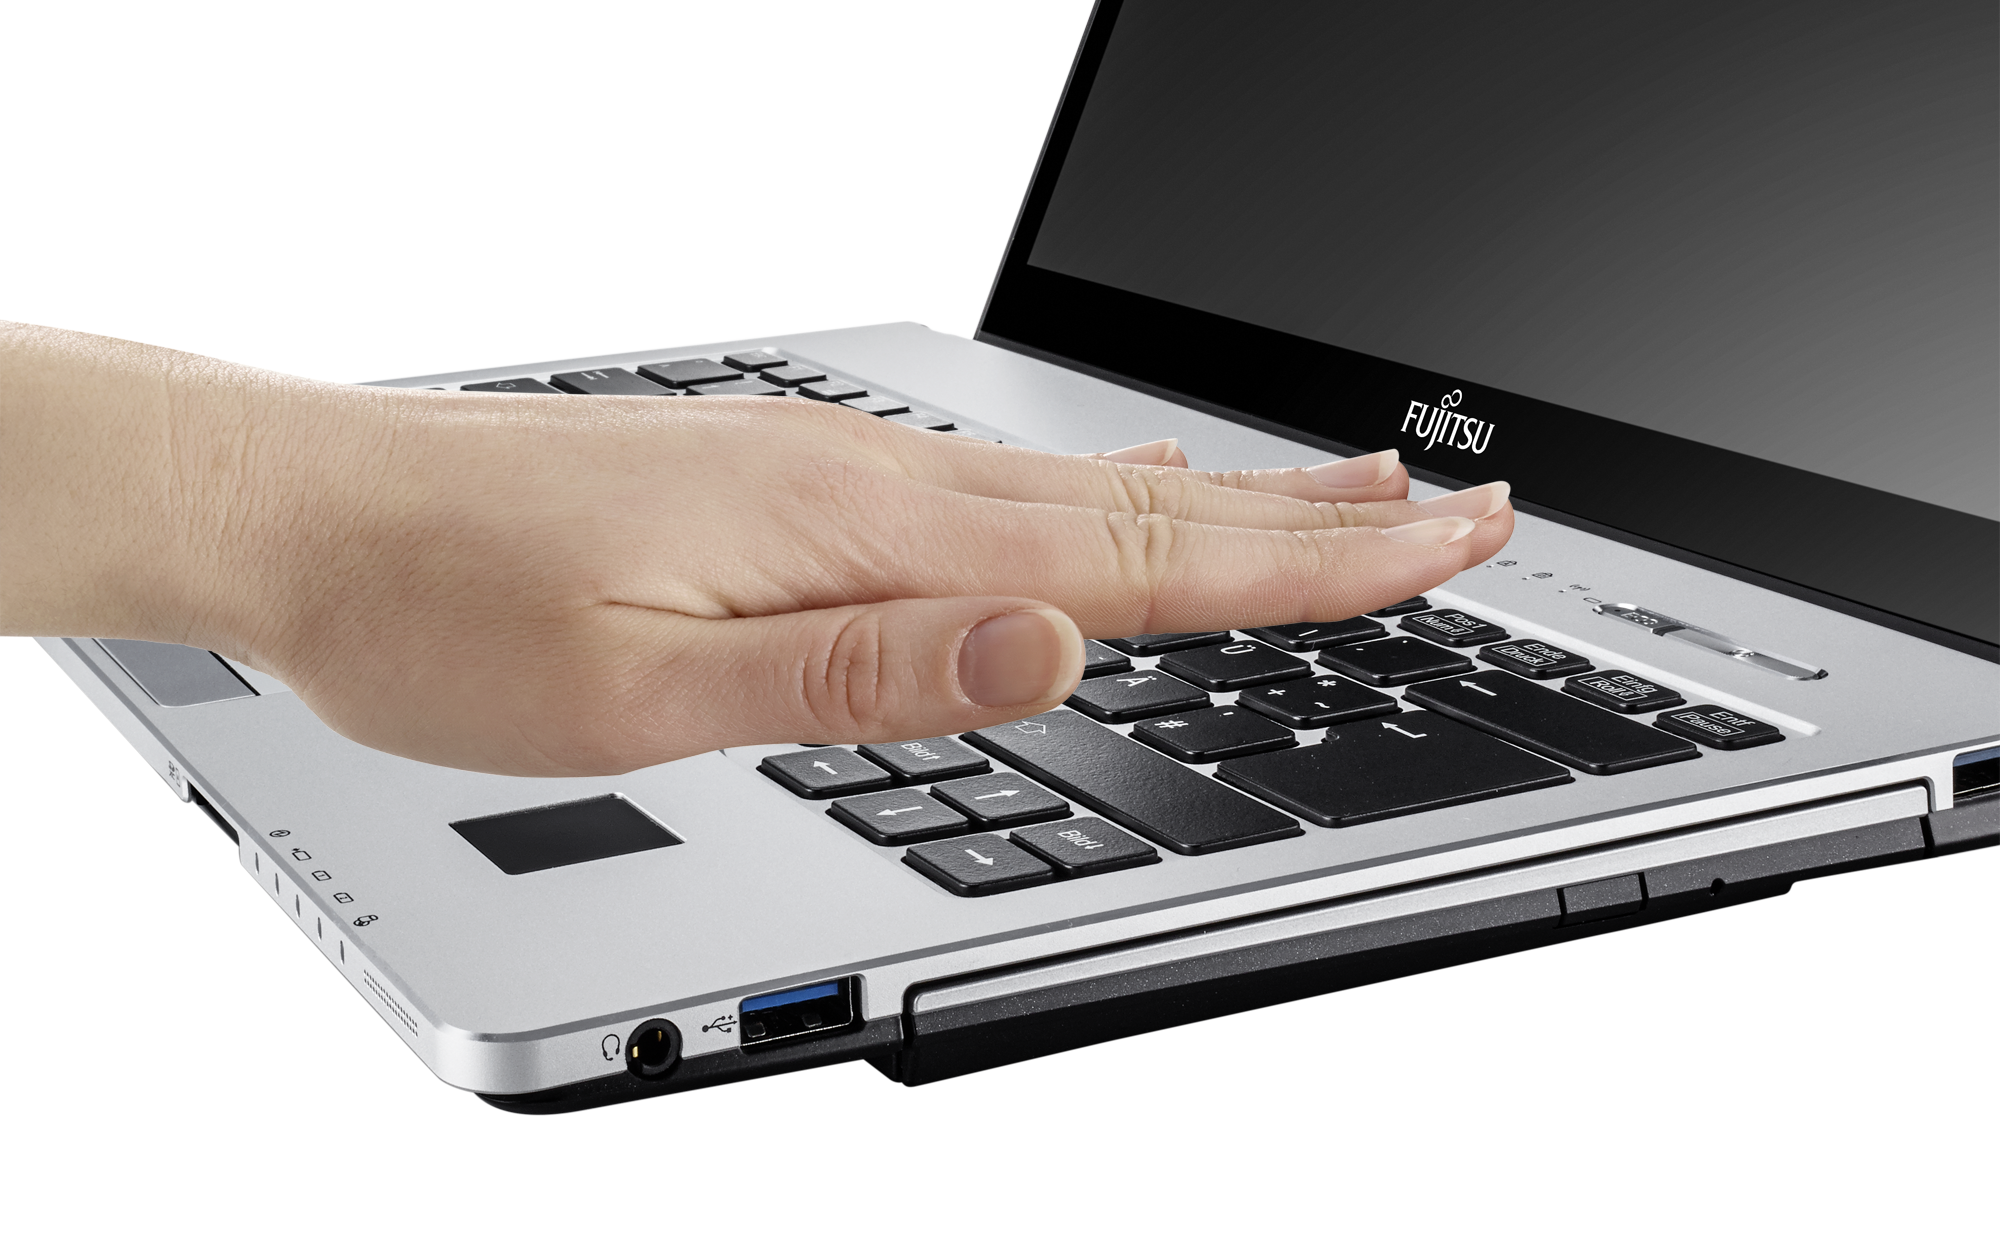
Technologie Fujitsu PalmSecure se systémem Fujitsu bioLock pomáhá předcházet podvodům i při objednávkách, výplatách, inventurách, v maloobchodě a v dalších oblastech. Biometrická autentizace například znamená, že všichni uživatelé jsou zodpovědní za veškeré faktury, které upravují, nebo za finanční transakce, které provádějí. V maloobchodním pokladním systému zabraňuje systém PalmSecure neautorizovaným slevám, falešným dárkovým poukázkám a zneužití hesel, protože zaměstnanci se nemohou schovat za obecné heslo nebo přihlášení.
Technologie PalmSecure a bioLock rovněž zabraňují podvodům v oblasti docházky, protože zaměstnanci se musí při příchodu a odchodu autentizovat přiložením dlaně a data se přenášejí do mzdového systému SAP, což eliminuje „píchnutí za kamaráda“, kdy se zaměstnanci přihlašují, resp. odhlašují za sebe navzájem.
Je-li autentizace založena na řízené biometrické identitě a nikoli pouze na heslech či zařízeních, identita uživatele je nesporná a poskytuje jasné záznamy, které zajišťují přesné stanovení zodpovědnosti. Organizace mohou kontrolovat činnosti jako export dat, jejich změny a prohlížení ukládání, změny a prohlížení, rovněž tak tiskové úlohy. Firmy rovněž mohou zcela omezit uživatelský přístup na libovolné části, moduly systému SAP, zamaskovat citlivá pole či data, nebo zakázat tlačítka pro ukládání a export.
Často jsou kladeny dotazy, jestli „to“ funguje na useknutou ruku. Ne, nefunguje. Systém totiž vyhodnocuje krevní řečiště na bázi navázaného kyslíku na hemoglobin, což umožňuje funkčnost pouze na živé ruce – oproti otiskům prstů. Prst se dá navíc useknout. Od autentizace otiskem prstu právě kvůli tomu z etických důvodů jeden výrobce luxusních automobilů právě kvůli tomuto incidentu už kdysi ustoupil...
Systém PalmSecure je volitelný i klientských zařízeních Fujitsu. Od roku 2014 v Ultrabooku Lifebook U904 a v mobilní pracovní stanici Celsius H730. Od roku 2015 také v dalších novinkách. Jsou jimi ultrabook Lifebook U745, Slimbook Lifebook S935/S936 tablet Stylistic Q775. Postupně bude integrován i do dalších modelů, aby nahradil méně bezpečný systém čtečky otisků prstů.
Samy A. Khaleg pracuje u společnosti Fujitsu Technology Solutions.Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 2.12.2015 23:01
ʚĭɞ 🍉 | skóre: 94
| blog:
Často jsou kladeny dotazy, jestli „to“ funguje na useknutou ruku. Ne, nefunguje. Systém totiž vyhodnocuje krevní řečiště na bázi navázaného kyslíku na hemoglobin, což umožňuje funkčnost pouze na živé ruce – oproti otiskům prstů. Prst se dá navíc useknout.
Ruka se dá rovněž useknout. Jak se dotyčný otrok přihlásí pak?
 3.12.2015 17:09
ʚĭɞ 🍉 | skóre: 94
| blog:
 3.12.2015 18:26
Jendа | skóre: 78
| blog: Jenda
| JO70FB

 14.12.2015 17:04
pools | skóre: 19
| blog: Svědek Damdogův
| Opava/Praha
14.12.2015 17:52
ʚĭɞ 🍉 | skóre: 94
| blog:
A proc mne oznacujete za psychopata?
Na diagnózu to pochopitelně nestačí, nicméně ty symptomy, které mohou v diskuzích vyplývat, vyplývají.
 15.12.2015 15:06
⧠ A = 0 | skóre: 11
| blog: Technokratovo_zrcadlo
| 上海
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
