Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
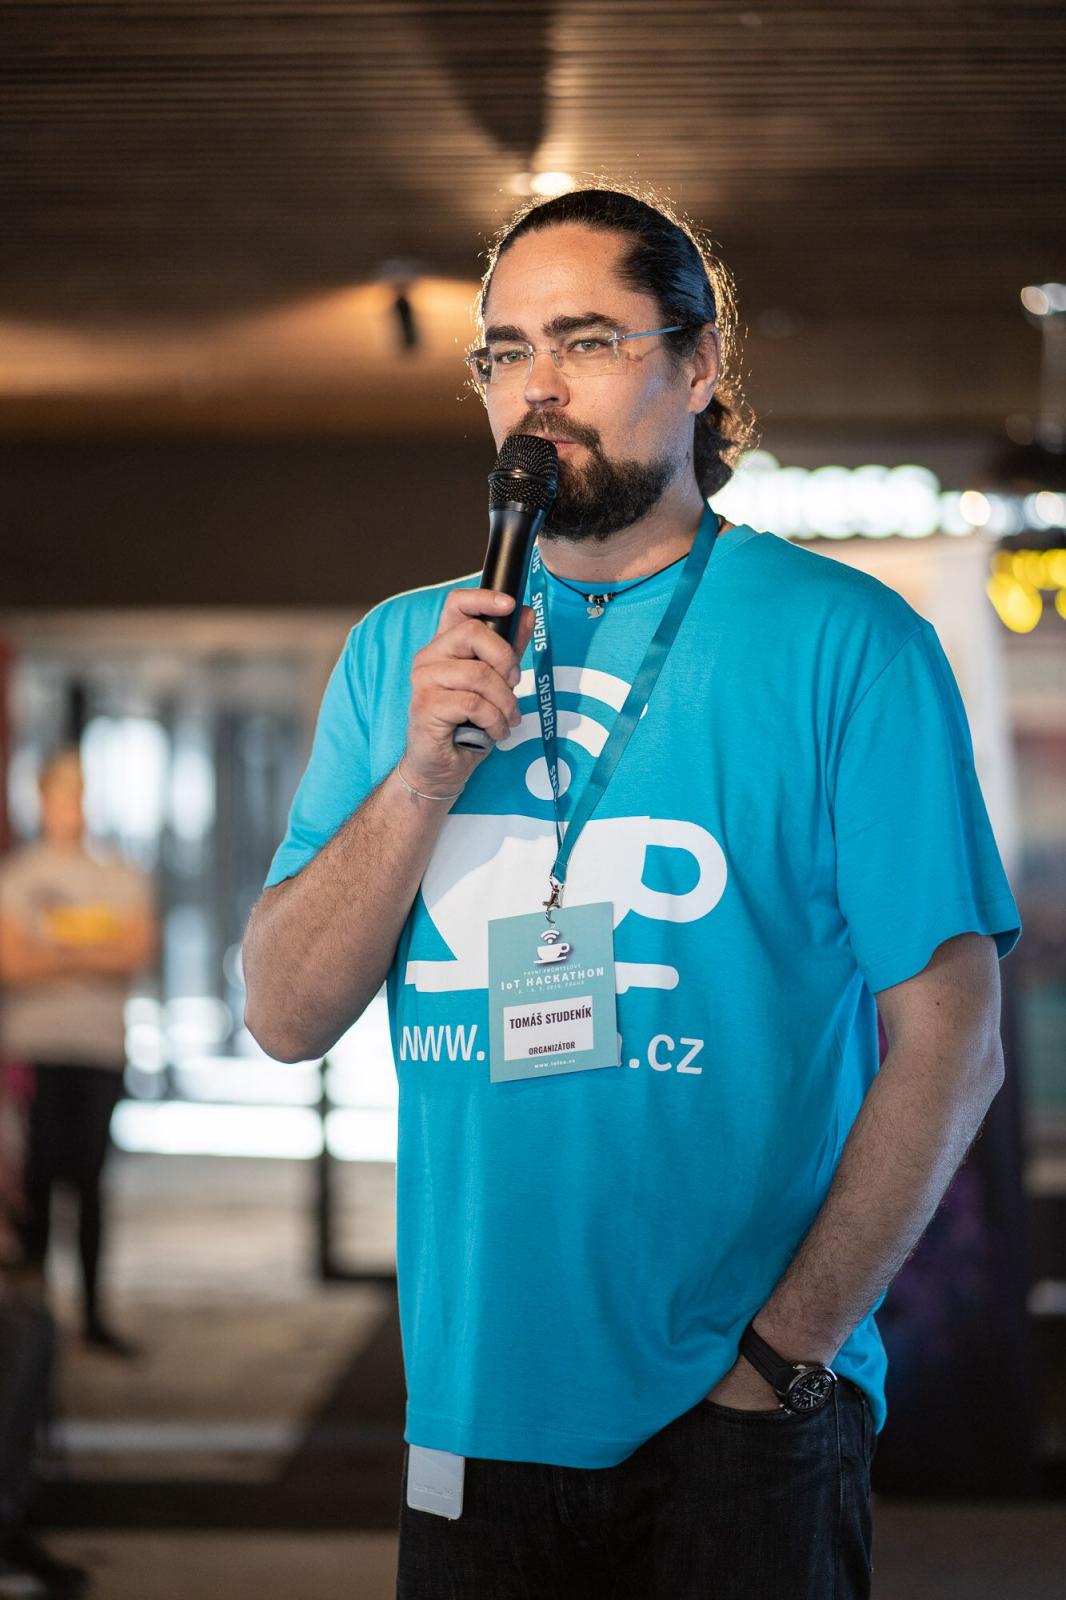
Začátkem března 2019 uspořádala skupina CEE Hacks společně s řadou partnerů z různých průmyslových oborů První průmyslový IoT hackathon, který opět organizoval Tomáš Studeník z Insane Business Ideas. Zeptali jsme se ho, jak, s kým a proč se tento hackathon vůbec konal.
Čeho se První průmyslový IoT hackathon týká?
Tento hackathon řeší problematiku nasazení internetu věcí (IoT) v průmyslu, ve fabrikách, výrobních linkách, elektrárnách, na staveništích nebo vybavování už hotových staveb technologiemi. Jako partner z výrobní sféry je zde proto například Škoda Auto, Siemens zase zajímá optimalizace provozu turbín, Skanska zase jak zlepšit budovy které staví apod. Jde o to, kde a jak nasadit internet věcí a nové aplikace, jež by pomohly zefektivnit nejen český průmysl. Snažíme se přitáhnout sem mladé lidi, aby se místo programování seznamovacích aplikací na mobil seznámili s průmyslovou sférou, jak je zajímavá, a že když chtějí zlepšovat svět, pak průmysl je to nejlepší kde začít.
Jak velký je zájem firem a kolik se jich tohoto hackathonu zúčastnilo jako partner?
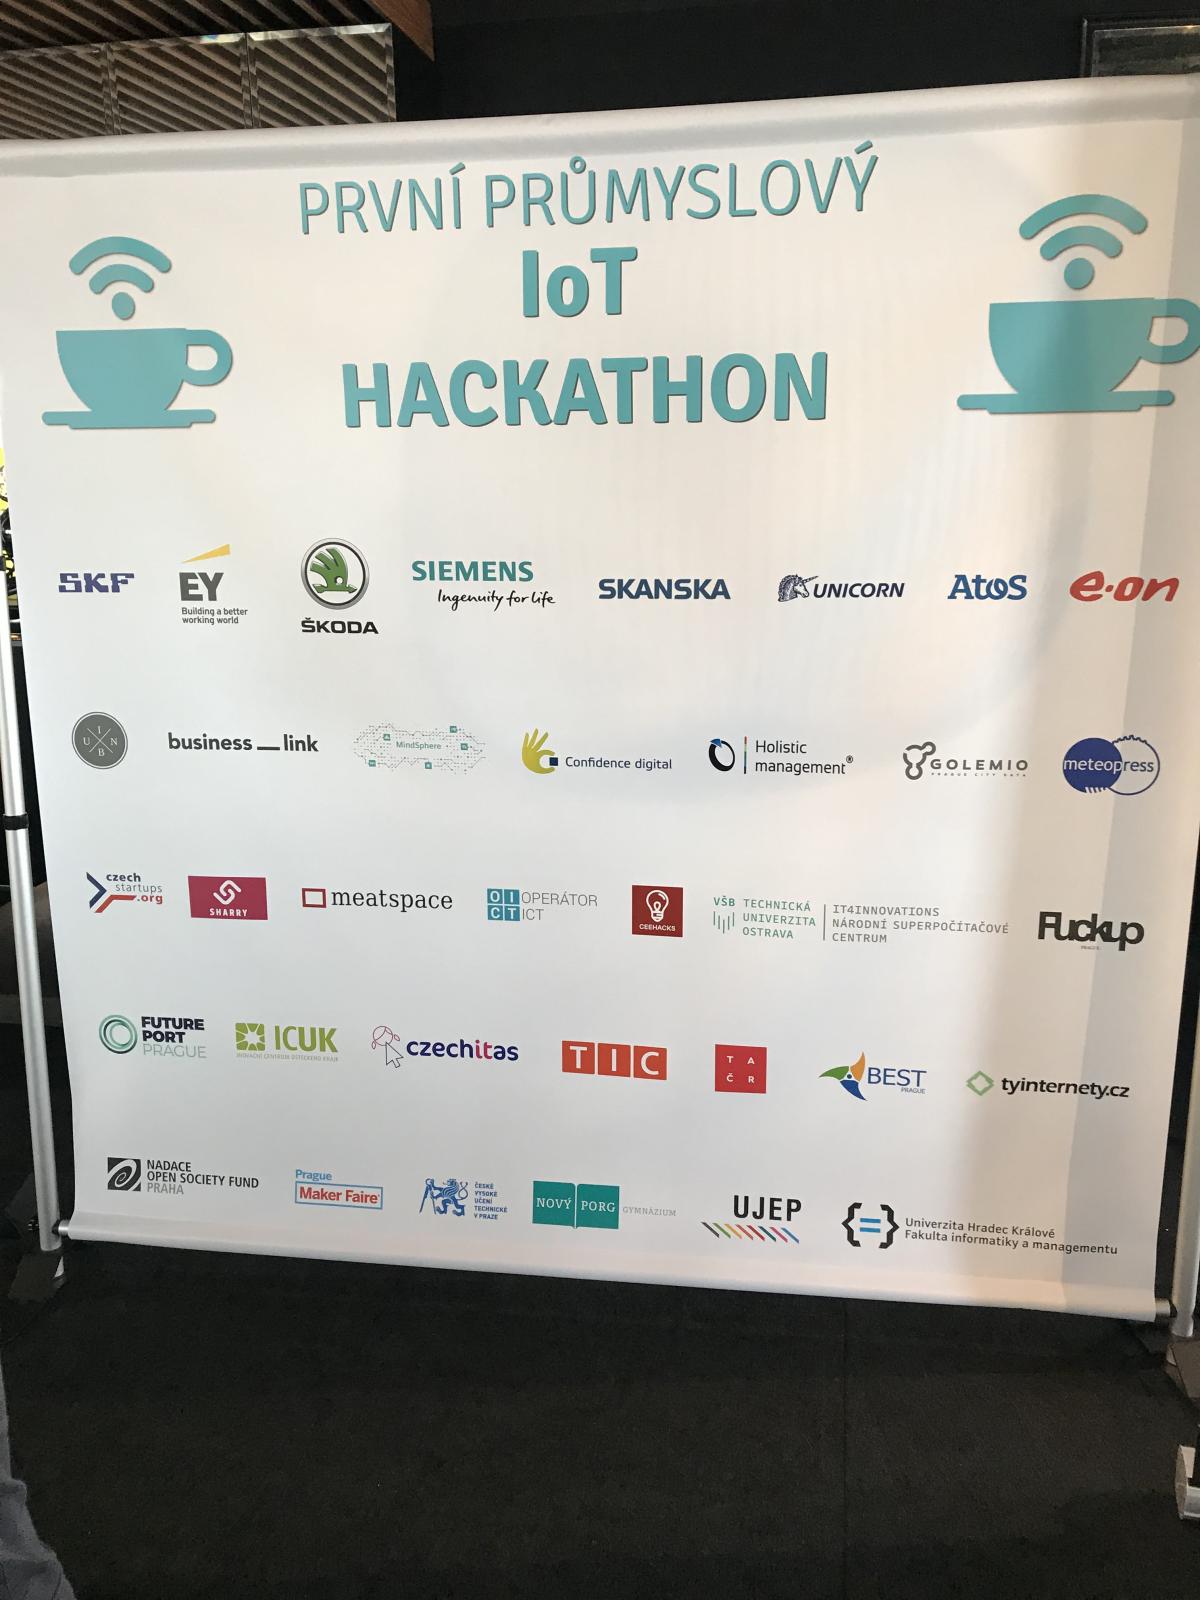
Zájem je velký. Všichni tušíme, že nějaká budoucnost v IoT asi bude. Co chybí, jsou nápady, které by byly blízko uživatelům. Máme zde osm hlavních průmyslových partnerů, už jsem zmínil Škoda Auto, Siemens, Skanska, dále E.ON, Atos, SKF, EY a Unicorn. Tyto hlavní partnery z oblasti průmyslu doplňuje řada dalších, stačí se podívat na tablo s jejich jmény.
Hackathony, které pořádá CEE Hacks vždy doprovází vysoká, i mezinárodní účast, a teď tomu není jinak. Kolik jich je tentokrát a odkud jsou?
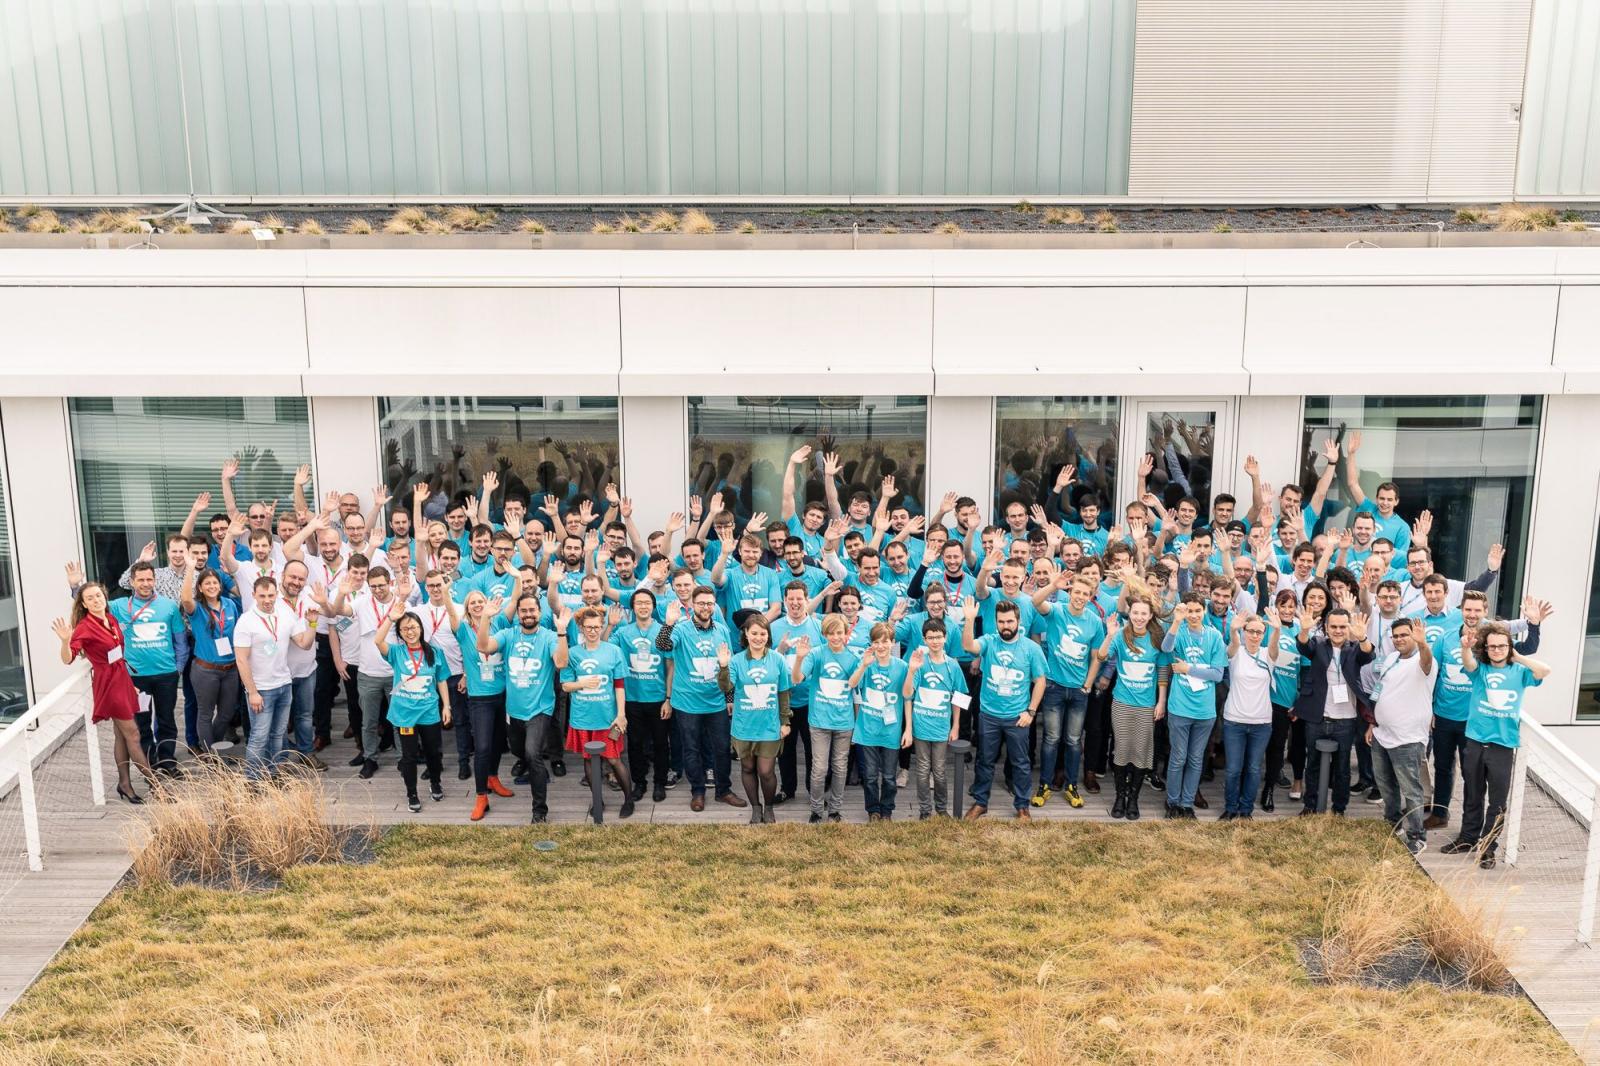
Už tradičně je to šedesátka účastníků. Hlásí se nám jich ale zhruba třikrát tolik, takže ve spolupráci s partnery vybereme ty skutečně nejperspektivnější. Na tomto hackathonu jsou všichni jen z České republiky, protože jsme se soustředili lokálně na náš průmysl a na české studenty.
Jaký je věkový průměr účastníků? Jsou to středoškoláci, vysokoškoláci, nebo jejich mix?
Najdete zde i jeden či dva týmy vysloveně teenagerů, tito hackeři jsou z gymnázia Nový PORG, těm je třináct až čtrnáct let. Většinový věkový profil je někde mezi dvaceti až pětadvaceti lety, typicky jsou to studenti technických univerzit z magisterských nebo inženýrských programů.
Kde účastníky sháníte? Někde po sociálních sítích, přes Facebook?
Přes Facebook také, CEE Hacks už ale podobné akce pořádá delší dobu, takže máme spojení s technickými univerzitami, kde jsme si vytvořili sami dost kontaktů. Řadu tváří navíc známe z minulých ročníků. Díky partnerům jako ne Maker Fair nebo další inovační centra, například krajská či komunitní skupiny, které nám pomáhají se sháněním účastníků, získáváme další.
Co očekává ty, kteří se dobře umístí, případně zvítězí?
Ti, kteří v celkovém pořadí zvítězí, si odnesou jako tým 100 tisíc korun. Kromě toho máme i řadu dalších zajímavých partnerských cen. Mohou vyhrát cestu soukromým letadlem na Hannover Messe do Německa včetně veškerého servisu, stáž ve Škoda Auto, akcelerační program u společnosti EY, zapůjčení automobilu Tesla na den; ceny jsou velmi atraktivní. Dokonce máme i cenu pro tým, který skončí na posledním místě, a sice knihu Velká cena fuck-upů, aby neklesali na mysli a uvědomili si, že když se někdy něco nevyvede, může to být základem budoucího úspěchu.
Hlavní cena IoTea hackathonu: Tým Student Dreamers ve složení Viktor Adam Koropecký, Vojtěch Pšenák a David Žahour za nápad chytré krabičky „Machine Guardian“.
Cena Siemens: Tým Bublinky za včasnou predikci řešení diagnostiky strojů „Machine Medic”.
Cena ŠKODA AUTO: Tým CyberDroneTechnology za nápad chytré mobilní aplikace pro údržbu výrobních zařízení, stáž pro pět vybraných účastníků hackathonu a juniorský tým BioS za odvahu postavit se ostříleným hackerům.
Cena SKANSKA: Tým Poftnul za nápad dynamického přidělování parkovacích míst.
Cena SKF: Tým Nerds za nápad webové a mobilní aplikace informující o stavu strojů.
Cena EY: Tým Redifice za nápad automatizovaného úklidu kancelářských budov, tým Student Dreamers za nápad chytré krabičky „Machine Guardian”.
Cena ATOS: Tým DataAI za nápad, jak měřit a sledovat data ve výrobě pomocí algoritmů.
Cena E.ON: Tým Redifice za nápad automatizovaného úklidu kancelářských budov a tým AntiWind-Up s řešením prevence havárií plynovodů.
Nejmladšímu soutěžícímu bylo 12 let.
Studenti celkem vypili 122 litrů kávy a energetických nápojů.
Při práci pomáhali soutěžícím mentoři a odborníci ze společností Siemens, ŠKODA AUTO, Skanska, SKF, Atos, EY, E.ON, Unicorn a Operátor ICT.
Více informací na www.iotea.cz
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
