Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
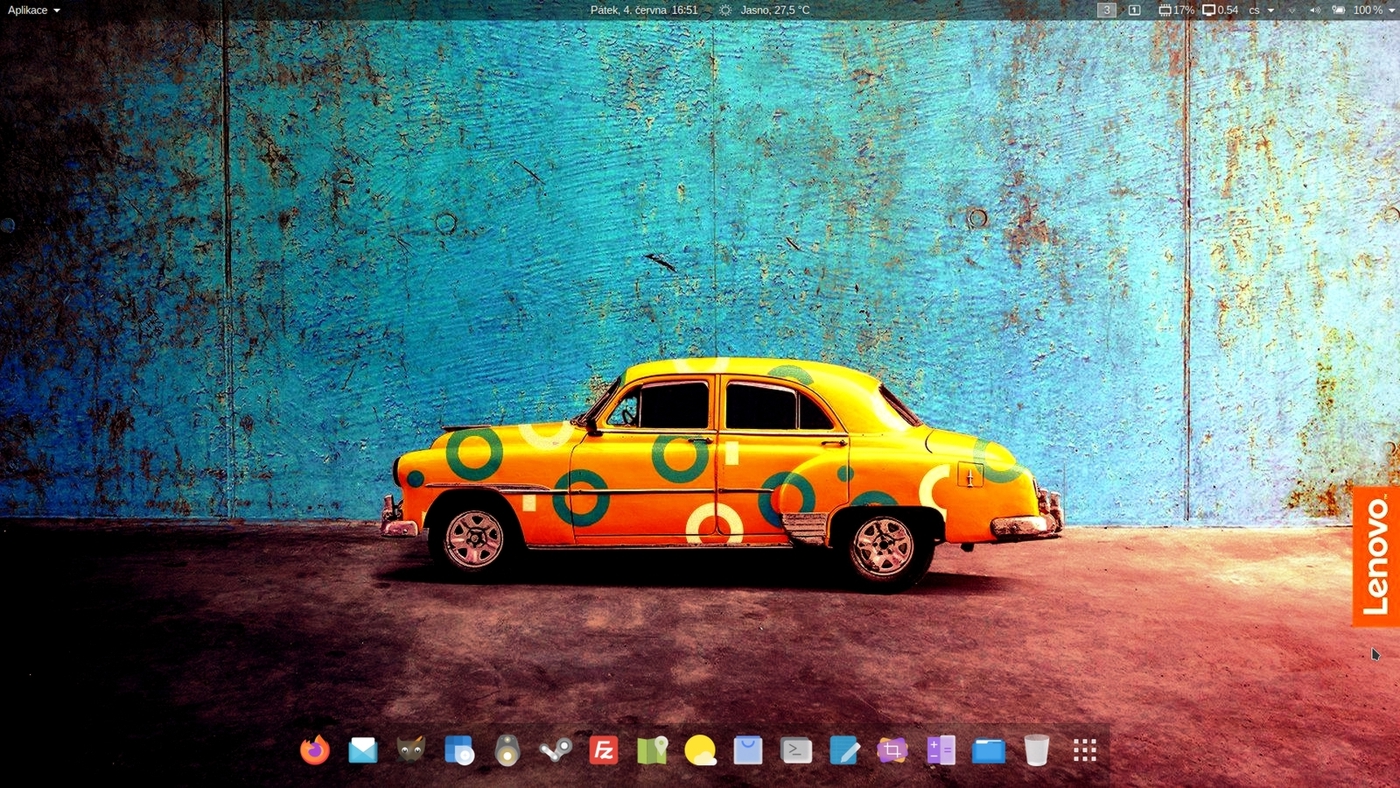
Zde plocha:
Si to pleteš zřejmě s Windows  Pokud (dle tvých komentářů) nevíš, co Linux je, tak se neztrapňuj v diskuzích, jseš ostatním jen pro smích...
Ty jsi ale mamlas... Pobavil jsi mě 
A když by ses už konečně naučil číst, tak by sis v terminálu přečetl: OS: Debian GNU/Linux 11 (bullseye) x86_64
A všichni, kromě tebe, samozřejmě víme, že Debian je Linux
tymto si u mna nadobro skoncil napises tam secko mozne sak co nech si luda vyberu co im zapasuje lebo ty sam nevis co z toho je to presne tak das seckoooDebian je Linux
Jsem velice rád, že jsem u tebe nadobro skončil a už mě konečně přestaneš otravovat blbými kecmi
Děkuji a po slovensky "Na stráž!"
 5.6.2021 20:12
❗Červivý Hřib krade❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
toje vodnich nějaký hotový pozadí jakože vod lenova jak je tam to jejich logo vpravo?? touž tam byl takle jako předinstalovanej debian?? :O :O
ne debian, marpovi tam rovno dali předinstalovanej Linux :D :Dpředinstalovanej debian?? :O :O
Jj, je to lenovácká tapeta, ale pro W10
Debian jsem si musel předinstalovat sám
Já mám Lenovo IdeaPad 5. 15,6 displej Full HD, procesor 8 jádrový AMD Ryzen 7, RAM 16GB, SSD 512GB, grafika AMD ATI 03:00.0 Renoir., podsvícená klávesnice, 4 repro Dolby Audio, napájení USB-C i pro periférie. A šlape to perfektně 
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz