Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
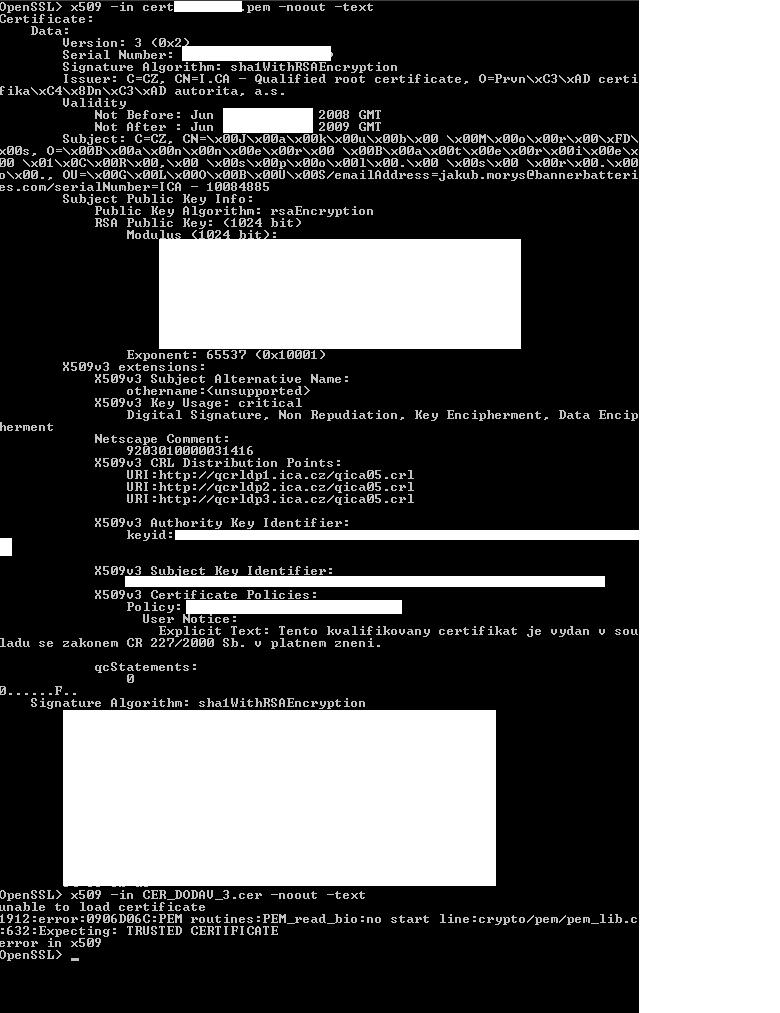
Na samém začátku jsem měl k dispozici jen cert.cer a cert.pem.Na zaciatku predsa musis mat privatny kluc, z ktoreho posielas request na vystavenie certifikatu. Ten sa neda dogenerovat dodatocne (request je generovany z PK a tento request musi byt odoslany do CA aby CA mohla vystavit certifikat). Takze ak si dodatocne vygeneroval key, tak tento urcite nebude sediet s danym certifikatom. Ako si sa dostal k tym suborom cert.cer a cert.pem? Nieco si predsa musel poslat I.CA aby Ti mohli vystavit certifikat a pri tom, ako si generoval ten cert.pem (predpokladam ze ten si poslal do I.CA) mal vzniknut este jeden subor s privatnym klucom. Mozno ho mas v tom cert.pem, ale v tom pripade by si si mal asi nechat vygenerovat novy certifikat ktoreho PK neposles do CA.
 Ci dany PEM obsahuje privatny kluc zistis napr. takto:
openssl rsa -in cert.pem -text -noout
Ak ho dany PEM obsahuje (lebo ho obsahovat nemusi - PK sa neposiela do CA na generovanie certifikatu - od toho je to "privatny kluc", aby si ho uchovaval privatne a nikomu ho neposkytol - ani CA) budes musiet zadat jeho heslo (ak bol zaheslovany) a vyssie uvedeny prikaz potom vypise kluc v textovej forme.
Ak dany PEM ziaden kluc neobsahuje, nebude to pytat ziadne heslo a zahlasi to nieco v zmysle "unable to load private key" chybu.
Ak ho obsahuje a nepamatas si heslo, tak mas asi smolu.
Ak sa tam dany kluc nachadza a chces ho vyextrahovat do samostatneho suboru, tak pouzi:
openssl rsa -in cert.pem -out cert.key -outform PEM

Omyl, na začátku jsem privátní klíč nemělv tom pripade nejste na zacatku, zacatek je tam kde se vygeneroval privatni klic
-----BEGIN/END CERTIFICATE REQUEST-----a/alebo
-----BEGIN/END CERTIFICATE-----a z toho sa niekomu podarilo dostat privatny kluc, tak ho treba bonznut NSA - ad jedna moze dostat slusnu odmenu a ad dva aspon NSA bude vediet ze uz sa to konecne niekomu podarilo a ze X.509 PKI uz nie je vobec bezpecny.
Ak niektory subor obsahuje aj cast:
-----BEGIN/END RSA PRIVATE KEY-----tak z nej mozes dostat ten privatny kluc vyssie popisanym sposobom (ak nie je zaheslovany, pretoze potom mas opat trochu problem ked nepoznas heslo). V kazdom pripade budem zvedavy na vysledok (a popis co tie subory obsahuju), lebo tiez ma zaujima ci sa to uz niekomu podarilo rozlusknut (nepracujem pre NSA ale obcas X.509 pouzivam pri komunikacii).
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz