abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×
    dnes 00:44 | Bezpečnostní upozornění

    Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění

    … více »
    vencour | Komentářů: 0
    včera 17:44 | IT novinky

    Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].

    vencour | Komentářů: 6
    včera 14:44 | Zajímavý projekt

    Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.

    Ladislav Hagara | Komentářů: 3
    včera 04:11 | Nová verze

    Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.

    Ladislav Hagara | Komentářů: 0
    22.10. 20:22 | IT novinky

    Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.

    Ladislav Hagara | Komentářů: 4
    22.10. 15:44 | Bezpečnostní upozornění

    Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »

    vencour | Komentářů: 0
    22.10. 15:33 | Nová verze

    Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).

    ʚĭɞ 🍉 | Komentářů: 0
    22.10. 15:22 | Nová verze

    Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.

    Ladislav Hagara | Komentářů: 0
    22.10. 11:11 | Bezpečnostní upozornění

    V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.

    vencour | Komentářů: 7
    22.10. 05:11 | Nová verze

    Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.

    Ladislav Hagara | Komentářů: 0
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (20%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 2901 hlasů
     Komentářů: 33, poslední 20.10. 23:44
    Rozcestník

    Dotaz: konqueror vs. mimetypy

    12.2.2008 14:26 none
    konqueror vs. mimetypy
    Přečteno: 416×
    Zdravim a pozdravuji!

    mam problem s mime typy v Konqueroru. Konkretne se jedna o to, ze pokusim-li se stahnout z netu kliknutim na odkaz napriklad .deb balik, nebo .kcsrc soubor, pokazde se mi otevre KATE a Konqueror se nezepta, jestli chci ulozit soubor na disk nebo v necem otevrit. Se soubory .zip nebo .tar.gzip to nedela. Prosel jsem vsechny adresare 'neco/mimelnk' a zkousel upravit chovani pro deb podle zipu ale marne. Dalsi marnou snahou bylo promazani adresare ~/.kde/ . Stejne tak jsem neuspel s editovanim pravidel pro file-associations v KDE/Konqueroru.

    Mam takovy pocit ze problem je v tomto: pokud se pokusim otevrit .zip soubor, konqueror vyhodi okynko s dotazem zda chci soubor otevrit ci ulozit na disk s moznosti zatrzeni policka 'do not ask again' . Pro vyse zminene "nefunkcni" typy (.deb, .kcsrc, ...) to vypada jako by uz pro ne bylo implicitne nastaveno prave to 'do not ask again' s vybranou spatnou aplikaci a to je podle me prave ten problem. Nevim jak se k teto vyzve zpatky dostat.

    V diskusich jsem odpoved nenasel, stejne jako na googlu (tak doufam ze zas nekdo odpovi obligatnim 'viz google')

    V Opere vse funguje OK.

    KDE 3.5.8 kubuntu baliky aktualne ve verzich hardy-heron

    diky moc za odpovedi!

    Odpovědi

    12.2.2008 22:51 Non_E | skóre: 24 | blog: hic_sunt_leones | Pardubice
    Rozbalit Rozbalit vše Re: konqueror vs. mimetypy
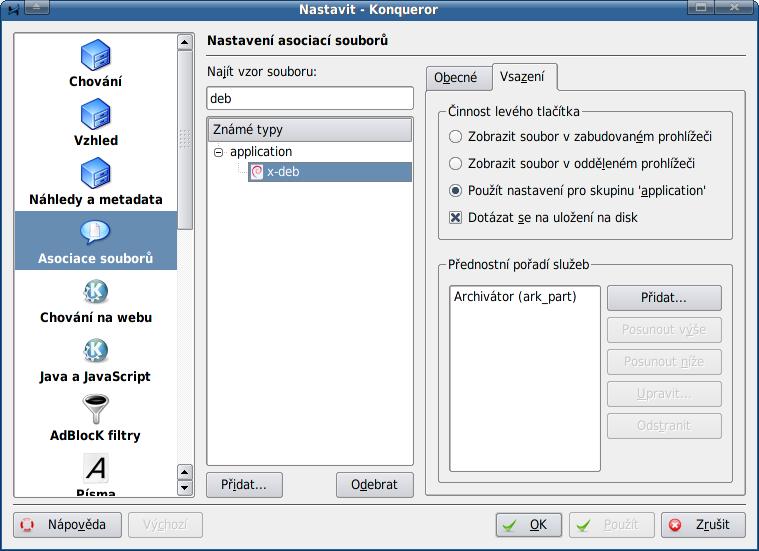
    Příloha:
    Nahoře na liště Nastavení -> Nastavit: Konqueror -> Asociace souborů
    Only Sith deals in absolutes.
    13.2.2008 14:59 none
    Rozbalit Rozbalit vše Re: konqueror vs. mimetypy - vyreseno
    Zdravim!

    Takhle jsem to nastavoval i predtim, ale Konqueror to nechtel akceptovat, dokonce ani kdyz jsem se odhlasil a znova prihasil, proto jsem se s tim tak trapil.

    Uz je to OK, pomohl restart :(

    Kazdopadne diky za odpoved!

    Založit nové vlákno • Nahoru

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.