Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Chybí popis problému.
Mohu jen dodat, že mně to na Gentoo funguje (kromě v čistých X11 aplikacích, protože je chyba v scim démonovi, ale to se dá obejít správným locale). Tohle mám v .xinitrc:
scim -d
export XMODIFIERS="@im=SCIM"
export GTK_IM_MODULE="scim"
export QT_IM_MODULE="scim"
Podle mě váš návod pouze umožní používat scim v čistých X11 aplikacích. Tj. ne v aplikacích, které používají GKT nebo Qt.
Dále nastavuje čínské řazení znaků pro všechny aplikace, což asi taky nebudete chtít.
Ale je možné, že Debian scim řádně opatchoval, takže se chová jinak. Taky je možné, že GTK/Qt uživatelské rozhraní ke scimu je v samostatných balíčcích.
Moje čtyři řádky způsobí to, že se uživateli po přihlášení spustí scim a v GTK/Qt aplikacích se po stisku Ctrl+Mezerník zobrazí panel scimu a po stisku nějakého písmene seznam možných doplnění.
Problém s čistými X11 aplikacemi (např. xtermem) je, že musí běžet ve správně lokalizovaném prostředí, aby se domluvili se scimem.
To lze zajistit tak, že si danou aplikaci dočasně pustíte s podporovaným locale (to pravděpodobně dělá váš příkaz export LC_CTYPE=zh_CN.UTF-8) nebo si v konfiguračním souboru scimu /etc/scim/global změníte hodnotu volby /SupportedUnicodeLocale na vaše locale.
scim -d
export XMODIFIERS="@im=SCIM"
export GTK_IM_MODULE="scim"
export QT_IM_MODULE="scim"
Byl bych velmi vděčný z polopatický postup či alespoň nasměrování k informacím, které by mi mohly pomoci můj problém vyřešit. Velmi děkuji...
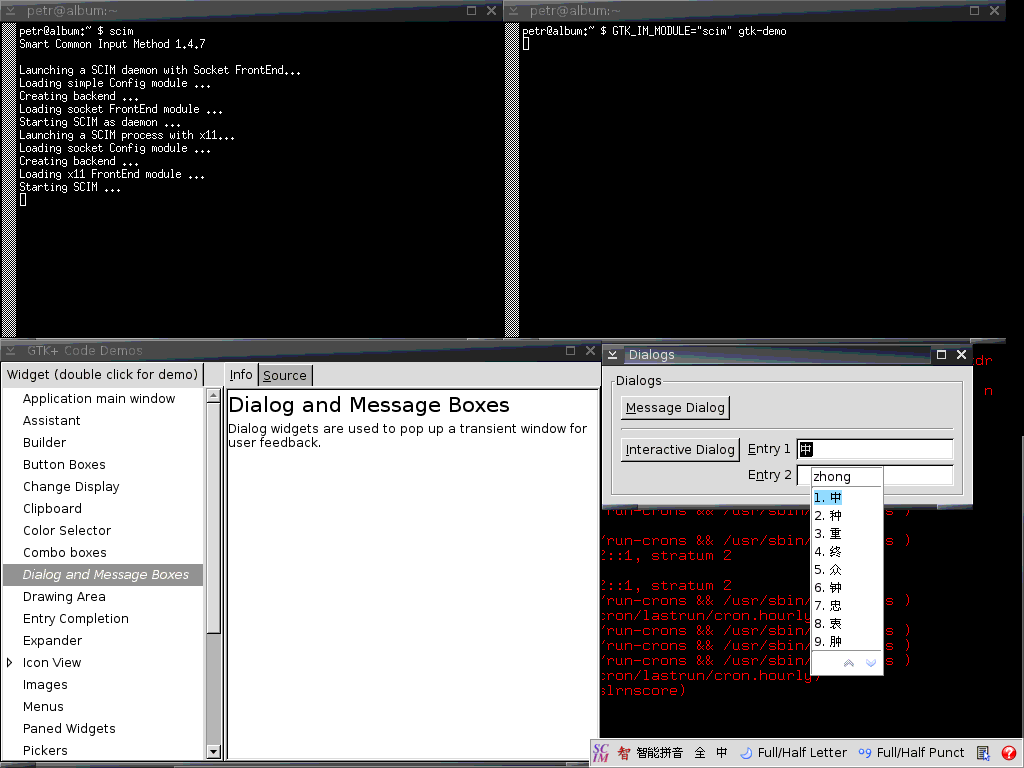
Pusťte si dva emulátory terminálu (např. xterm).
V prvním spusťte scim příkazem scim bez parametru -d. Takto budete vidět všechna jeho hlášení a kdykoliv jej budete moci ukončit pomocí Ctrl-C. Sledujte, jestli se neobjevila nějaká chybová hláška.
V druhém terminálu nastavte proměnnou GTK_IM_MODULE a spusťte GTK aplikaci příkazem GTK_IM_MODULE="scim" APLIKACE.
Např. GTK_IM_MODULE="scim" gtk-demo spustí demonstraci GTK toolkitu, kde v levém sloupci zvolíte ukázku Dialog and Message Boxes a v novém okně se přesunete do pole pro vstup textu (Entry 1) tak, aby tam blikal kurzor, a pak stikněte kombinaci Ctrl-Mezerník pro vyvolání vstupní metody scimu.
Sledujte chybová hlášení v obou terminálech.
Funguje to? Někde na obrazovce by se měl objevit panel scimu. Pak, podle nastavené vstupní metody by mělo být možné začít skládat požadovaný znak, přičemž někde kolem kurzoru by se mělo rozbalit okno se seznamem možných dokončení.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz