Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
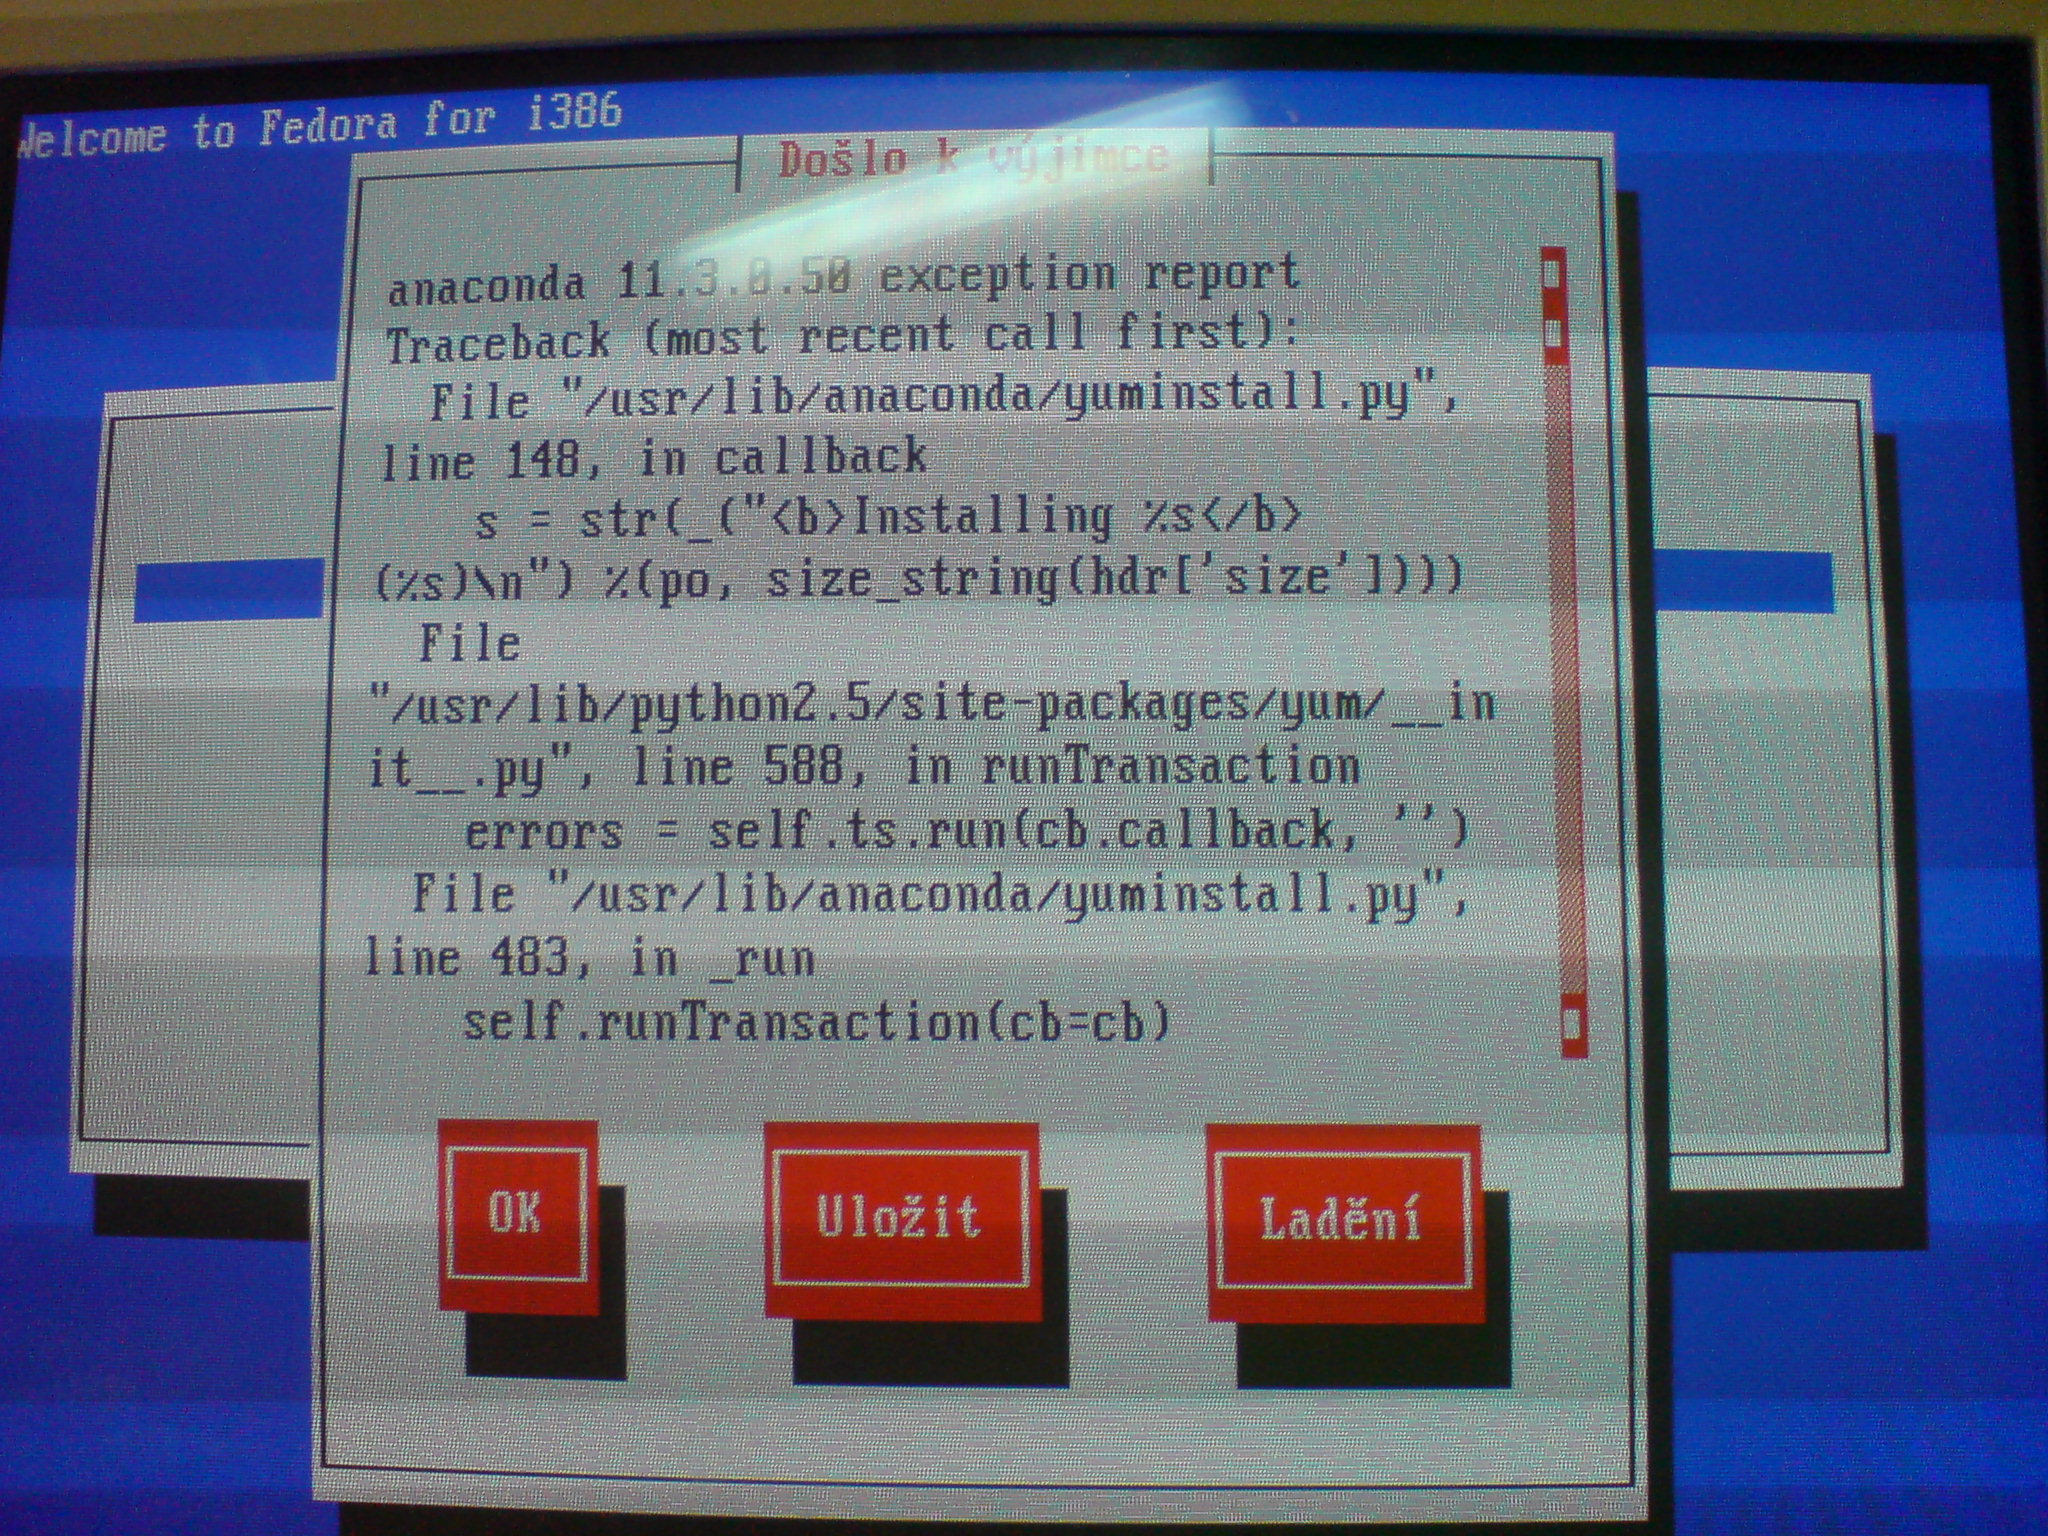
Po vložení DVD Fedora 8 (werewolf) - se nabutuje, dam instalovat softver a vytvořit oddíly podle vzoru. Nastavím se eth0, jazyk dám češtinu klavesnici czech qwertz. Dám si nainstalovat všechny balíky, jak web server tak na vývoj softweru, ale při instalacimi to vyhodí chybu že došlo k vyjímce.
Přiložil jsem do přílohy fotku co my to nahlasí, teda nahlasí toho víc, ale pro ilustraci jsem přidal jen jedno foto.
Priste prosim do bugzilly :) Ale jinak..
1) F8 uz neni podporovana, protoze vysla F10, ale zkuste se kouknout na fedoraunity projekt, mozna budou mit respinovana media s opravami co se objevily po vydani medii pro F8, nebo pouzijte novejsi Fedoru
2) Textovy mod instalace taky neni zrovna podporovany, doporucuje se pouzivat graficky a pokud to neni mozne, tak alespon instalaci pres VNC
3) Ten traceback je pekny, ale bylo by ho potreba videt cely (+ si myslim, ze jsem tu chybu stejne videl, ale uz je to docela davno a v novejsich verzich by mela byt opravena)
 12.12.2008 13:34
michich | skóre: 51
| blog: ohrivane_parky
Myslím, že takhle vypadal traceback v F8, když se člověk pokusil v textovém módu instalovat balík s firmwarem pro Intel®...něco. Anacondě se nelíbil právě ten znak ®. Respin to snad řešil. A instalovat F8 dneska je opravdu nerozumné.
Jo taky si myslim, ze to byla ta chyba unicode konverze v textovem rezimu
chybu jsem našel, nefunguje jim tam jazyk čeština pořádně, dal jsem anglicky a faká to jak víno, ja jsem čech jak poleno proto mně zlákalo že je tam čeština. A mám to v textovém modu, protože jsem dal grafickej mód a automaticky mně to hodilo do textového a to nevím proč, no teda nespíš to bude tím že mám starší PC na lterém to instaluju je tam pentium II nebo III. Mám to prakticky na zkoušku, abych se v tom trošku naučil.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz