Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Zdravím,
chtěl bych se zeptat, zda-li jste se někdo nesetkal s problémem zobrazování u Epiphany.
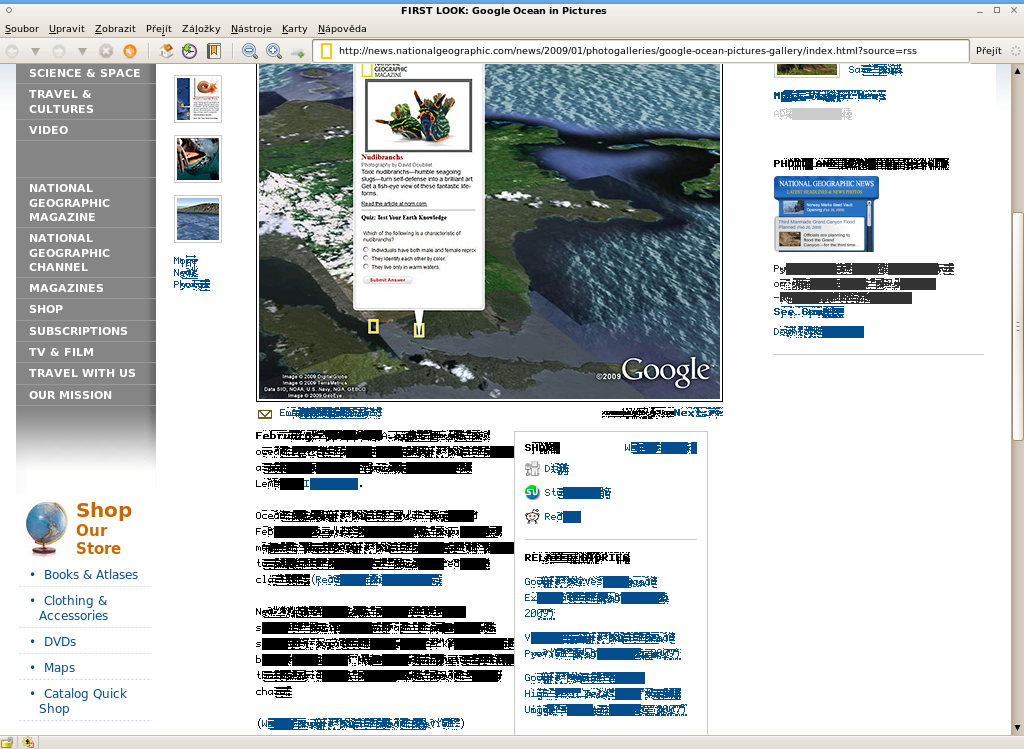
Když si nechám načíst jakýkoliv novinkový příspěvek ze stránek National Geographic, tak je vše v pořádku. Pokud se však přepnu v prohlížeči na jinou záložku, nebo v GNOME na jiné okno a zpět, tak se mi text na stánce rozsype (viz přiložený obrázek). Stačí ale abych posunul stránku s rozsypaným textem mimo zobrazení a zpět a již je vše zase čitelné.
Písmo je typu monospace a nepomáhá žádná změna fontu - zobrazuje se stále stejně s tou samou chybou. Bohužel snímek se správným zobrazením se mi nepodařilo vyrobit, protože se vždy při jeho tvorbě text rozsypal.
Nesetkal jste se s tím už někdo? Dělá vám to taky nebo je to jenom u mě - mám špatné nastavení, či něco jiného?
Používám GNOME 2.24 s odpovídajícím Epiphany a Archlinux s posledními aktualizacemi.
Škoda, že nepíšete podrobněji - (Xorg Grafický ovladač)
Přesně tohle dělalo na starším počítači v kombinaci Gečka (jedno jestli firefox, epiphany apod.) a 3D ovladačů
nvidia < = 96.43.09 spolu s Xorg 1.5.x
Byla to chyba Nvidia ovladače a dělá to jen u géčkových prohlížečů . Jestli je to váš případ, tak
ŘEŠENÍ JE PROSTÉ : www.nvnews.net/vbulletin/showthread.php verze 96.43.10 to již má opraveno.
Děkuji za informaci - toto je přesně můj případ - Xorg 1.5.3 a NVIDIA ovladače 96.43.09. Vše je z aktuálních repozitářů Archlinuxu. Nehodlám experimentovat s přidáváním vlastních ovladačů do systému, takže počkám až v repozitářích aktualizují na verzi 96.43.10 
Ještě jednou děkuji za info - alespoň vím, na čem jsem 
Přidání asi není problém stačí podle původního PKGBUILDu udělat vlastní balíček (změnit zdroj a verzi)..., jenže ono to pořád není OK. Písmo se sice spravilo, ale přesun oken v XFCE je cukavý až hrůza, jinak ale vše jde - pomůže zapnutí jakéhokoliv compositoru (compiz, xfce apod.) a pak to při přesouvání necuká - poněvadž to jede přes 3d. Což je vidět že 2D vladač je nějakej rozbitej. xorg nv ovladač běhá ovšem zcela perfektně.
Skoro už lepší ta 96.43.09 - stačilo místo gčka něco s webkitem a problém s písmem nebyl...
Od doby xorg 1.5 až 1.6 jsou samé trable. INTEL grafiky blbnou(ubuntu jaunty), NVIDIE blbnou, a ATI pro jistotu xorg 1.6 raději ještě nepodporuje. Snad až ta nvidie nebude beta tak to pojede OK. A nebo už na ty starý karty kašlou a je to samá chyba. Na novým stroji jsou Nvidie 9x zcela bez problému.
Takže jsem vyzkoušel na daném PC se starou NVIDIí a Archem i686 z aktuálního daily live cd ubuntu kde je Xorg 1.5.99.902 a 96.43.10
Chodí to bez cukání přesunu oken, zřejmě si ten novej beta ovladač verze 96.43.10 rozumí až z Xorg 1.6 - Je to ovladač budoucnosti :) ... Takže až bude v archu Xorg 1.6 a nvidia 96.43.10 bude to OK. Kdyby nechtěli děcka hrát 3D hry, tak už tam je dávno jen ten otevřený 2D ovladač. 3D Nvidie jsou dobré, když jsou do 5 let staré a pak spadnou do legacy ovladačů a je to k vzteku.
Takže manželka teď dostane na PC UBUNTU jaunty a já budu doufat, že jí nezasáhne kritický bug než to bude "stable" verze.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz