abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×
    dnes 14:44 | Zajímavý projekt

    Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.

    Ladislav Hagara | Komentářů: 1
    dnes 04:11 | Nová verze

    Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.

    Ladislav Hagara | Komentářů: 1
    včera 20:22 | IT novinky

    Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.

    Ladislav Hagara | Komentářů: 5
    včera 15:44 | Bezpečnostní upozornění

    Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »

    vencour | Komentářů: 1
    včera 15:33 | Nová verze

    Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).

    ʚĭɞ 🍉 | Komentářů: 2
    včera 15:22 | Nová verze

    Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.

    Ladislav Hagara | Komentářů: 0
    včera 11:11 | Bezpečnostní upozornění

    V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.

    vencour | Komentářů: 5
    včera 05:11 | Nová verze

    Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.

    Ladislav Hagara | Komentářů: 0
    21.10. 21:22 | Pozvánky

    Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »

    lkocman | Komentářů: 1
    21.10. 16:44 | Bezpečnostní upozornění

    Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.

    Ladislav Hagara | Komentářů: 12
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (20%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 2898 hlasů
     Komentářů: 33, poslední 20.10. 23:44
    Rozcestník

    Dotaz: Vytížení Apache na 100%

    13.11.2009 11:44 David
    Vytížení Apache na 100%
    Přečteno: 634×
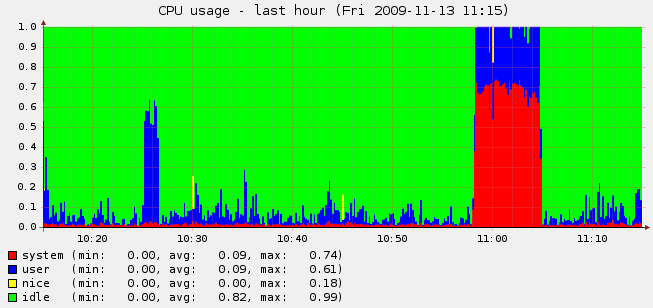
    Prosím o radu. Provozuji server s CPU dual-core Xeon 2,2GHz, OS linux Debian Sarge. Mám následující problém. Vše funguje ok, systém zabírá cca 5% CPU, uživatelské požadavky navíc dalších 10% CPU, něco se stane, systémové požadavky skočí na 60% CPU, uživatelské doplní 40% do 100% vytížení CPU. Začalo to pár webovými stránkami, které měly ve zdrojovém kódu HTML/IFRAME infiltraci. Zavirované soubory jsou již nyní čisté, vše přeheslováno, nyní není na serveru žádný takový zavirovaný soubor. Ale apache cca 1x denně skočí na 100% vytížení CPU. Nikdo si s tím neví rady. :( po restartu apache se vše vrací do normálních kolejí. V době, kdy byly na serveru zavirované soubory, padal apache každou hodinu 2x. Vždy po navštívení zavirované stránky uživatelem.

    Děkuji

    D.

    Odpovědi

    Heřmi avatar 13.11.2009 12:22 Heřmi | skóre: 10
    Rozbalit Rozbalit vše Re: Vytížení Apache na 100%
    videl bych to, ze jsi neco prehledl co rikaj logy a co top kolik si veme pri te 100vce apache?
    13.11.2009 14:51 David
    Rozbalit Rozbalit vše Re: Vytížení Apache na 100%
    z logu (server-status) je zřejmé, že veškeré stránky, které je schopný apache v dané chvíli zpracovávat najednou zabírají od 10 do 20%. Po restartu apache opet zabiraji do 1%. Zpracovávané webové stránky jsou pokaždé jiné. Těžko tedy zvolit viníka. pokud spustím server-status z konzole, po pár vteřinách se ukončí, protože nemá dostatek prostředků. Přes webové rozhraní udělám jednorázový výpis momentálně zpracovávaných procesů apachem. Např. zpracovávání obrázku o velikosti 100Kb bere 27%CPU.
    13.11.2009 12:58 Lubos Kopecky | skóre: 32
    Rozbalit Rozbalit vše Re: Vytížení Apache na 100%
    mam podobny problem na jednom serveru, jen to bylo na Etch a po presunu jinam to ted bezi na Lenny - jakym nastrojem byly ty soubory detekovany, ze jsou infiltrovany? jinak u mne se to projevuje tak,ze se spusti hrozne moc procesu apache a zaplni se gigo pameti i dvougigovej swap a system prestane skoro reagovat. Zabitim apache se to v mem pripade vyresi na nespecifikovane casove obdobi (pamet padne nekam ke 400M a swap se vyprazdni).
    13.11.2009 15:00 David
    Rozbalit Rozbalit vše Re: Vytížení Apache na 100%
    Problém se objevil ještě před upgradem na Apache/2.2.3 (Debian) PHP/5.2.0-8+etch15 Server. Po upgradu pořád stejné. Teď se chystám na Lennyho ale dle zkušeností některých, kteří již tento krok provedli jsem trochu opatrnější. To, že jsou soubory infikované jsem zjistil od zákazníka, který mě sdělil, že všechny jeho stránky, od kterých měl přístupy uložené v Totalu jsou zavirované. Modifikace ve všech index.php a html, vložený HTML/IFRAME. Antivir bohužel HTML/IFRAME infiltraci nedetekuje. Procházel jsem stránky jednotlivě a našel jsem modifikaci v kódu, kde se skrze iframe vkladal script z nejaké domény z číny. Potom jsem věděl, co mám hledat. Poté ještě modifikace v .htaccessu, které jsem také odstranil. Pokaždé, kdy návštěvník zabrousí na zavirovanou stránku, tak se mi apache vytížil na 100%. Ale už nyní nemůžu žádnou infiltraci najít. Zkoušel jsem snad vše.
    13.11.2009 15:05 David
    Rozbalit Rozbalit vše Re: Vytížení Apache na 100%
    Omlouvám se, jedná se o Debian Etch. Uvedl jsem špatný název.
    Heřmi avatar 13.11.2009 13:28 Heřmi | skóre: 10
    Rozbalit Rozbalit vše Re: Vytížení Apache na 100%
    napadlo me zkusit update jestli tam nebude nejaka chybka v samotnem balicku
    13.11.2009 15:03 David
    Rozbalit Rozbalit vše Re: Vytížení Apache na 100%
    Jj, to mě taky napadlo. Ale to už musím přejít na Lennyho. Divné je, že před uvedeným problémem se cca 2 měsíce neupgradoval apache. ani distribuce a problém nenastával. Ten problém se prostě objevil nezávazně na aktualizacích.

    Založit nové vlákno • Nahoru

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.