Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
auto lo
iface lo inet loopback

   1. The primary network interface

allow-hotplug eth1
auto eth1 eth1:1 eth1:2
#auto eth1
iface eth1 inet static
address 193.19.177.xxx4
netmask 255.255.255.0
gateway xxx.xxx.xxx.xxx

iface eth1:1 inet static
address 193.19.177.xxx5
netmask 255.255.255.0
gateway xxx.xxx.xxx.xxx

iface eth1:2 inet static
address 193.19.177.xxx6
netmask 255.255.255.0
gateway xxx.xxx.xxx.xxx
klidne bych tu posledni xxx6 "obetoval" na vmware, ale netusim jak. Prosim o pomoc - nejlepe bez restartu stroje nebo bez restartu site. Dik
Řešení dotazu:
# iptables -t nat -A PREROUTING -d mojeTRETIip -j DNAT --to-destination 172.16.40.130
# iptables -t nat -A POSTROUTING -s mojeTRETIip -j SNAT --to-source 172.16.40.130
172.16.40.130 je IP toho virtualniho stroje - na ni se z localhostu dostanu - ale ani toto reseni nefunguje

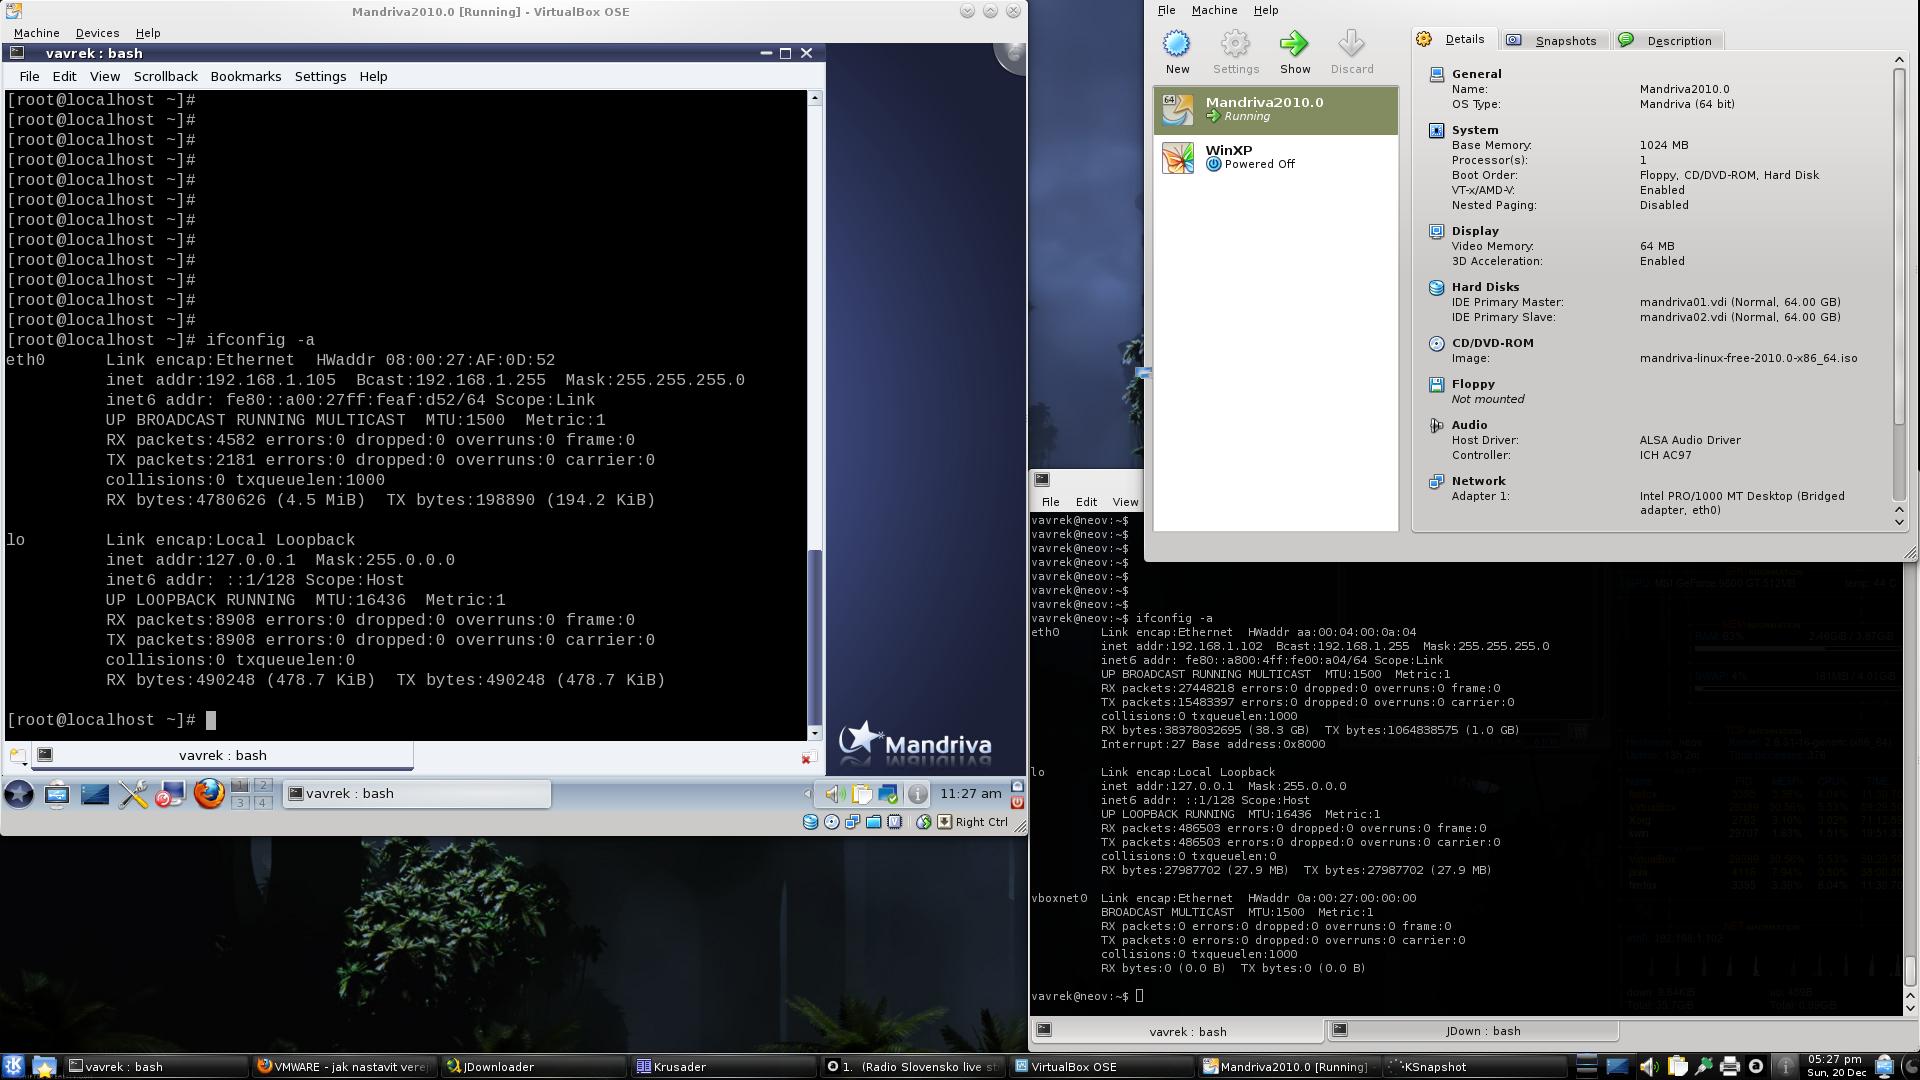
klidne bych tu posledni xxx6 "obetoval" na vmware, ale netusim jak.
Použijte bridged mode
To HowTo se týká VirtualBoxu, tam je to nejspíš trochu jinak. Tady na host systému nenastavujte vůbec nic a guest systém nastavte úplně normálně, jak jste zvyklý (na tu volnou adresu, kterou jste mu chtěl přiřadit). S bridgem (brctl) si vůbec nelamte hlavu, o to se postará VMware.
A ještě si neodpustím poznámku: příkaz ifconfig je v Linuxu obsolete, už skoro jedenáct let.
 normalne v settings nastavis bridged adapter na eth1... potom v virtualnom systeme uz normalne staticky nastavis v configu IP aku chces (presne ako v normalnom systeme)... nie je tam ziadna veda... bezne to takto robim...
aptitude update take nejde
ssh mi na tento pc funguje
Je mozne, ze mi to nejak virtualbox rozhodil? Zkousel jsem i samotnou kompilaci ze zdrojaku, a nekolikrat pomoci aptitude instaloval / odinstaloval....
/etc/resolv.conf a pokud je v pořádku, zkontrolujte, jestli funguje komunikace mezi tím strojem a nameserverem.
auto lo
iface lo inet loopback

allow-hotplug eth1
auto eth1 eth1:1 eth1:2
iface eth1 inet static
address 193.19.177.xxx4
netmask 255.255.255.0
gateway xxx.xxx.xxx.xxx

iface eth1:1 inet static
address 193.19.177.xxx5
netmask 255.255.255.0
gateway xxx.xxx.xxx.xxx
a na virtual hoste:
auto lo
iface lo inet loopback

auto eth0
iface eth0 inet static
address 193.19.177.xxx6
netmask 255.255.255.0
gateway xxx.xxx.xxx.xxx
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz