Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
/etc/sshd/sshd_config :
...
AllowTcpForwarding no
AllowUsers pokus
Match User pokus
 AllowTcpForwarding yes
 X11forwarding no
 PermitOpen 192.168.1.59:1234
Nyni, kdyz se pripojim z klienta
ssh -R 1234:192.168.1.1:80 pokus@192.168.1.59
tak to funguje.
Kdyz si ale klient presmeruje jiny port, tak to taky funguje:
ssh -R 1235:192.168.1.1:80 pokus@192.168.1.59
Jak to mam klientovi zakazat?
Server:
192.168.1.59
Debian 5
OpenSSH_5.1p1 Debian-6ubuntu2, OpenSSL 0.9.8g 19 Oct 2007
ti nevim ale me to funguje jak ma, zkousel jsem ale 'ssh -L ...' :) tunnel na jinej host je:

$ channel 3: open failed: administratively prohibited: open failed
channel 3: open failed: administratively prohibited: open failed
channel 3: open failed: administratively prohibited: open failed
channel 3: open failed: administratively prohibited: open failed
permitopen=host:port Limit local "ssh -L" port forwarding such that it may only connect to the specified host and port. IPv6 addresses can be specified with an alternative syntax: host/port Multiple permitopen options may be applied separated by commas. No pattern matching is performed on the specified hostnames, they must be literal domains or addresses.
uzivatel   port
a          1501
b          1502
c          1503
...
A jiny port nesmi pouzit. Jak to nejlepe realizovat?
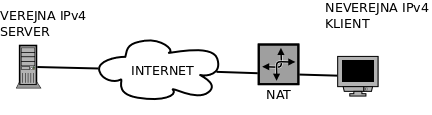
to vypada jako pekne uhozeny reseni :) k cemu je dobre presmerovavat porty z verejny IP na jinou verejnou IP?Prave ze ne, je to videt na obrazku.
1. precti si jak se dela VPN pres ssh '-w' a pak porovnej :) jine VPN jsou evidentne jednodussi na nastaveni
2. VPN - jednodussi setup pro Windoze, putty neumi VPN mode a jeste by to chtelo asi tap driver z OpenVPN projektu
3. tezko
protoze dle manualu to funguje jen pro ssh -L presmerovani ..Jaky vyznam ma omezovani pro -L presmerovani?
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz