Desktopové prostředí LXQt (Lightweight Qt Desktop Environment, Wikipedie) vzniklé sloučením projektů Razor-qt a LXDE bylo vydáno ve verzi 2.5.0. Přehled novinek v poznámkách k vydání.
Byla vydána (𝕏) nová verze 8.0 LTS open source monitorovacího systému Zabbix (Wikipedie). Přehled novinek v oznámení na webu, v poznámkách k vydání a v aktualizované dokumentaci.
Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
 6.3.2012 22:43
Petr Maleček | skóre: 29
| Plzeň - Bolevec
 .
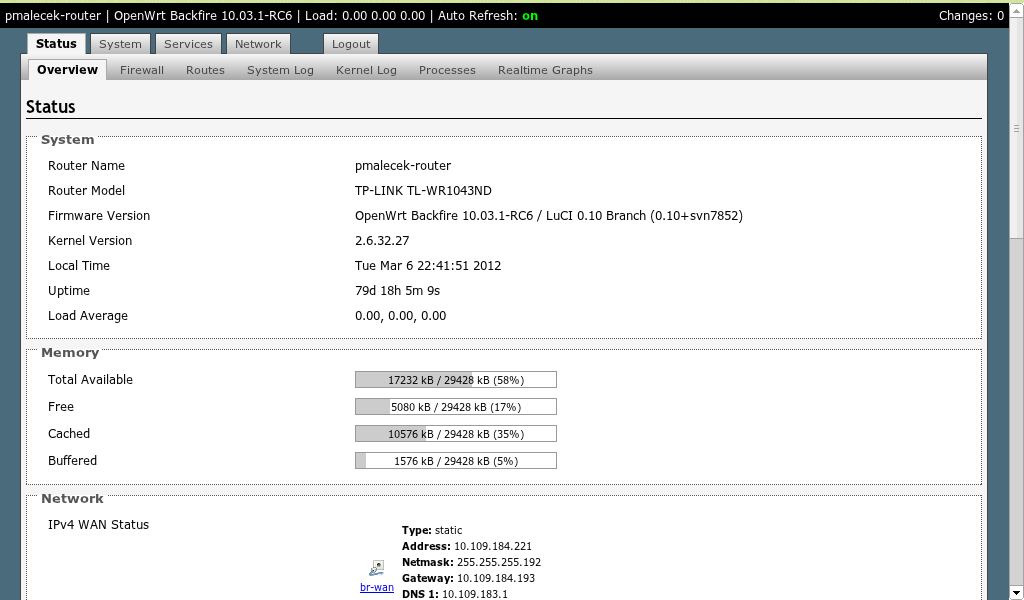
UNATuje cca 135Mbit/s oběma směry (ačkoli ho výrobce vyzdvyhuje jako Gigabitový router), mám 1Gbit přípojku. Nemám s ním sebemenší problém, provozuji na něm OpenWRT.
Jestli máš linku do 80MBit (měřeno na lince 100Mbit od UPC, s TL-741ND - víc nepustí, až 941ND pustila plných 100Mbit).
Ustoji to to AP/switch? Nemel bych napojit linku hned do vedle stojiciho debiana? Nebo co takhle preflashnout ten AP na OpenWRT (buhvi, co v tom ma TP-Link za diry)?Co se týče DoS, tam záleží jak ryhlou máte linku ven (respektive dovnitř), a pravděpodobně lehne dřív ta linka než ten router. Co se týče děr, můžete udělat nějaký rozbor situace zvenčí - např. scan co je otevřené na routeru, případně pokud chcete na routeru filtrovat protékající provoz tak test jak dobře to funguje. Myslím, že většina dnešních routerů se dá nastavit tak, aby se v tomto ohledu chovaly rozumně. Takže ano, zavedení veřejné IP adresy má jistá přidaná rizika, ale není to nic, z čeho bych měl těžkou hlavu. Za daleko problémovější bych považoval bezpečnost vzhledem k vnitřní síti, která je nezávislá na tom, jaké máte IP adresy.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz