Byl vydán Mozilla Firefox 159.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 159 bude brzy k dispozici také na Flathubu a Snapcraftu.
Nasazení softwaru, který nyní používá ve svých autech pro čínský trh, zvažuje automobilový koncern Volkswagen také v Evropě, kde by se mohl používat v budoucích vozech značek Volkswagen, Škoda a Cupra. Základem pro budoucí evropské modely by se mohla stát takzvaná China Electronic Architecture, elektronická architektura vyvinutá pro čínské modely ve spolupráci s tamní automobilkou Xpeng.
Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál [LinkedIn].
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
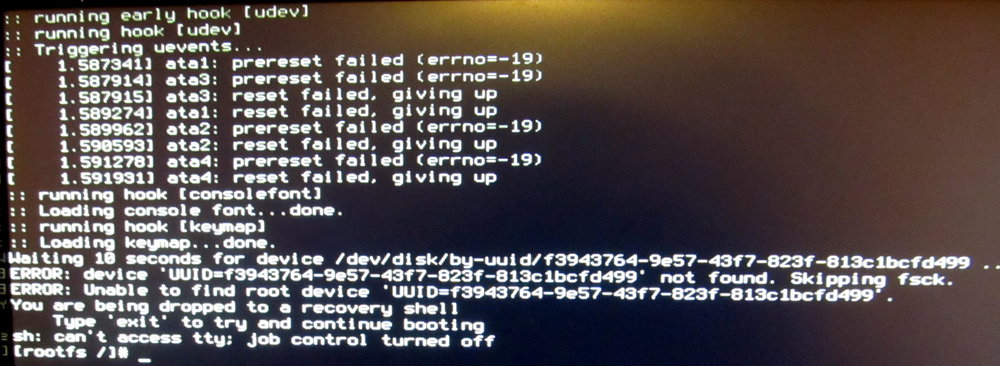
Po zapnutí kompu vidím pravidelně několik hlášek ata1: prereset failed (errno=-19) a ata1: reset failed, giving up. Občas pomůže ctrl+alt+del jednou, jindy musím restartovat třeba 10x. V žádném logu jsem nenašel nic podezřelého. Tento problém se objevil nedávno, když jsem z kompu udělal multiseat pro dvě osoby...
Nějaké nápady, co vyzkoušet nebo co v logu hledat?
Mám desku Intel DH57JG s i3 procesorem, pro druhé sezení mám v PCIe 16x ATI grafiku (tuším X1330) běžící jen na osmi PCIe linkách (jinak Intelácký bios odmítá povolit obě grafiky současně). Jediný PATA disk je připojený přes AXAGO RSI-20 adaptér do SATA portu, který spolehlivě funguje přes 2 roky. Všemu velí 64bit Arch linux se systemd a grub2. Další info doplním dle potřeby...
Řešení dotazu:
Kernel jsem nejspíš upgradoval taky, nejsem si jistý přesným datem, ale modul pata_acpi je načtený jak při plném bootu tak i když se disk nedetekuje správně. Ale i tak je divné, že disk se bez problémů roztočí, poblikává si a přesto mi tohle zobrazí...
Nějaký další nápad? (kromě výměny řadiče a/nebo disku) 
Proč na blacklist? Myslíš, že místo toho, aby zůstal nepoužitý, spíš škodí? Čekal bych, že díky tomu řadiči kernel nemá šanci poznat, že to je PATA disk...
Každopádně večer to zkusím.
Dvě vypnutí/zapnutí bez zmíněného problému, to už jsem dlouho nezažil. Stačilo odebrat hook pata v /etc/mkinitcpio.conf. Takže to nejspíš bude řešení. Díky 
BTW, neměl by komentář označovat jako řešení jen tazatel?
Tak odebrání hooku pata zabralo jen do aktualizace kernelu na 3.6.9, kdy se hooky pata, sata, ide a tuším i usb nahradili hookem block.
Řešením je přidat blacklist pata_acpi do /etc/modprobe.d/modprobe.conf, ne do samostatného souboru, jinak se toto nastavení nedostane do initramfs-linux.img.
To máš nejspíš jiný problém. Já s vypínáním problém nemám. Občas se stane, že když se disk nedetekuje, komp se místo restartu jakoby vypne a po pár sekundách se zase sám zapne, ale tohle mě netrápí.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz