abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×

    8.11. 00:33 | Nová verze

    Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).

    Ladislav Hagara | Komentářů: 23
    8.11. 00:22 | IT novinky

    Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.

    Ladislav Hagara | Komentářů: 35
    7.11. 13:00 | Bezpečnostní upozornění
    Nové vydání zlib opravuje několik problémů při kompresi a dekompresi dat, přetečení bufferů, čtení mimo vyhrazenou paměť, únik neinicializovaných dat. Zvlášť významné jsou chyby v inflateGetDictionary(), inflateSync() a gzwrite(), které mohou způsobit poškození paměti. Vysoká relevance - zlib používá řada systémových i aplikačních komponent.
    vencour | Komentářů: 3
    7.11. 12:25 | Bezpečnostní upozornění
    Digicert hlásí neoprávněné čtení archivních zákaznických údajů. Došlo k němu po migraci z února 2025, po níž se interní systém, dříve dostupný jen přes VPN, stal přístupným z internetu. Chyba v oprávněních umožnila nově vytvořeným účtům číst archivní záznamy. K přístupu k datům mělo dojít mezi 27. červnem a 2. červencem 2026. DigiCert neoprávněné čtení potvrdil až 19. října 2026. Problém zpočátku vyhodnotil jako tvorbu účtů, ne jako … více »
    vencour | Komentářů: 6
    7.11. 04:44 | Pozvánky

    O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.

    Ladislav Hagara | Komentářů: 1
    7.11. 02:11 | IT novinky

    Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.

    vencour | Komentářů: 4
    7.11. 02:00 | IT novinky

    Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.

    vencour | Komentářů: 3
    6.11. 12:22 | IT novinky

    V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.

    Ladislav Hagara | Komentářů: 9
    6.11. 04:55 | Nová verze

    Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.

    Ladislav Hagara | Komentářů: 4
    6.11. 03:22 | Nová verze

    Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.

    Ladislav Hagara | Komentářů: 2
    Které desktopové prostředí na Linuxu používáte?
     (8%)
     (7%)
     (4%)
     (21%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 3063 hlasů
     Komentářů: 36, poslední 11.11. 22:38
    Rozcestník

    Dotaz: OpenVPN přístup do vnitřní sítě

    21.6.2014 00:09 Pavel | skóre: 17
    OpenVPN přístup do vnitřní sítě
    Přečteno: 859×
    Zdravím, ze vzdáleného PC (ip 10.0.1.2) se přes VPN dostanu na vnitřní síť, ale jde pouze ping serveru, který slouží i jako GW (ip 10.200.1.1). Po vnitřní síti se nemohu pohybovat. Nastavení vpn serveru je následují:
    mode server
    tls-server
    port 1100
    proto tcp-server
    dev tap
    server 10.0.1.0 255.255.255.0
    ifconfig-pool-persist ipp.txt
    duplicate-cn
    
    ca /etc/openvpn/ca.crt
    cert /etc/openvpn/server.crt
    key /etc/openvpn/server.key
    dh /etc/openvpn/dh2048.pem
    
    log-append /var/log/openvpn.log
    status /var/run/vpn.status 10
    
    user nobody
    group nogroup
    
    keepalive 10 120
    
    # komprese prenasenych dat
    comp-lzo
    
    # ukecanost serveru
    verb 3
    
    push "route 10.200.0.0 255.255.0.0"
    push "dhcp-option DNS 10.0.1.1"
    push "dhcp-option WINS 10.0.1.1"
    
    klient:
    client
    dev tap
    proto tcp
    remote adresa.cz 1100
    
    # povoluje stazeni konfigurace ze severu
    pull
    
    # certifikat certifikacni autority
    ca keys/ca.crt
    
    # certifikat klienta
    cert keys/client1.crt
    
    # certifikat klienta
    key keys/client1.key
    
    
    # opakovani radku v logu
    mute 10
    
    # komprese prenasenych dat
    comp-lzo
    
    # ukecanost klienta
    verb 3
    routovací tabulka serveru:
    Destination     Gateway         Genmask         Flags Metric Ref    Use Iface
    default         192.168.3.50    0.0.0.0         UG    100    0        0 eth0.10
    10.0.1.0        *               255.255.255.0   U     0      0        0 tap0
    10.200.0.0      10.0.1.1        255.255.0.0     UG    0      0        0 tap0
    10.200.0.0      *               255.255.0.0     U     0      0        0 eth0.30
    192.168.3.0     *               255.255.255.0   U     0      0        0 eth0.10
    
    V iptables mám nastaveno povolit vše z rozhraní tap0. Co mi ještě chybí?

    Odpovědi

    Jendа avatar 21.6.2014 00:15 Jendа | skóre: 78 | blog: Jenda | JO70FB
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    Po vnitřní síti se nemohu pohybovat.
    Vágní popis problému. Dotečou ty pakety na VPN server? Dotečou na cílový stroj? Doteče odpověď na VPN server?

    Tipnul bych si, že problém bude v tom, že stroj, na který se snažíš dobouchat, pro tebe nemá zpátky routu do VPN.
    21.6.2014 00:18 Pavel | skóre: 17
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    Ano, to si také myslím, proto jsem se snažil přidat řádek do routovací tabulky, avšak bez výsledku. Pokud zkusím tracert, zkončím právě na serveru.
    mess avatar 21.6.2014 00:38 mess | skóre: 43 | blog: bordel | Háj ve Slezsku - Smolkov
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
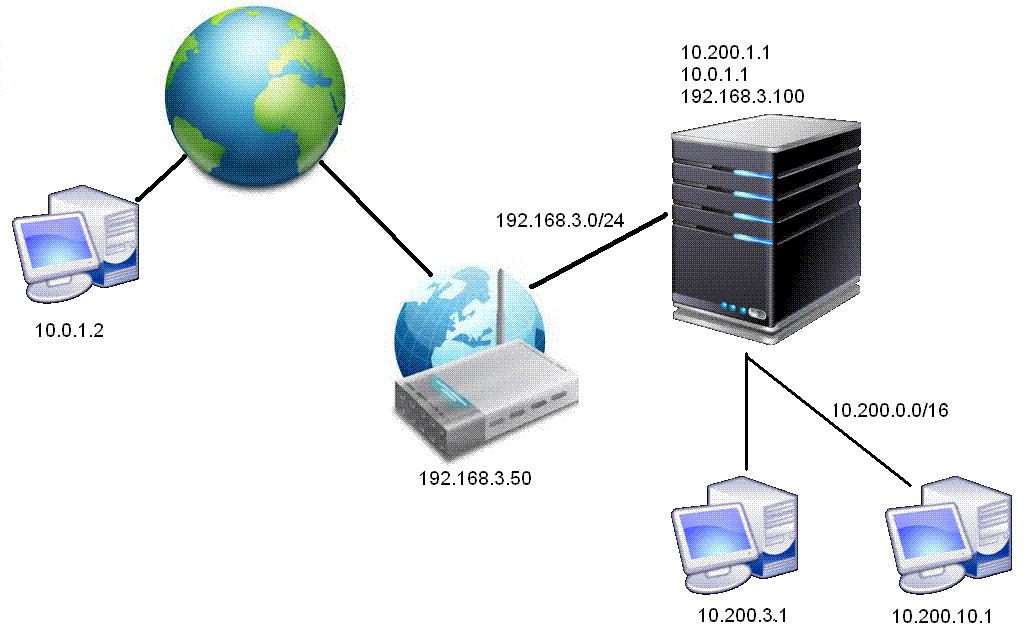
    Moc by pomohlo, kdybys nakreslil obrázek, jak to máš pospojované a na kterém konci drátu máš jakou adresu.
    Cez párne mesiace zošíváš vaginy, cez neparne montuješ hajzle.
    21.6.2014 01:33 Pavel | skóre: 17
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    Příloha:
    Tak jsem ho narychlo sesmolil, doufám, že to je srozumitelné. Z PC 10.0.1.2 se pingnu na všechny tři adresy serveru, ovšem už ne na celou vnitřní síť 10.200.0.0/16.
    21.6.2014 01:39 Pavel | skóre: 17
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    Tak chyba, pingnu pouze vnitřní síť a VPN. Síť 192.168.3.0 nepingnu, zřejmě proto že není v konfiguráku push "route 192..." ale do této sítě se dostávat ani nepotřebuji.
    21.6.2014 00:42 AEgo | skóre: 5 | Bratislava
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    ...skontroluj si ci mas povoleny ip_forward
    21.6.2014 01:34 Pavel | skóre: 17
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    Ano to mám, server slouží jako GW pro vnitřní síť a ta funguje správně
    21.6.2014 11:21 Milan Roubal | skóre: 25
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    10.0.1.0        *               255.255.255.0   U     0      0        0 tap0
    10.200.0.0      10.0.1.1        255.255.0.0     UG    0      0        0 tap0
    pakety pro 10.200.0.0/16 se urcite nemaji routovat do tap0. Melo by stacit pakety pro 10.0.1.0/24 routovat do 10.0.1.1 na rozhrani tap0.
    22.6.2014 23:17 Pavel | skóre: 17
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    ten druhý řádek jsem tam přidával. První tam byl a s tim to nechodí
    23.6.2014 10:26 Milan Roubal | skóre: 25
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    jeste by to chtelo videt routovaci tabulku u pocitace ve vnitrni siti, napriklad 10.200.3.1, zda vi, kam ma smerovat pakety pro 10.0.1.2
    21.6.2014 12:55 Jakub
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    V OpenVPN tolik zběhlý nejsem, ale mohu se zeptat, proč používáš tunel na 2. vrstvě, když chceš mít pro VPN klienty jiný rozsah IP adres než ten, který máš ve vnitřní síti?

    Jestli tu Tvoji topologii chápu dobře, tak nebylo by jednodušší, aby ten VPN server poslouchal na IP adrese 192.168.3.100? Na VPN serveru nastavit, aby všechno co jde na 10.0.1.0/24 házel do tunelovacího rozhraní (což by snad měl dělat defaultně) a u VPN klienta nastavit, že má všechno co je pro síť 10.200.0.0/16 házel taky do tunelovacího rozhraní?

    Onehdy jsem jednou takhle provizorně řešil, když jsem se potřeboval dostat na klienty za VPN serverem, prostě jsem si na VPN klientovi ručně zadal, že tahle IP adresa je prostě někde v tunelu, tak to tam házej.
    22.6.2014 23:20 Pavel | skóre: 17
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    Klidně mohu mít stejné rozsahy adres u klientů a vnitřní síti, ovšem to znamená vytvořit bridge rozhraní a co jem tak četl návody, není to nejjednodušší
    23.6.2014 06:28 Jakub
    Rozbalit Rozbalit vše Re: OpenVPN přístup do vnitřní sítě
    Tak nepoužívej tunel na 2. vrstvě a změň dev tap na dev tun

    Založit nové vlákno • Nahoru

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.