Svobodný multiplatformní herní engine Bevy napsaný v Rustu byl vydán ve verzi 0.20. Díky 227 přispěvatelům.
Simon Long oznámil Raspberry Pi Desktop pro PC a Mac s Intelem postavený na aktualizovaném Debianu 13 Trixie. S klientem Raspberry Pi Connect pro vzdálenou správu. Ke stažení je vedle Raspberry Pi OS pro Raspberry Pi.
ESP32-C3 adblock přemění lacinou vývojovou desku ESP32‑C3 na samostatný DNS blokovač nejenom reklamních domén, minimalistickou alternativu k populárnímu Pi-hole. ESP32-C3 adblock místo objemných názvů domén ukládá jejich 40-bitové FNV-1a hashe do flash paměti, které pak binárně prohledává, kontrola jedné domény trvá přibližně 10 milisekund. Blocklist pojme až 537 tisíc domén a lze jej spravovat přes webové rozhraní. Projekt zatím
… více »ArtCraft je sada open source aplikací pro práci s obrázky a videi "inspirovaných" aplikacemi od Adobe. Napsaných v Rustu. Pro MacOS, Windows i Linux. Běží také ve webovém prohlížeči. Aktuálně se jedná o 7 aplikací: PhotoCraft (Photoshop), VectorCraft (Illustrator), FilmCraft (Premiere Pro), LightCraft (Lightroom), PdfCraft (Acrobat), EffectCraft (After Effects) a DesignCraft (InDesign). Zdrojové kódy jsou k dispozici na GitHubu.
Strands Decider 2B je malý open-source model s 2 miliardami parametrů, určený k rychlé klasifikaci vstupů a rozhodování mezi možnostmi, generující odpovědi ve stylu modelu Jev. Strands dosáhl přibližně 72% shody s Jevem na veřejné testovací sadě JevBench (tento benchmark pochopitleně nepředstavuje přímé srovnání s modelem Jev). Zdrojové kódy jsou k dispozici na GitHubu pod licencí Apache-2.0, váhy modelu na Hugging Face.
Ve věku 90 let zemřela americká softwarová inženýrka Margaret Hamiltonová, která vedla tým, jenž vyvíjel letový software pro program Apollo amerického Národního úřadu pro letectví a vesmír (NASA).
Japonský Google rozšířil svou kolekci DYI fyzických klávesnic Gboard o klávesnici ve tvaru běžícího pásu. Proč se mají přesouvat ruce po klávesnici, když se mohou přesouvat klávesy k ruce? Pro zájemce je návod na sestavení včetně STL souborů pro 3D tisk a firmware k dispozici na GitHubu.
Nejnovější X.Org X server 21.1.25 a Xwayland 24.1.14 řeší 12 bezpečnostních chyb.
Google Chrome 155 byl prohlášen za stabilní. Přináší podporu JPEG XL (.jxl). Opraveno bylo 247 bezpečnostních chyb.
Konference OpenAlt 2026 hledá přednášející. Přihlásit přednášky lze do neděle 11. října. Konference proběhne o víkendu 7. a 8. listopadu na půdě Fakulty informačních technologií VUT v Brně. Témata konference jsou: Otevřený a svobodný software, IoT a Hnutí tvůrců, Vzdělávání, Bezpečnost a soukromí, Otevřená společnost, komunity a data, OpenMobility a další.
wan0      Link encap:Ethernet  HWaddr 58:2C:80:13:92:63
          inet addr:192.168.9.100  Bcast:192.168.9.255  Mask:255.255.255.0
          UP BROADCAST RUNNING MULTICAST  MTU:1400  Metric:1
          RX packets:440804 errors:0 dropped:0 overruns:0 frame:0
          TX packets:306820 errors:0 dropped:0 overruns:0 carrier:0
          collisions:0 txqueuelen:0
          RX bytes:112556874 (107.3 MiB)  TX bytes:141314104 (134.7 MiB)
Zkousel jsem nejakou variantu SSH tunelu na 192.168.9.100 port 80, ale maximalne jsem docilil toho, ze se mi jakoby GUI zacalo nacital, ale pak se to prerusilo a skoncilo. SSH tunneling na ostatni porty mi funguje zcela bez problemu.
nema s tim nekdo vic zkusenosti?
diky
Řešení dotazu:
 22.9.2015 17:11
Jendа | skóre: 78
| blog: Jenda
| JO70FB
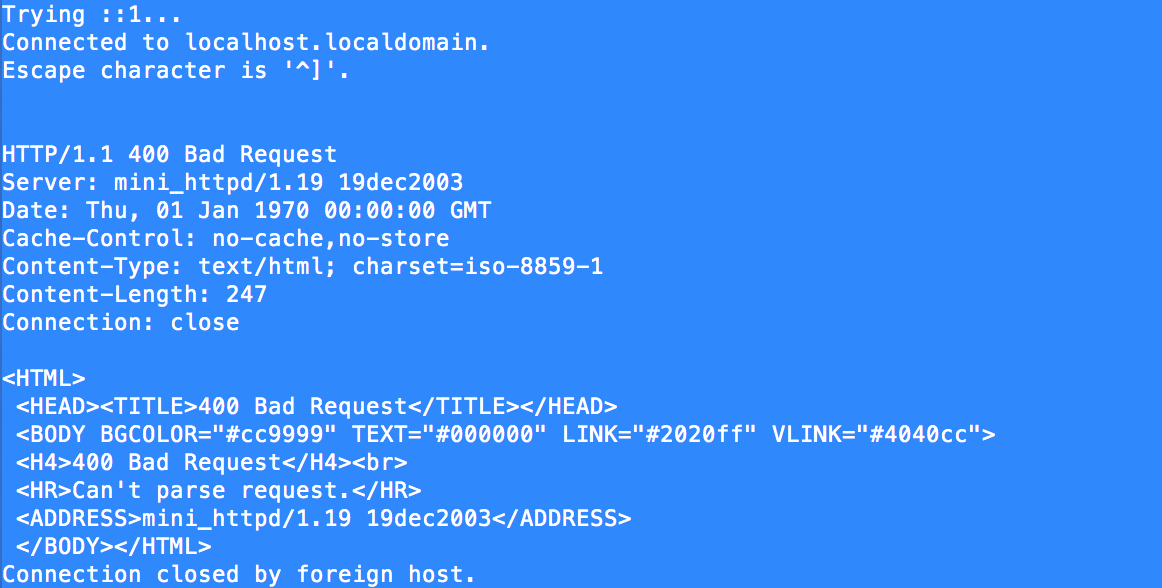
ale maximalne jsem docilil toho, ze se mi jakoby GUI zacalo nacital, ale pak se to prerusilo a skonciloDump HTTP komunikace!
HTTP/1.1 307 Temporary Redirect
Date: Thu, 01 Jan 1970 00:00:00 GMT
Server: mini_httpd/1.19 19dec2003
Connection: close
Location: http://192.168.9.1/html/launch.html
Content-Length: 13
Content-Type: text/html
Modem GUI na 192.168.9.1:80 <-USB link-> Router s Private IP < - internet / SSH Tunnel - > SSH Server Public IP < -- WEB browser odkdud se chci dostat na 192.168.9.1 (tunnel_ip:80)Ja se to GUI pres ten SSH tunnel dostanu, ale ten mini_httpd okamzite jak prijme nejaky GET, tak posila redirect na private IP 192.168.9.1, cimz to spadne. Ja s nim chci komunikovat pres ten socket ktery ma ten SSH tunnel. Kdyby neposilal ten redirect, tak je vyhrano. Snad jsem to popsal pochopitelne. Premyslim o OPENVPN, ale nechce se mi to kvuli tomu delat. Hledam jednoduzsi reseni. Nesly by nejak pouzit IPTABLES?
23.9.2015 06:53
Jendа | skóre: 78
| blog: Jenda
| JO70FB
ssh -i key -l user -K 25 -y -p port_public_ip -f -N -T -R 10888:localhost:80 publicIP.cz

iptables -t nat -A OUTPUT -d 192.168.9.1 -p tcp --dport 80 -j DNAT --to 127.0.0.1:10888
neni tu nekdo kdo by poradil, jak to spravne "zadratovat" ?
SSH-BASED VIRTUAL PRIVATE NETWORKS
     ssh contains support for Virtual Private Network (VPN) tunnelling using
     the tun(4) network pseudo-device, allowing two networks to be joined
     securely.  The sshd_config(5) configuration option PermitTunnel controls
     whether the server supports this, and at what level (layer 2 or 3 traf-
     fic).

     The following example would connect client network 10.0.50.0/24 with
     remote network 10.0.99.0/24, provided that the SSH server running on the
     gateway to the remote network, at 192.168.1.15, allows it:

       # ssh -f -w 0:1 192.168.1.15 true
       # ifconfig tun0 10.0.50.1 10.0.99.1 netmask 255.255.255.252
Šlo by tedy na modem přidat routu pro dané IP použíté z tun device směřující na stroj kam se dělá SSH a pak na klientovi odkud se navazuje SSH přidat routu pro 192.168.9.0/24 směrem do tun device. Je to asi takové nejmenší zlo.
Nebo na počítači kam se dělá SSH tunel nainstalovat proxy server a tento si nastavit do browseru na klientovi a pak se půjde dostat normálně na 192.168.9.1.
Varianta s SSH tun device má tu výhodu, že se pak dá dostat i na ostatní zařízení v 192.168.9.0/24 síti, neboť to bude všechno routované a dosažitelné obousměrně.
Řešením by taky bylo si na stroji s veřejkou spustit třeba OpenVPN server a klientem se připojit, což ve výsledku je to samé jako ten SSH tun interface. Tam asi záleží jak často se to bude používat, jestli je opravdu zapotřebí mít trvale spuštěné OpenVPN a tak.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz