Nasazení softwaru, který nyní používá ve svých autech pro čínský trh, zvažuje automobilový koncern Volkswagen také v Evropě, kde by se mohl používat v budoucích vozech značek Volkswagen, Škoda a Cupra. Základem pro budoucí evropské modely by se mohla stát takzvaná China Electronic Architecture, elektronická architektura vyvinutá pro čínské modely ve spolupráci s tamní automobilkou Xpeng.
Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál [LinkedIn].
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
provozuju VPS u Wedosu, OS je Fedora. Původně tam byla verze 19, následné upgrady pomocí fedup na verze 20, 21 i 22 proběhly bez problémů.
Upgrade z 22 na 23 jsem dělal pomocí dnf system-upgrade, jak je doporučeno v dokumentaci.
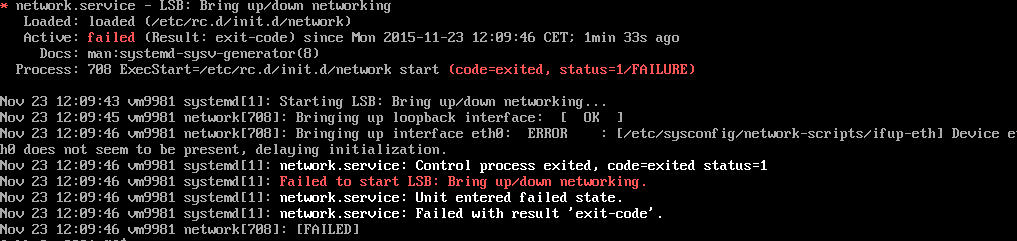
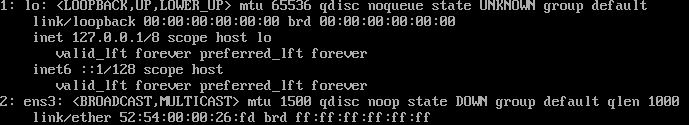
Poté jsem zjistil, že se nemůžu připojit přes SSH. Připojil jsem se tedy přes VNC (klient ssvnc) a zjistil jsem, že vůbec nejde síť.
V příloze je výpis příkazů ip addr show a systemctl -l status network.service. (Omlouvám se, že to jsou screenshoty, ale za boha jsem nepřišel na to, jak přes VNC kopírovat text z konzole.)
Vypadá to, že systém nemůže najít zařízení eth0, ale netuším, proč tomu tak je.
Podle zákaznické administrace Wedosu síť běží. (Tamtéž to ukazuje, že na VPS je stále Fedora 19 i když tam už je 23. Nijak jsem neřešil, jestli Wedos VPS upgrady OS pomocí nástrojů v OS podporuje, ale u fedup problémy nebyly.)
Díky moc za pomoc.
Řešení dotazu:
 23.11.2015 16:41
MMMMMMMMM | skóre: 44
| blog: unstable
| Valašsko :-)
(Omlouvám se za citovou zabarvenost způsobenou velkým množstvím objektivně zbytečného stresu v pozdní hodině.)
Díky všem (opravdu, bez ironie) a následující řádky prosím neberte jako kritiku, jen takovou sociologickou poznámku
Fascinuje mě, jak všichni pod tlakem anti-systemd ideologie navrhují řešení spočívající v zachování starého dobrého eth0 a nikoho nenapadlo, že by člověk prostě mohl chtít systém nastavit tak, aby používal nový ("předvídatelný") název rozhraní, což bylo to, co jsem chtěl já.
Nejen tady, ale i když jsem se pokoušel řešení vygooglit, nepovedlo se mi zformulovat dotaz tak, aby se dopředu pořád necpal i zde postovaný link na stackexchange, hemžící se radami k vrtání v konfiguraci GRUBu atd. Dokonce ten popis problematiky na freedesktop.org je psán stylem "počkat, proč přesně je to potřeba? a co mám dělat když to nechci?".
Nu, zjistit jak se zbavit všeho toho balastu ze starých časů se mi nepodařilo a rval jsem si nad tím vlasy dvě hodiny. Zatím tedy workaround - v /etc/sysconfig/network-scripts/ifcfg-eth0 jsem změnil DEVICE=eth0 na DEVICE=ens3, síť nyní funguje a těším se, až se to zase rozbije. Nejradši bych se zbavil celého sysconfig, ale nevím jak protože o tom se nemluví, tak co už.
 24.11.2015 15:50
michich | skóre: 51
| blog: ohrivane_parky
Nejradši bych se zbavil celého sysconfig, ale nevím jakPřestaň používat network.service. K nastavení sítě můžeš použít systemd-networkd (man systemd.network) nebo NetworkManager (man nmcli-examples).
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz