Nejnovější X.Org X server 21.1.25 a Xwayland 24.1.14 řeší 12 bezpečnostních chyb.
Google Chrome 155 byl prohlášen za stabilní. Přináší podporu JPEG XL (.jxl). Opraveno bylo 247 bezpečnostních chyb.
Konference OpenAlt 2026 hledá přednášející. Přihlásit přednášky lze do neděle 11. října. Konference proběhne o víkendu 7. a 8. listopadu na půdě Fakulty informačních technologií VUT v Brně. Témata konference jsou: Otevřený a svobodný software, IoT a Hnutí tvůrců, Vzdělávání, Bezpečnost a soukromí, Otevřená společnost, komunity a data, OpenMobility a další.
Byla vydána nová verze 10.6 sady aplikací pro SSH komunikaci OpenSSH. Přináší řadu důležitých bezpečnostních oprav, vylepšení funkcí a oprav chyb. Povoluje hybridní postkvantový podpisový algoritmus ssh-mldsa44-ed25519.
Americká společnost Reflection AI světu představila Beam, open-weight model s 501 miliardami parametrů (z toho 23 miliard aktivních), určený především pro programování a práci autonomních agentů. Podle autorů jejich model nabízí výkon srovnatelný s většími modely při výrazně nižších nárocích na výpočetní výkon. Beam nyní ještě prochází závěrečným testováním, na stránkách Reflection AI se však lze zaregistrovat a získat předběžný přístup. Váhy modelu, dokumentace a nástroje pro vývojáře mají být zveřejněny v průběhu tohoto měsíce.
OpenCourant je komunitní fork OpenRadioss, tj. open source softwaru pro simulace havárií, nárazů a vysoce nelineárních dynamických dějů metodou konečných prvků. Společnost Siemens v loňském roce dokončila akvizici společnosti Altair Engineering, jež před čtyřmi lety uvolnila open source verzi OpenRadioss svého proprietárního softwaru Radioss. Minulý týden Siemens OpenRadioss pohřbil. Integroval jej do svého softwaru Simcenter, webovou stránku OpenRadioss přesměroval na Simcenter a repozitář OpenRadioss na GitHubu odstranil.
Pořadatelé devátého ročníku komunitního setkání správců nejen českých a slovenských sítí – CSNOG 2027, které se uskuteční 20. a 21. ledna, vyhlásili Call for Abstracts. Náměty na vystoupení mohou zájemci přihlašovat do 31. října na webu akce a vybírat mohou ze tří sekcí – správa sítí, legislativa a regulace a akademické projekty. Zveřejněny byly také Call of Partners určené sponzorům a partnerům setkání, kteří by například chtěli mít na
… více »Strata je open-source inferenční engine, který umožňuje lokálně provozovat rozsáhlý čínský model Qwen3.8-Flash-Next, který by jinak nejspíše vyžadoval serverovou infrastrukturu, na běžném herním počítači s alespoň 12 GB VRAM, 32 GB RAM a dostatkem místa na SSD. Nároky na paměť a rychlost generování se liší s použitou variantou modelu Qwen. Zdrojový kód je dostupný na GitHubu, pod licencí MIT.
Americký prezident Donald Trump oznámil vznik federální Jednotky pro superinteligenci (Super Intelligence Force), která má koordinovat postup vlády, technologických firem, náboženských organizací a dalších institucí v oblasti rychle se rozvíjející umělé inteligence (Trumpem oficiálně nazývanou superinteligencí). SIF, podřízená přímo Trumpovi, má pomoci Spojeným státům udržet v oblasti SI technologický náskok nad světem a
… více »Klient je e-mailový klient pro GNOME s nativní podporou Proton Mailu, PGP a spamfiltrem řízeným AI. Napsaný je v Go s GTK4 a libadwaita. Připojuje se přímo k Proton Mailu (bez Proton Bridge), ke Gmailu, k Seznam.cz a k libovolné schránce IMAP/SMTP. Každou novou zprávu nejdřív posoudí spamfiltr a teprve potom ji ukáže a ohlásí. Rozhraní je česky a anglicky.
ip route add 192.168.1.0/24 via 192.168.2.6
RTNETLINK answers: Network is unreachable
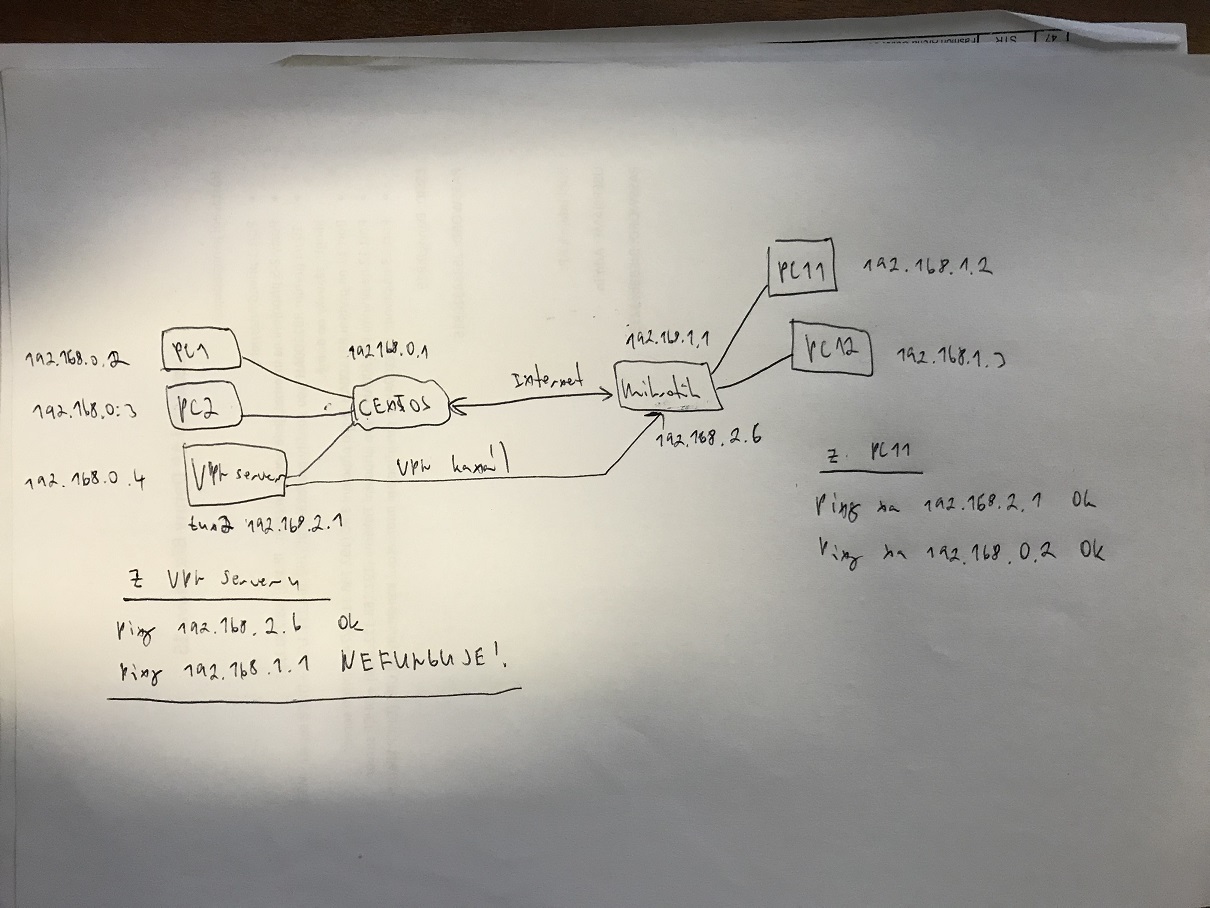
PC1 192.168.0.2/24 - >       | 192.168.0.1   |
PC2 192.168.0.3/24 - >       | Router CENTOS | -> internet -> mikrotik -PC11 192.168.1.2/24
VPN SERVER 192.168.0.4/24 -> |               |                         -PC12 192.168.1.3/24
a IP na VPN rozhrani 192.168.2.1

Mikrotik IP 192.168.1.1 a IP VPN rozhrani mikrotiku 192.168.2.6
Ze sítě za mikrotikem vidím síť za CENTOS tj. ping z PC11 na PC1 funguje, ale obráceně nikoliv. Nevím jak říci VPN SERVERU, že pokud na něm někdo hledá rozsah sítě 192.168.1.0/24, aby ho odroutoval na mikrotika, který má IP od VPN serveru 192.168.2.6 Tedy chci VPN serveru říci toto:
ip route add 192.168.1.0/24 via 192.168.2.6
openvpn --mktun --dev ${IFACE} ) s ip adresou a nastavit mu tu tvoji kýženou routu. A pak to rozhraní použiješ pro vytvoření toho tunelu.
 23.10.2018 01:46
Jendа | skóre: 78
| blog: Jenda
| JO70FB
23.10.2018 01:49
Jendа | skóre: 78
| blog: Jenda
| JO70FB
# ip route add 192.168.2.6 dev eth0 scope link
# ip route add 192.168.1.0/24 via 192.168.2.6
Ale podle mě spíš chceš "ip route add 192.168.1.0/24 via 192.168.0.ten_tvůj_server".
route 192.168.1.0 255.255.255.0 192.168.2.6
netstat -rn. at je jasné co je nastavené
default via 192.168.0.1 dev ens3
192.168.2.0/24 via 192.168.2.2 dev tun2
192.168.2.2 dev tun2 proto kernel scope link src 192.168.2.1
route 192.168.1.0 255.255.255.0 192.168.2.6
route 192.168.1.0 255.255.255.0
192.168.1.0/24 via 192.168.2.2 dev tun2
--route network/IP [netmask] [gateway] [metric]
    Add route to routing table after connection is established. Multiple
    routes can be specified. Routes will be automatically torn down
    in reverse order prior to TUN/TAP device close.

    This option is intended as a convenience proxy for the route(8) shell
    command, while at the same time providing portable semantics across
    OpenVPN's platform space.

    netmask default -- 255.255.255.255

    gateway default -- taken from --route-gateway or the second parameter
                       to --ifconfig when --dev tun is specified.

    metric default -- taken from --route-metric otherwise 0.

    The default can be specified by leaving an option blank or setting
    it to "default".
Mimochodem, pracuješ s těmi ip adresami dost kreativně, takže jsem se nějak opět ztratil v tom, co je co. 192.168.2.2, 192.168.2.6, 192.168.226.6???? Neztratil ses v tom také? Není ta chyba právě v tomhle?
mikrotik:
 #      DST-ADDRESS        PREF-SRC        GATEWAY            DISTANCE
 0 A S  0.0.0.0/0                             x.x.x.1            1
 1 ADC  x.x.x.x/24            x.x.x.x  ether1                    0
 2 ADC  192.168.1.0/24    192.168.1.1    bridge1                   0
 3 ADS  192.168.0.0/24                   192.168.2.5             1
 4 ADS  192.168.2.0/24                   192.168.2.5             1
 5 ADC  192.168.2.5/32   192.168.2.6   myvpn                     0
VPN server
 ip route show
default via 192.168.0.1 dev ens3
192.168.0.0/24 dev ens3 proto kernel scope link src 192.168.0.4
192.168.2.0/24 via 192.168.226.2 dev tun2
192.168.2.2 dev tun2 proto kernel scope link src 192.168.226.1
 23.10.2018 19:47
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Aby se routa přidala, tak v době přidání musí x.x.2.6 být v lokálním dosahu, jak už se tu psalo (tzn. lokální VPN adresa by měla být např. s maskou/24 jestli to jde)
    {LAN 192.168.0.0/24}
             |
             |
        192.168.0.1
     Router & VPN server ---------.
        192.168.2.6               :
             |                    :
             |                    :
    {VPN 192.168.2.0/24}      {Internet}
             |                    :
             |                    :
        192.168.2.10              :
     Router & VPN klient ---------'
        192.168.1.1
             |
             |
    {LAN 192.168.0.0/24}
Tak potřebuješ si nastavit jen prosté routy, aby počítače na jedné síti věděly, kde je druhá síť a kudy do ní. Tedy routeru na síti 192.168.1.0/24 nastavíš, že síť 192.168.0.0/24 je někde směrem skrz gateway 192.168.2.6:
ip route add 192.168.0.0/24 via 192.168.2.6A na protějším routeru nastavíš opačně:
ip route add 192.168.1.0/24 via 192.168.2.10Pokud routery nejsou defaultní gateway ve svojí síti, tak ty routy nastav i na té defaultní gw (dojde k ICMP přesměrování a "druhý" paket už půjde napřímo) nebo na všech počítačích v síti (pomocí DHCP). Síť si nakresli a bude ti jasné, co je kde potřeba vědět.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 24.10.2018 20:13