Organizátoři komunitního setkání nejen českých a slovenských správců sítí CSNOG 2027, které se uskuteční 20. a 21. ledna na půdě zlínské univerzity Tomáše Bati, oznámili prodloužení termínu pro zasílání abstraktů do programu akce. Zájemci se mohou hlásit prostřednictvím webu setkání do úterý 10. listopadu. Programová komise uvítá příspěvky věnované nejen správě sítí, ale také legislativě a regulaci nebo síťařským aktivitám studentů a pedagogů.
Bylo spuštěno předobjednávání zařízení Flipper One s Linuxem. Za 20 dolarů si lze koupit kupón a zajistit si tím speciální cenu 379 dolarů po spuštění kampaně na Kickstarteru.
Tor Browser, tj. fork webového prohlížeče Mozilla Firefox s integrovaným klientem sítě Tor přednastavený tak, aby přes tuto síť bezpečně komunikoval, byl vydán ve verzi 16.0. Postaven je na Firefoxu ESR 153. Vydána byla také nová verze 7.16 živé linuxové distribuce Tails (The Amnesic Incognito Live System), jež klade důraz na ochranu soukromí uživatelů a anonymitu. S Tor Browserem 16.0.
FreeTube, desktopový klient pro YouTube využívající lokální API, byl vydán ve verzi 0.26.0. Toto velké opravné vydání mj. vrací částečnou podporu živých přenosů nebo přepracovává zobrazování titulků a obecně nastavení videa v přehrávači – FreeTube umožňuje např. přehrávat video s větším zrychlením.
Další vlna kyberútoků zasáhla chladicí zařízení supermarketů v sedmi evropských zemích, Belgii, Lucembursku, Švédsku, Nizozemsku, Irsku, Estonsku a Finsku. Mrazáky se v některých prodejnách opět 'proměnily v trouby' a zahřály až na 50°C, což pochopitelně vedlo ke znehodnocení uskladněných potravin. Útoky navazují na podobný incident ve Francii z první poloviny října letošního roku, pachatel stále není znám.
Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Řešení dotazu:
 nechtel jsem pouzivat dvakrat slovo antena (na okne a na routeru) pletlo by se to.
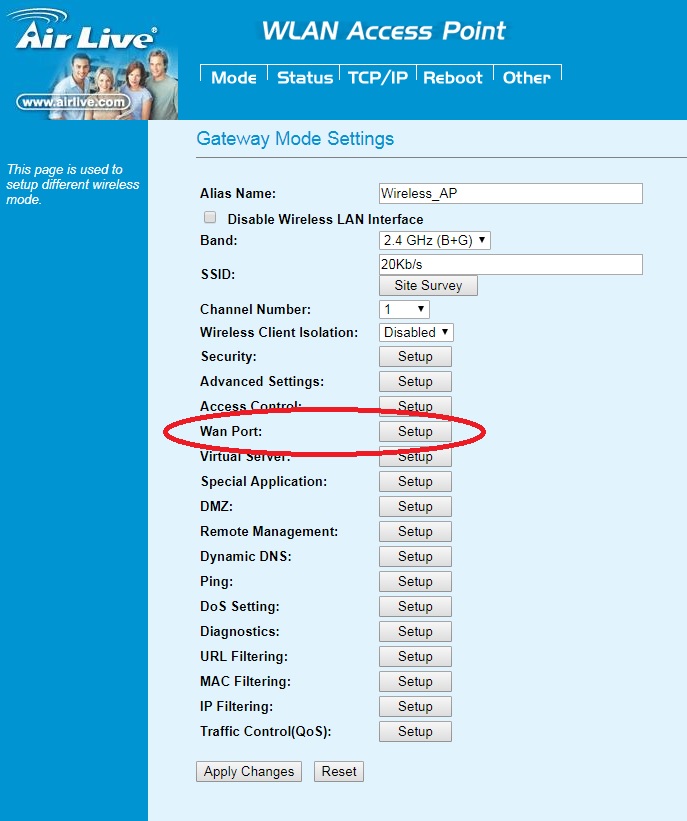
Ok, takze se zamerim na volbu gateway a tam uz to metodou pokus omyl zprovoznim diky
Jen pro objasneni, nechtel jsem dat 900 za router od poskytovatele.. verim ze to vyresim zdarma ci podstatne levneji.. a toto ap doma mam, tak poslouzi.. koneckoncu i notebook muze fungovat jako router, kdyz se na nem pusti hotspot.. me osobne by to takto vyhovovalo, ale pritelkyne zakazala kabal do notebooku, tak resim ap :D
 11.3.2019 22:17
Pavel 'TIGER' Růžička | skóre: 54
 11.3.2019 19:31
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Jen pro objasneni, nechtel jsem dat 900 za router od poskytovateleTo nedávej i kdyby se tohle vyřešit nepodařilo -- mnohem lepší je koupit si vlastní zařízení s podporou OpenWRT.
11.3.2019 19:30
Jendа | skóre: 78
| blog: Jenda
| JO70FB
vyzkousim to az budu u pritelkyne, ale sance jsou velmi slusne, rekl bych
11.3.2019 22:26
Pavel 'TIGER' Růžička | skóre: 54
Nahraj firmware WRT
http://www.cipis.net/ovislink/5460AP/FW/WRT311/154/1.bin
http://www.cipis.net/ovislink/5460AP/FW/WRT311/154/2.bin
http://www.cipis.net/ovislink/5460AP/FW/WRT311/154/3.bin
http://www.cipis.net/ovislink/5460AP/FW/WRT311/config-1.5.x.dat
A) provest FACTORY DEFAULT (pres WWW rozhrani)
B) pres puvodni WWW rozhrani nahrat konfiguraci ze souboru CONFIG-1.5.X.DAT (ke stazeni tam kde WRT-311 BIN soubory)
C) dostat Ovise do "nouzaku" a nahrat novy FW postupem:
1. nastavete si na sítové kartě počítače IP adresu 192.168.1.5
2. spojte ethernet kabelem počítač a AP port LAN1 (AP zatím nezapínejte k napajení).
3. stiskněte a držte tlačítko RESET na AP a pak připojte AP k napájení.
4. po cca 10 vteřinách můžete tlačítko RESET uvolnit.
5. pote nahrat postupne vsechny 3 BIN soubory:
tftp -i -v 192.168.1.6 PUT 1.bin
tftp -i -v 192.168.1.6 PUT 2.bin
tftp -i -v 192.168.1.6 PUT 3.bin
Nezkoušel sem ale potom poslední verze tou přeflashnout (na tu uvedenou to funguje). na tu poslední sem netestoval.
http://aspa.cz/doc/d/o/c/wrt_314_1.7.2.cz.zip
Pak se ten router už chová jako router
Straight Core https://docplayer.cz/6818041-Straight-core-multifunkcni-pristupovy-bod-wrt-311-314-315-uzivatelsky-manual-ieee-802-11b-g-54mbps.html
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 11.3.2019 19:03
 11.3.2019 23:08