Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
 (mint 18,3 a 19,1 64x)
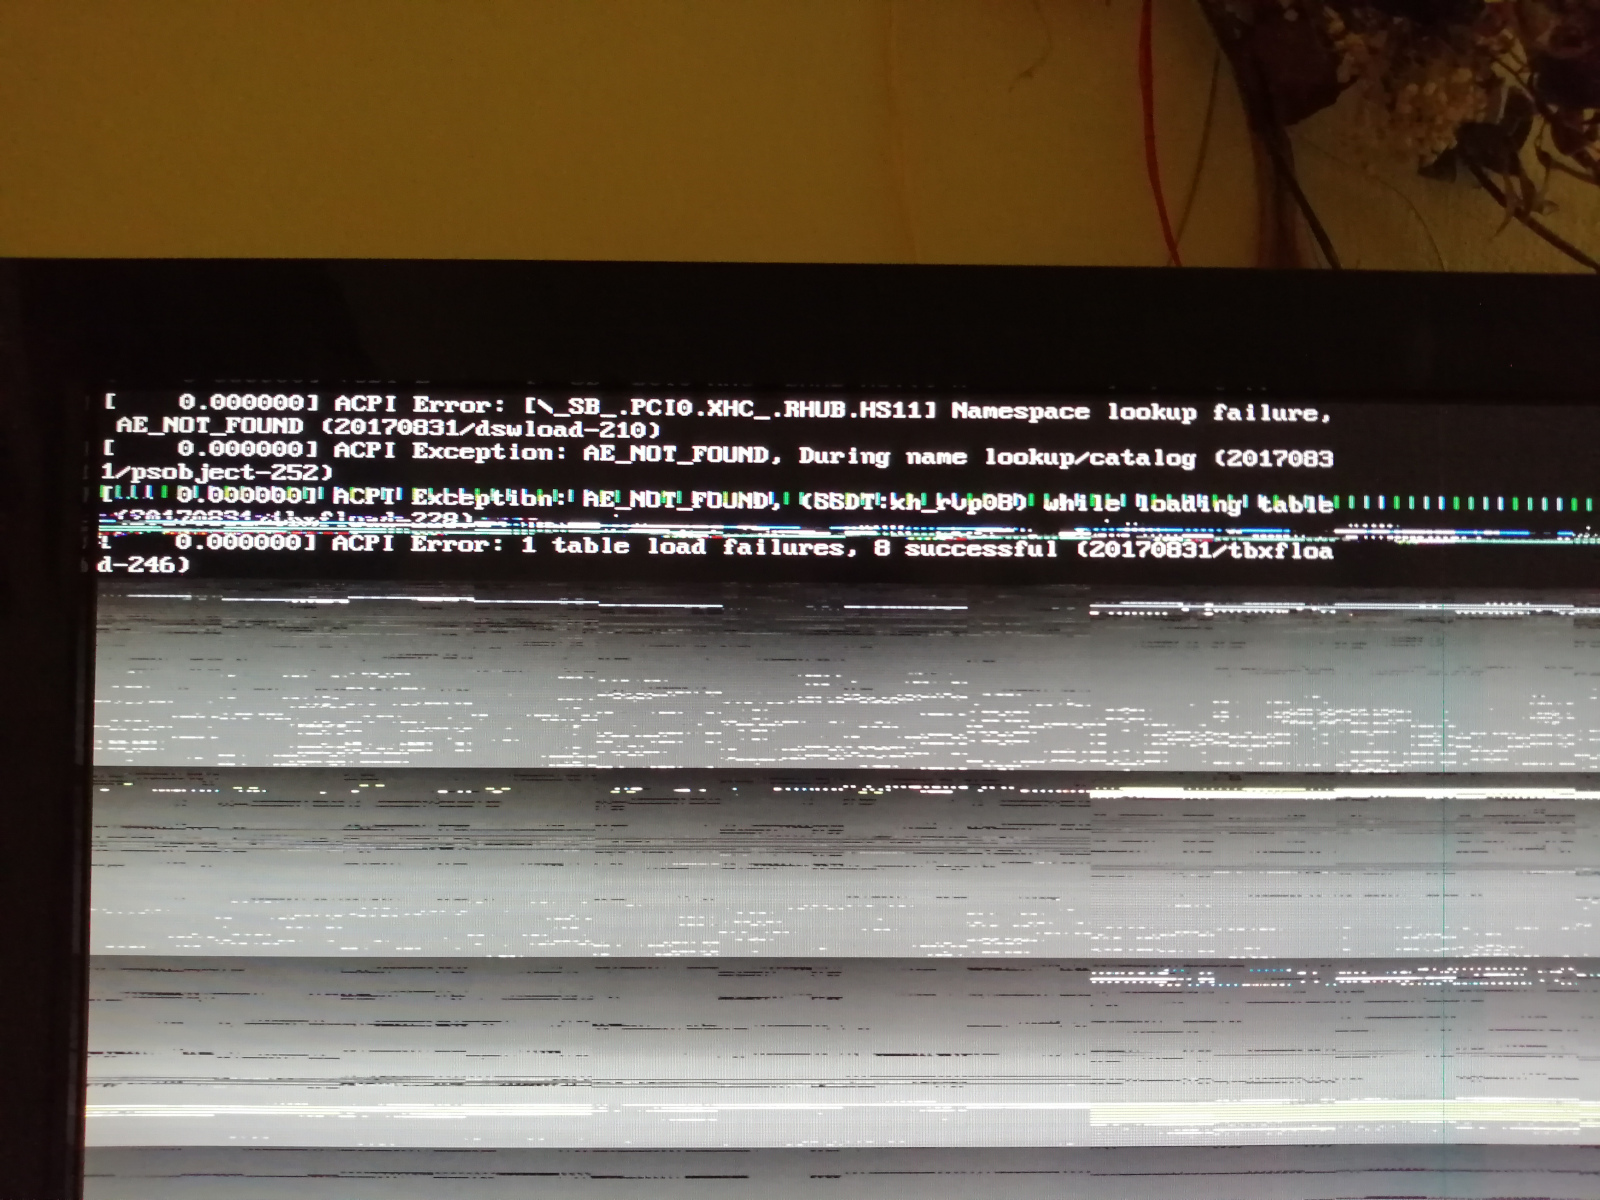
Nevim co to je tak prikladam fotky a snad mi nekdo pomuze.
Co jsem si vsiml tak nekdy to nabehne ale obraz je strasne rozmazany jako by jste dali pesti do monitoru ale na ruzne mackani klaves to reaguje tak to vypada na grafiku...asi....
Nemohu prepnout na integrovanou grafiku v desce,prepnout jde ale nereaguje.
prikladam fotky tak snad mi nekdo pomuze.
 8.6.2019 00:00
Jendа | skóre: 78
| blog: Jenda
| JO70FB
12.6.2019 13:23
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Pre začiatok po prvé kúpil si si notebook od Asusu.B150M kterou má tazatel nevypadá moc jako notebook, a pokud to byla narážka na mě, tak děkuji za optání, ale osobně jsem s notebooky Asus dlouhodobě spokojen a Linux mi na nich funguje.
za Druhé Ak chceš použiť iný os ako windows 10 tak musíš v UFEI biose povoliť legacy mod = vypnúť secure boot od mikrošrotuTak za prvé vypnutí secure boot a legacy boot je něco jiného (první je o ověřování digitálního podpisu bootloaderu, druhé o tom, zda se bude bootovat tak, že se nahraje z disku protected-mode binárka a je jí k dispozici UEFI API, nebo se nahraje první sektor a tomu jsou k dispozici volání původního BIOSu), a za druhé tazatel nemá problém se zavedením jádra a v uvedené nastavení na ACPI mít vliv nejspíš nebude a na rozsypané video ještě méně.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz