Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Řešení dotazu:
 12.2.2020 12:44
Josef Kufner | skóre: 70
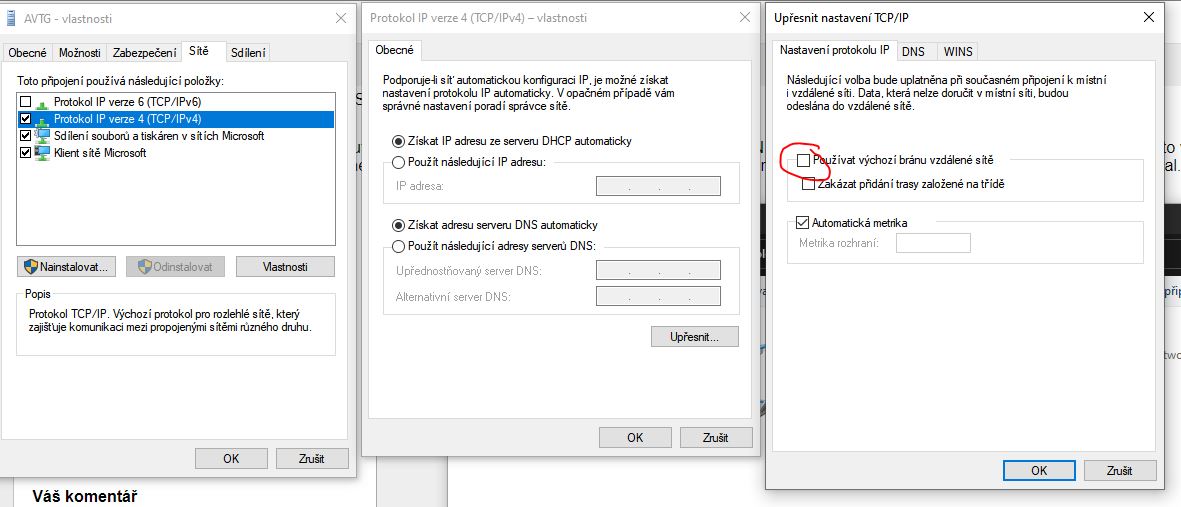
route -p add 10.0.0.55 mask 255.255.255.255 192.168.1.1,
kde
192.168.1.1 je adresa fileserveru na vzdálené straně,
10.0.0.55 je adresa , kterou mi přidělí vzdálený VPN server
Chápu to správně?
ip route add 192.168.1.1/32 via 192.168.1.254, přičemž 192.168.1.254 odhaduji, že je vaše výchozí brána. Na tomhle mikrotiku pak budete muset nastavit, že provoz na 192.168.1.1 nemá hnát do sítě, ve které sedí, ale přes tu VPN (tj. pokud na své straně taky máte stroj s IP 192.168.1.1, tak se s tím mikrotikem nedomluví.) Nejspíš taky budete potřebovat NAT, aby pakety odcházející do té VPN neměly vaší IP adresu 192.168.1.x, ale adresu VPN, jinak vám ten vzdálený server nebude schopný odpovědět.
Jako když se budete hodně snažit, tak ta data nakonec nějak protlačíte, ale osobně bych se tomu, pokud by to jen trochu šlo, pokusil vyhnout. Ať vymyslíte cokoliv, tak vás to s velkou pravděpodobností jednoho krásného dne klepne přes prsty.
ip route add 192.168.1.1/32 via 10.0.0.X - místo IP adresy z VPN na vaší straně je potřeba tam dát IP adresu ve VPN toho stroje, který vidí na cílový server. NAT potřebujete i tak - pakety odcházející do té VPN musí mít jako zdrojovu adresu 10.0.0.55 (zajistí jednoduché pravidlo masquerade v nastavení firewallu)
                           src ip         dst ip
lokalni sit           192.168.1.123  192.168.10.1
vpn                   192.168.11.123 192.168.10.1
vzdalena sit          192.168.11.123 192.168.1.1
 12.2.2020 20:34
Max | skóre: 73
| blog: Max_Devaine
13.2.2020 15:41
Max | skóre: 73
| blog: Max_Devaine
byod-ikev2[1017024]: ESTABLISHED 12 minutes ago, 172.xx.xx.20[vpn-ph.corp.domain.tld]...89.xxx.xxx.64[192.168.1.35]
byod-ikev2[1017024]: Remote EAP identity: user@domain.tld
byod-ikev2[1017024]: IKEv2 SPIs: a20c9c1ec771c123_i 5a627cc60c0aad4b_r*, public key reauthentication in 7 hours
byod-ikev2[1017024]: IKE proposal: AES_CBC_256/HMAC_SHA2_256_128/PRF_HMAC_SHA2_256/MODP_2048
byod-ikev2{1520034}:  INSTALLED, TUNNEL, reqid 878100, ESP in UDP SPIs: cc56a343_i 05c1f8fe_o
byod-ikev2{1520034}:  AES_CBC_256/HMAC_SHA2_256_128, 254 bytes_i (4 pkts, 424s ago), 720 bytes_o (4 pkts, 425s ago), rekeying in 42 minutes
byod-ikev2{1520034}:   10.xxx.xxx.0/16 10.xxx.xxx.0/14 192.168.1.0/24 192.168.83.0/24 === 192.168.83.250/32
Z aktivního spojení je vidět, že klient má ve vnitřní síti adresu "192.168.1.35", z VPN serveru dostal adresu 192.168.83.250/32 a připojuje se na servery, které jsou u nás v síti 192.168.1.0/24.... leftsubnet=192.168.83.0/24,192.168.1.0/24,10.xxx.xxx.0/16,10.xxx.xxx.0/14 ... right=%any rightid=%any rightsourceip=192.168.83.0/24 ...+ mám nastavený SPLIT tunneling, takže k nám uživatel přistupuje na služby, ale na internet přistupuje přímo.
14.2.2020 01:07
Max | skóre: 73
| blog: Max_Devaine

 ... Ja by som bol za to, ze obe riesenia budu dobry workaround, ale finalne riesenie by mal byt routing.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz