Mezinárodní federace hudebního průmyslu (International Federation of the Phonographic Industry) navrhla Evropské komisi zařazení populárního open-source nástroje yt-dlp na evropský seznam 'padělků a pirátství' (EU Counterfeit and Piracy Watch List) pro rok 2027 (plné znění žádosti IFPI). IFPI ve svém podání označuje tento aktivně vyvíjený a o rozličné funkce bohatší fork youtube-dl za 'závažný problém' pro hudební průmysl, v
… více »Byla vydána nová verze 7.4 linuxové distribuce Parrot OS (Wikipedie). Jedná se o linuxovou distribuci založenou na Debianu a zaměřenou na penetrační testování, digitální forenzní analýzu, reverzní inženýrství, hacking, anonymitu nebo kryptografii. Přehled novinek v příspěvku na blogu.
Dnes startuje desátý ročník oblíbené kyberbezpečnostní soutěže The Catch organizované Forenzní laboratoří CESNETu. Letos zavede soutěžící do světa národních výzkumných a vzdělávacích sítí (NREN). Čekají na vás tematické úlohy založené na principu Capture the Flag (CTF), hledání ukrytých flagů i zajímavé ceny. Otestujte své schopnosti a vyrazte na lov flagů.
Byly zpracovány a na YouTube zveřejněny videozáznamy z konference LinuxDays 2026.
Německý startup Aleph Alpha k příležitosti výročí sjednocení Německa zveřejnil open-weight jazykový model Kolibri, vyvíjený s ohledem na unijní pojetí autorského práva, ochranu osobních údajů GDPR a nařízení EU o umělé inteligenci, jehož 'Kodexu správné praxe' je Aleph Alpha signatářem. Výsledkem tohoto přístupu je transparentnější technologie, kterou například budou moci využívat evropské veřejné instituce, ovšem za cenu
… více »Nvidia zveřejnila návrh nové bezpečnostní platformy pro nasazování AI agentů. Jedná se o nasazení AI za použití OpenShell a Sentry, dvou oddělených bezpečnostních vrstev, v nichž může Sentry monitorovat a vyhodnocovat chování AI v OpenShellu tak, že ho v krajním případě až vypne. Mělo by to zabránit dalším únikům AI ze sandboxu.
Přímý přenos (YouTube) z konference LinuxDays 2026, jež probíhá tento víkend v Praze v prostorách FIT ČVUT. Na programu je spousta zajímavých přednášek.
Byla vydána nová verze 0.17.0 programovacího jazyka Zig (Codeberg, Wikipedie). Přispělo 206 vývojářů. Přehled novinek v poznámkách k vydání.
Open-source projekt OpenDLSS-NR je 'bitově přesná reimplementace' neuronové rendrovací sítě DLSS 5 od společnosti NVIDIA, jenže pro grafické API Vulkan (DLSS slouží k vylepšování klasickým způsobem vyrendrovaných snímků pomocí lokálních modelů umělé inteligence, a to v reálném čase). Projekt není nijak spojen se společností NVIDIA, je pouze pro OS Windows a natrénované váhy modelu si uživatelé musí obstarat sami. Zdrojový kód je k dispozici na GitHubu, pod licencí MIT s výjimkou pro komponenty třetích stran.
Společnost Cloudflare představila Clef a Clef-Flash, open-source rozhodovací modely určené pro rychlou a konzistentní klasifikaci vstupů. Na rozdíl od klasických LLM vracejí tyto modely deterministické striktně typované strukturované odpovědi s exaktními pravděpodobnostmi, tedy odpovědi ve stylu přelomového modelu Jev.
… více »Inet <----> VDSL_modem_bridge <----> RB450-MK-PPPoE <----> Switch <----> LAN_192.168.1.0/24Na RB450 som vyuzival 2 ETH porty, jeden nastaveny ako WAN a druhy ako LAN. RB450 musi ist prec, lebo je zastaraly a nestiha. Najprv som uvazoval o novom RB50Gx4 ale potom som si povedal, ze mam doma jeden volny Odroid H2. Ten ma 2x gigabit sietovky. Neviem ci moje uvahy su dobre, ale chcel by som to spravit nejak takto. Vid Obr BTW pfsense uz skusali na proxmoxe . Len som teraz z toho nejaky jelen
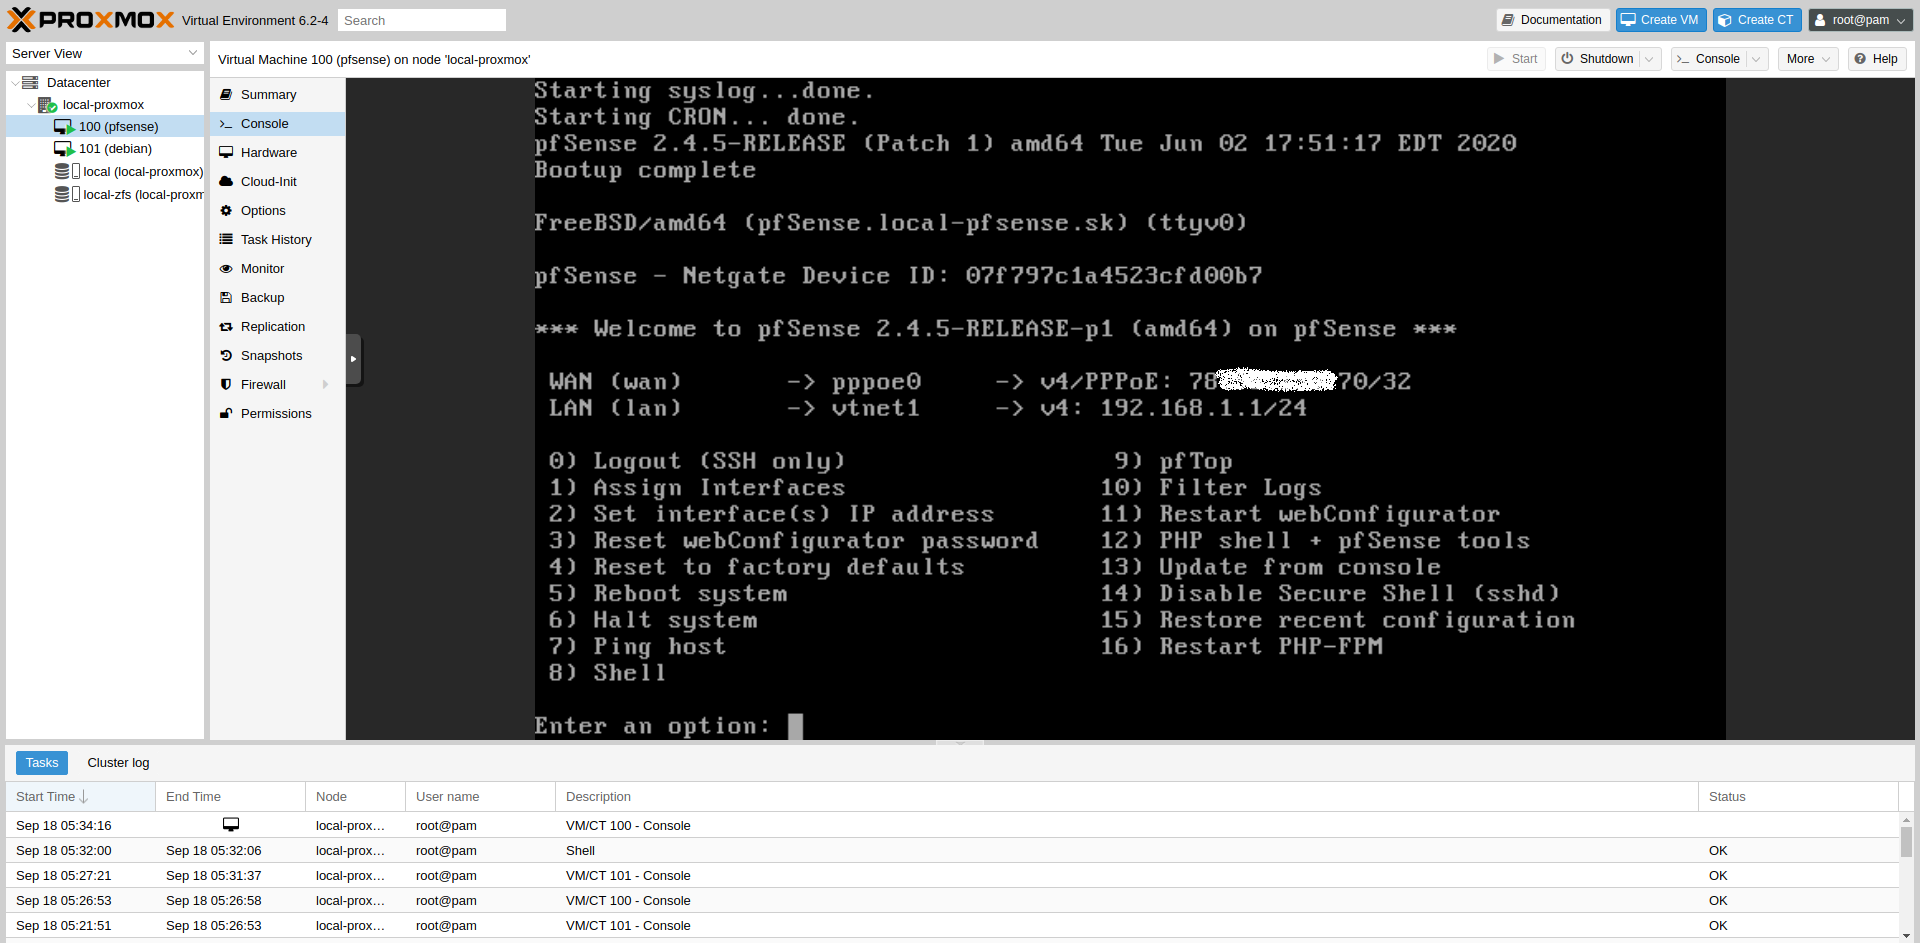
 Zatial mam siet, kde mam stary mikrotik (vid prvy model siete hore). Cize pripojim sa cez jeden ETH port s Odroid doskou do LAN siete 192.168.1.0/24, nainstalujem proxmox a dostanem IP adresu z rozsahu (napr. 192.168.1.10). V proxmoxe vytvorim KVM, kde nainstalujem pfsense (dostane IP adresu napr. 192.168.1.11). Ak sa mi to vsetko podari, tak v pfsense budem mat pripravene 2 ETH porty. Fyzycky siet prepojim do takeho stavu
Inet <----> (Odroid ETH1 (KVM PFSense-ETH1-PPPoE --ETH2) Odroid ETH2) <----> SwitchZ ETH2 uz bude konektivita tiect priamo do switchu z ktoreho budu napojene dalsie fyzicke stroje (PC atd ...). Tym padom v pfsense bude na strane LAN spusteny DHCP server (napr. 192.168.0.0/24) ktory bude rozdavat IP adresy fyzickym strojom. Ak bude v pfsense na WAN rozhrani spravne nastaveny PPPoE a na LAN rozhrani spravne DHCP server, tak stroje budu dostavat IP adresy z rozsahu 192.168.0.0/24. Teraz je otazka, ako sa zo siete 192.168.0.0/24 dostanem na IP adresy do siete (na ktorej bude proxmox a pfsense (+ dalsie KVM a LXC) 192.168.1.0/24 ? Zrejme to budem musiet nejako bridgovat, resp. routovat, ale zatial s tym nemam ziadne skusenosti, viete mi poradit? vdaka
Zatial ale uvazujem ako by to fungovalo
thx
Pripada mi to take divne, ze by vyrtual poskytoval IP adresu fyzickemu stroju na ktorom hostujeProč nevyhradit(nastavit) OH2 serveru a stejně tak pfsense ve VM statické IP adresy v LAN?
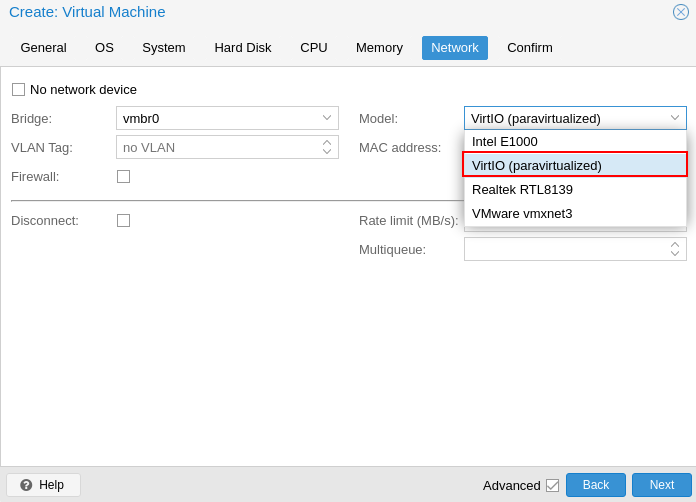
Default Configuration using a Bridge Bridges are like physical network switches implemented in software. All virtual guests can share a single bridge, or you can create multiple bridges to separate network domains. Each host can have up to 4094 bridges. The installation program creates a single bridge named vmbr0, which is connected to the first Ethernet card. Virtual machines behave as if they were directly connected to the physical network. The network, in turn, sees each virtual machine as having its own MAC, even though there is only one network cable connecting all of these VMs to the network.Z dokumentace Proxmox.
 20.9.2020 13:50
Ruža Becelin | skóre: 40
| blog: RuzaBecelinBlog

Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 10.9.2020 13:28
 21.9.2020 17:42