Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
 10.5.2022 10:04
Max | skóre: 73
| blog: Max_Devaine
# Use 'blkid' to print the universally unique identifier for a

# device; this may be used with UUID= as a more robust way to name devices

# that works even if disks are added and removed. See fstab(5).

/dev/mapper/sdb2_crypt /               ext4    errors=continue,nofail 0       1

# /boot was on /dev/sdb1 during installation

UUID=55011f7f-0fa6-4ce9-9a64-9d4e97800139 /boot           ext4    defaults,nofail        0       2

/swapfile                                 none            swap    sw,nofail              0       0
Na sda1 je testovací Lubuntu 20.04, ale systém startuje z sdb
( 20.04 i teď normálně pustím z menu GRUBu běžícího z sdb )
/boot je na samostatném oddílu sdb1,
na sdb2 je šifrovaný oddíl s Lubuntu 18.04, které právě nenajíždí (na šifrovaném sdb2 je adresář boot prázdný)
na sdb3 je šifrovaný VeraCrypt oddíl, ale s tím nemá systém nic společného.
/boot:
-rw-r--r-- 1 root root   217563 bře 18 16:36 config-4.15.0-173-generic

-rw-r--r-- 1 root root   217563 bře 24 17:53 config-4.15.0-175-generic

drwxr-xr-x 5 root root     4096 bře 31 08:37 grub

-rw-r--r-- 1 root root 61339109 bře 23 07:30 initrd.img-4.15.0-173-generic

-rw-r--r-- 1 root root 61337362 bře 30 10:08 initrd.img-4.15.0-175-generic

drwx------ 2 root root    16384 čen  1  2018 lost+found

-rw-r--r-- 1 root root   182704 led 28  2016 memtest86+.bin

-rw-r--r-- 1 root root   184380 led 28  2016 memtest86+.elf

-rw-r--r-- 1 root root   184840 led 28  2016 memtest86+_multiboot.bin

-rw------- 1 root root  4087504 bře 18 16:36 System.map-4.15.0-173-generic

-rw------- 1 root root  4087504 bře 24 17:53 System.map-4.15.0-175-generic

-rw------- 1 root root  8470176 bře 18 16:40 vmlinuz-4.15.0-173-generic

-rw------- 1 root root  8470176 bře 24 18:08 vmlinuz-4.15.0-175-generic
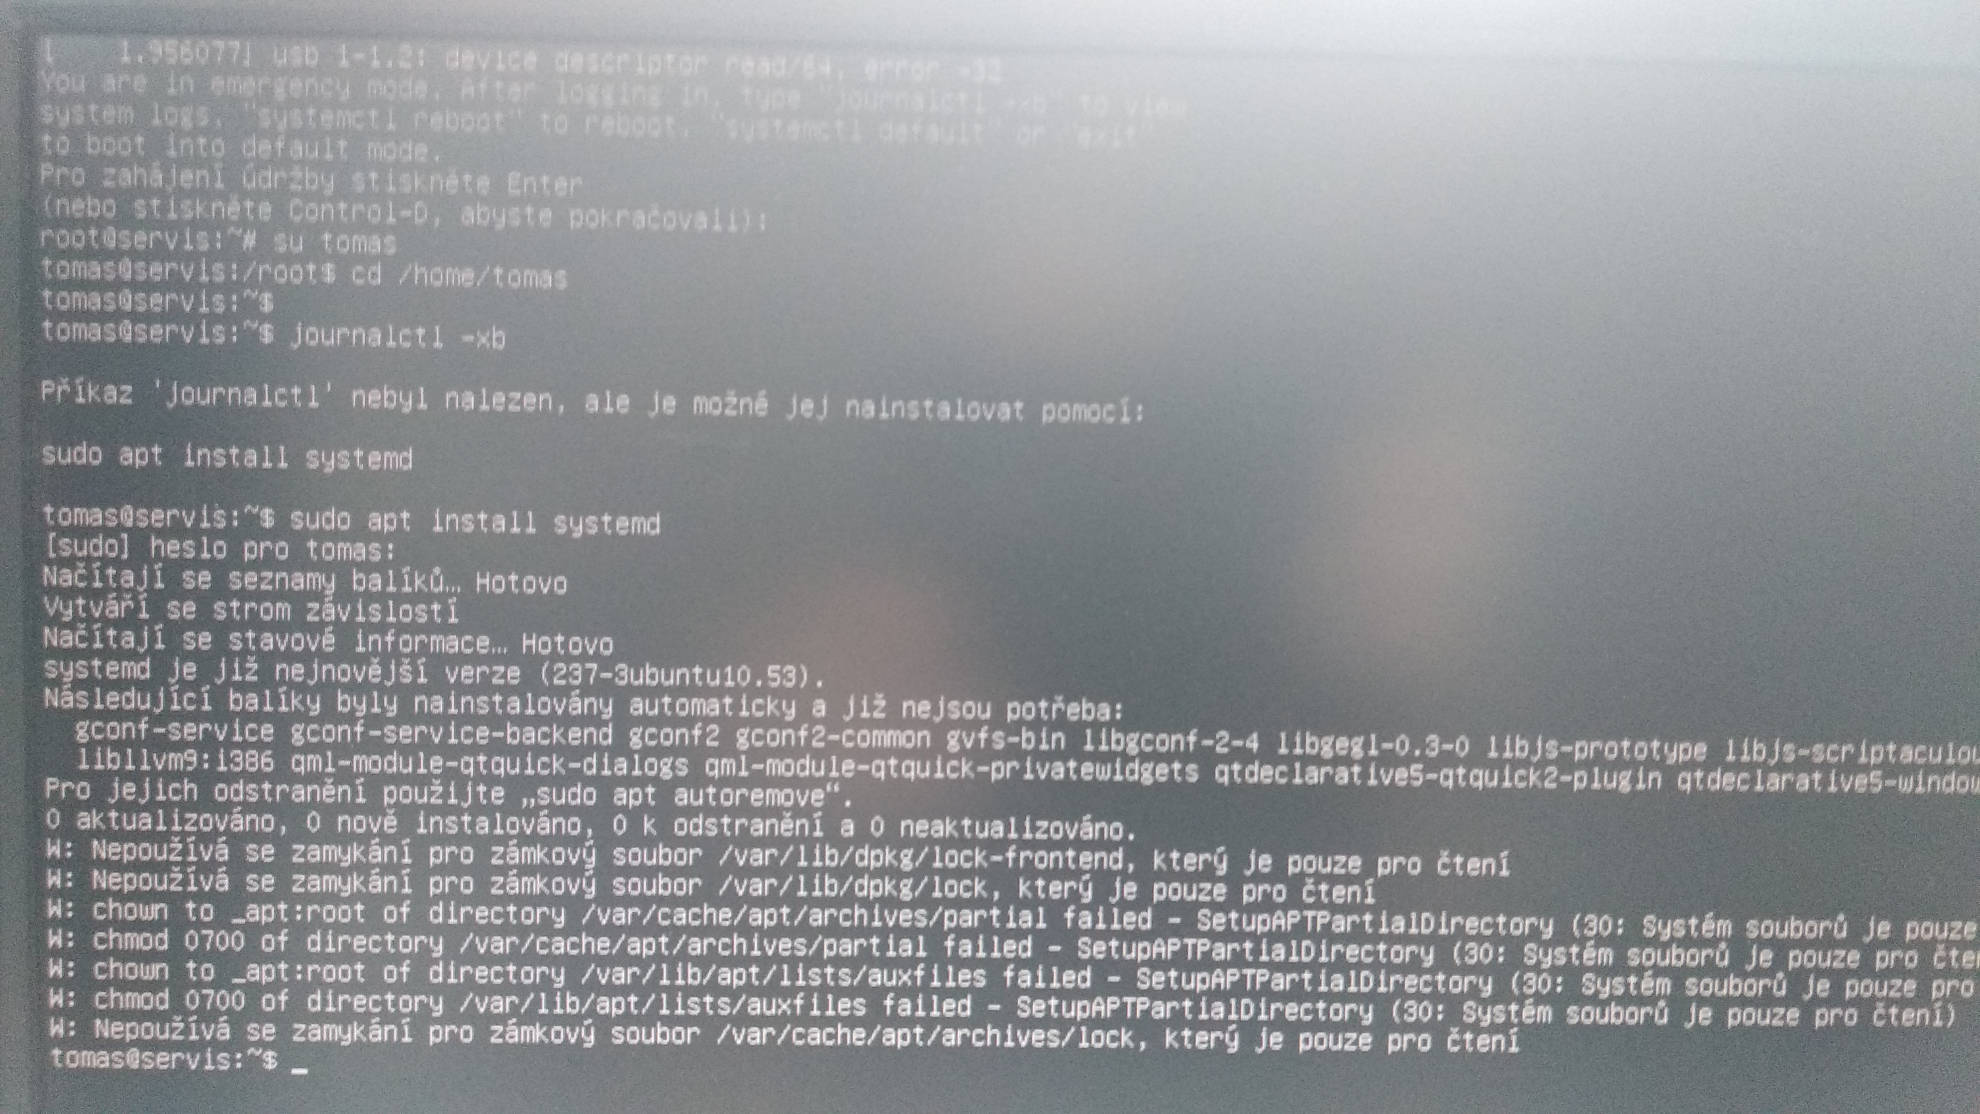
K příkazu mount se již nedostanu, protože nově systém najede jen do servisní konzole tty1 a nereaguje na žádného z uživatelů - po zadání uživatele nevypíše výzvu pro heslo a po chvíli provede restart "getty". Stejné je to i v tty2 atd.
Přitom /etc/passwd na disku je, mohu ho otevřít a uživatele tam vidím. ( po spuštění Lubuntu 20.04 a připojení šifrovaného disku )
Bude to něco s připojením oddílů, protože při startu píše, že se mu nepodařilo připojit mimo spousty ostatního i /boot
Proto jsem to chtěl zkusit, třeba to je nějaká maličkost, kterou nedokážu opravit.
GRUB najede a umožní vybrat systém, který chci spustit, po zadání hesla se připojí šifrovaný oddíl a až pak se objeví ty hlášky s připojováním a spouštěním ostatních věcí.
Ale asi nebudu plýtvat časem svým a ostatních a přeinstaluji to.
10.5.2022 14:02
Max | skóre: 73
| blog: Max_Devaine
# GRUB Environment Block

recordfail=1

###########################################################################################################################

###########################################################################################################################

###########################################################################################################################

###########################################################################################################################

###########################################################################################################################
Ale teď jsem vyčetl, že by měl sloužit jen k uložení nějakých nastavení -třeba defaultní položky pro výběr menu atp.
A to mi přitom funguje, protože se automaticky použije asi čvrtá položka GRUB menu tak jak jsem měl nastaveno doposud.
Ještě zkusím ten chroot, ale musím nastudovat.
Asi to bude nějaký podobný postup jako tady ne?
https://wiki.debian.org/RescueLive
Podľa mňa ti systém prehadzuje poradie diskov. Riešenie je dať oddielom UUID alebo LABEL.
LABEL pridelíš tune2fs -L názov /dev/sdXY alebo UUID tune2fs -U UUID /dev/sdXY. Ak používaš tak odlišne verzie jadier, tak počítaj, že tam bude iné správanie.
10.5.2022 16:08
Max | skóre: 73
| blog: Max_Devaine
Ale UUID nie je definované pre /
10.5.2022 20:34
Max | skóre: 73
| blog: Max_Devaine
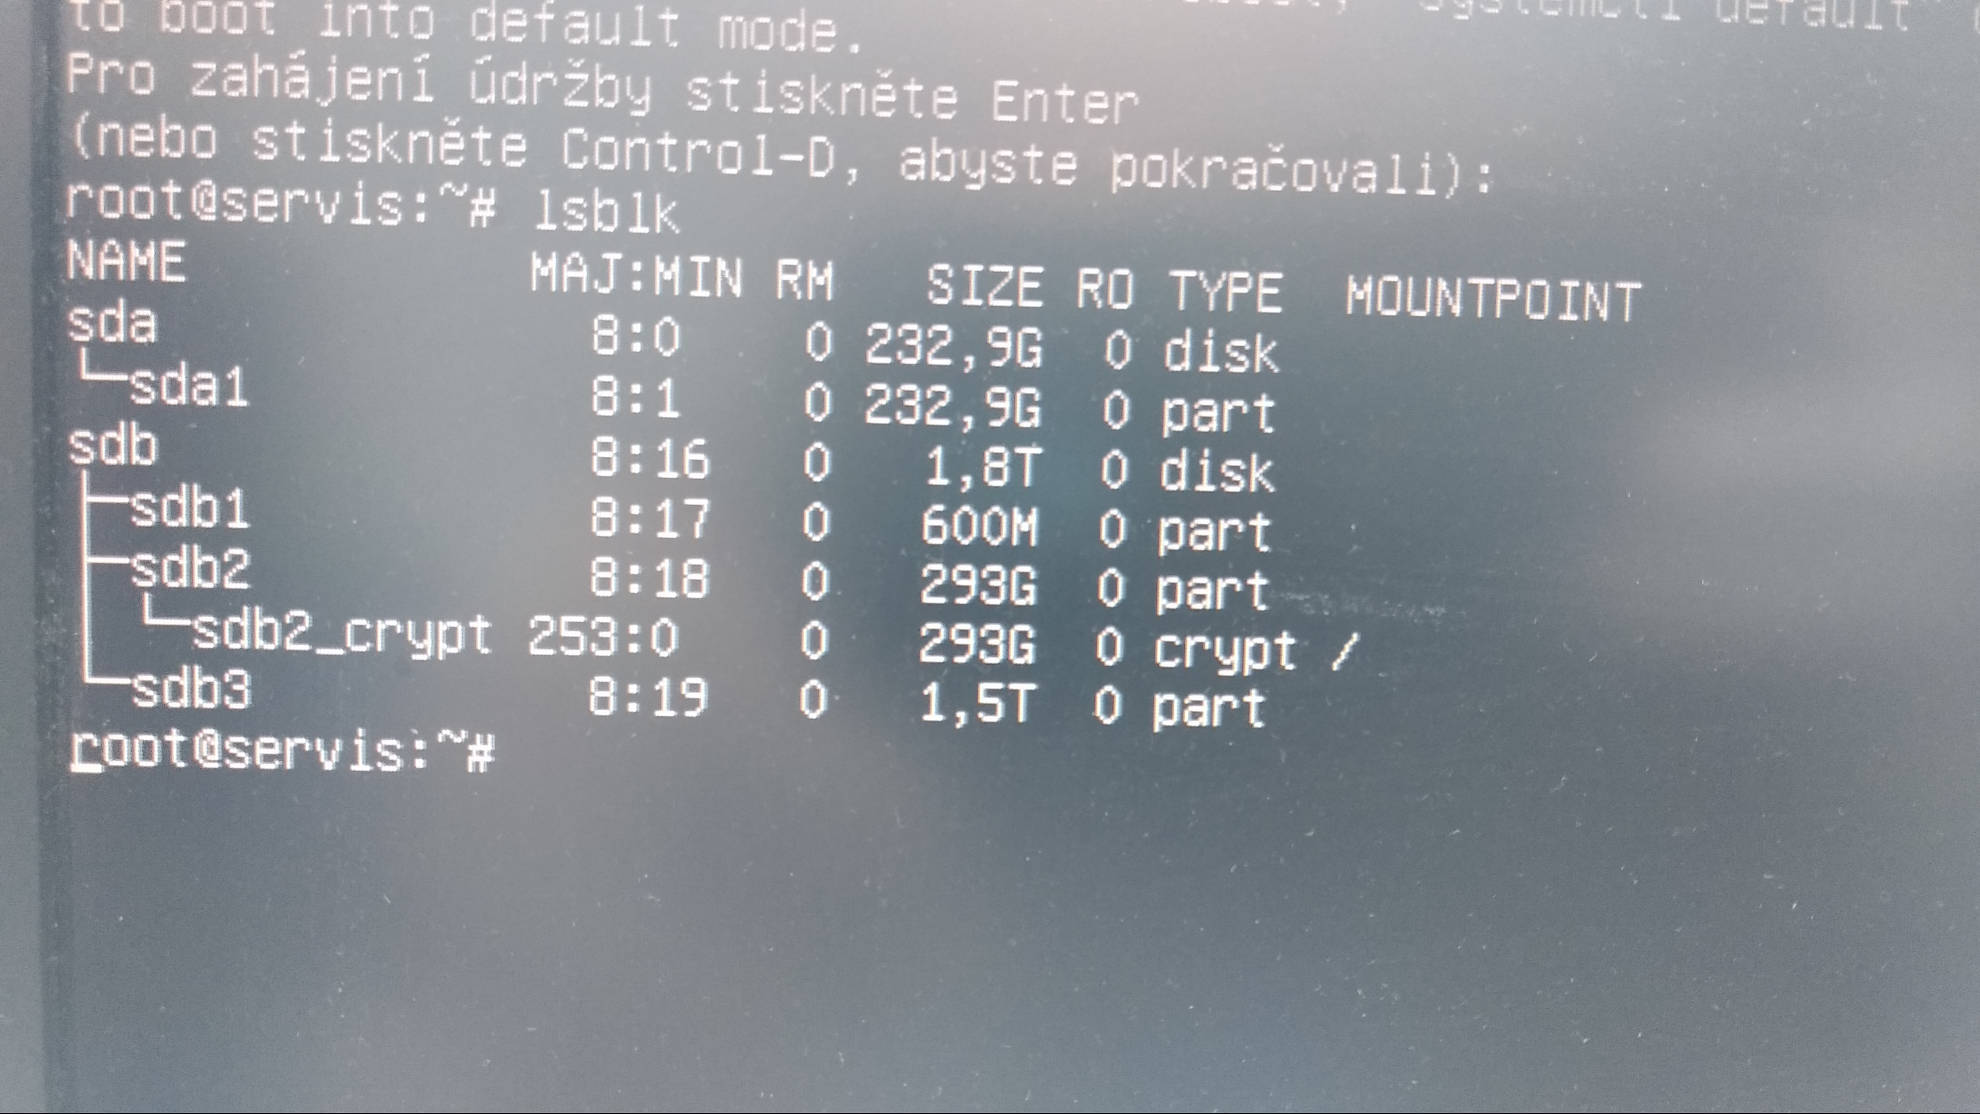
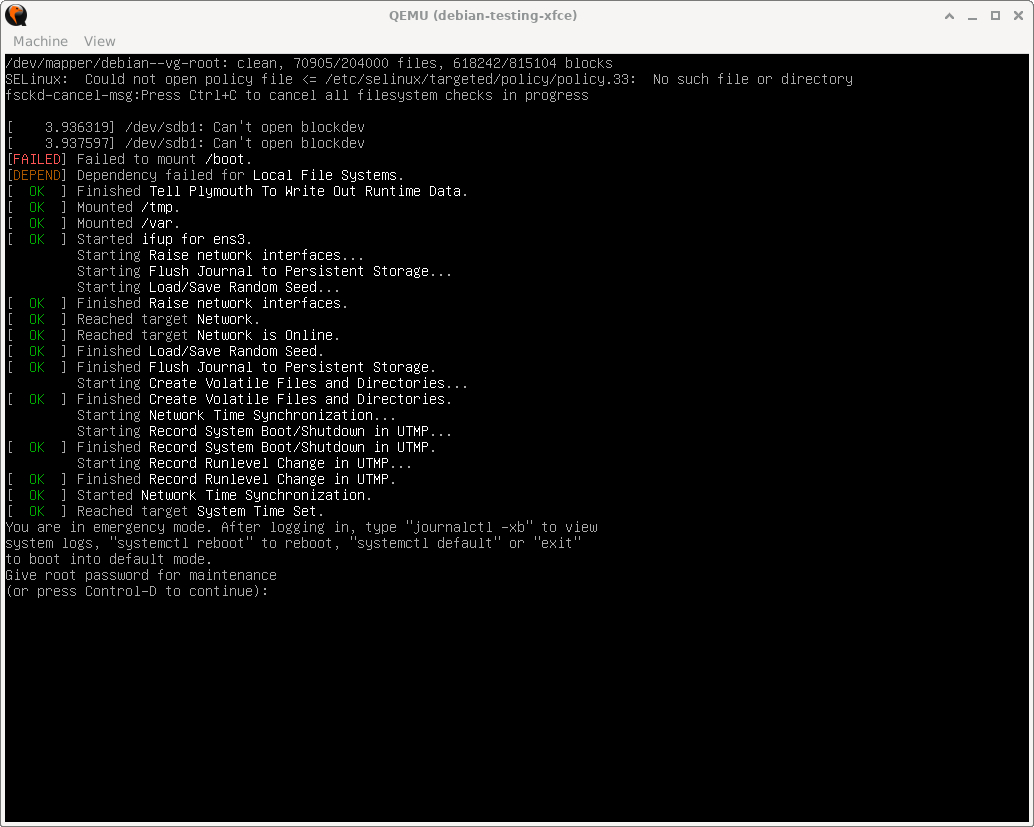
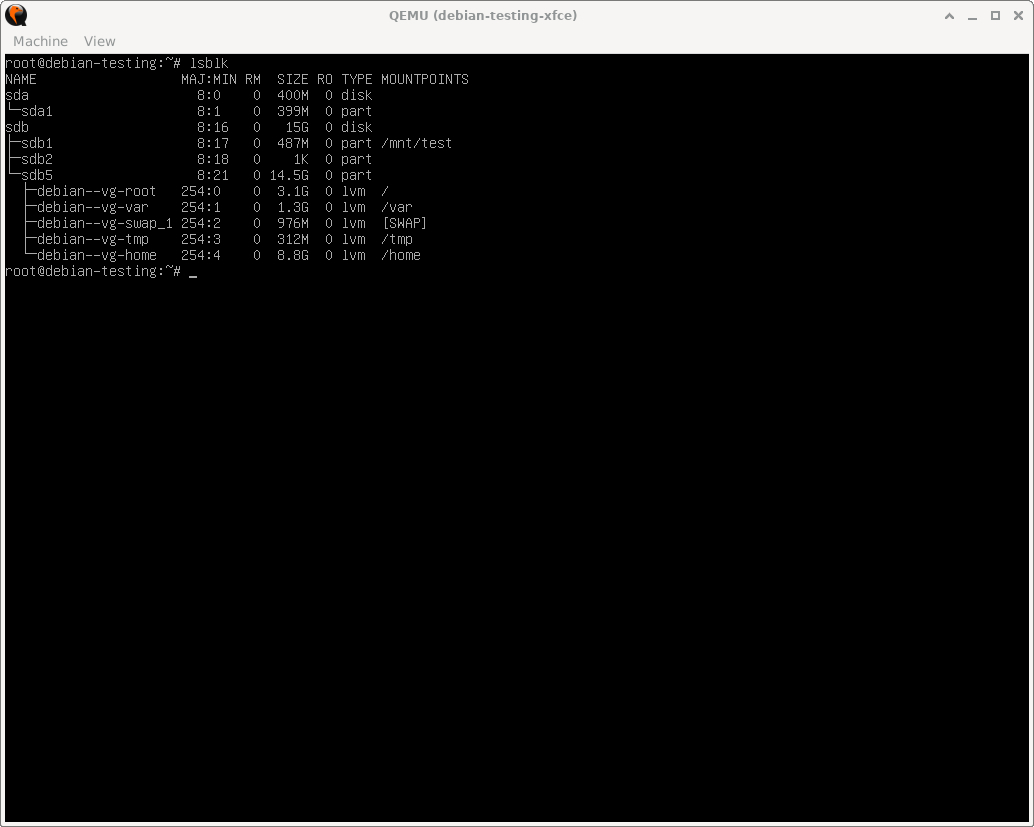
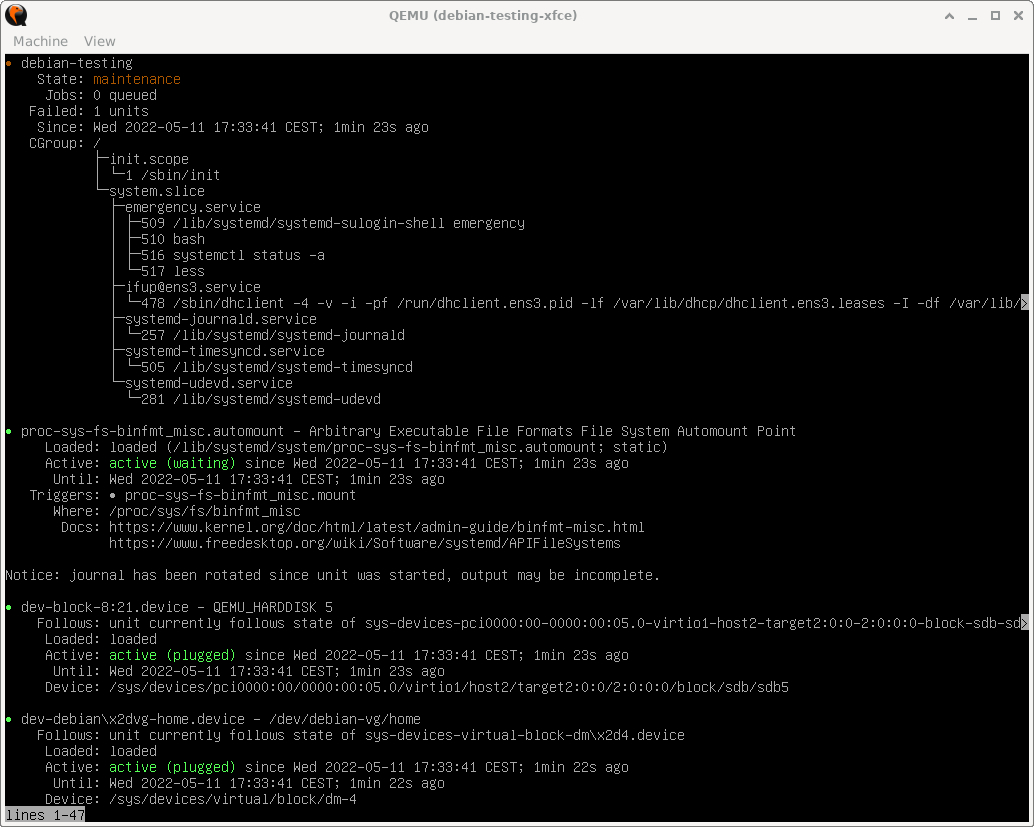
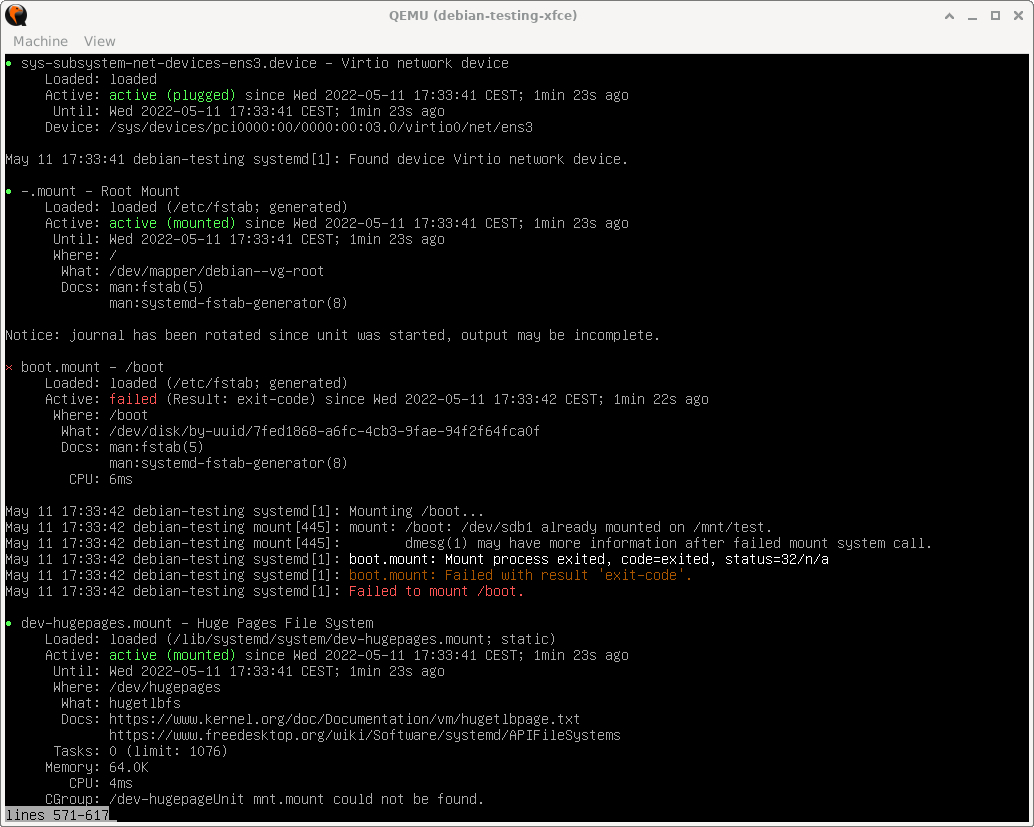
Na jednom VM čo mám, mi pri dvoch diskoch zlyhalo pripojenie /boot Systém prešiel do núdzového režimu. Použil som nasledovné príkazy
lsblk - zobrazí zoznam blokových zariadenísystemctl status -a - zobrazí stav všetkých služieb a celý žurnalPodľa výstup z lsblk je zjavne, že došlo k zámene sda a sdb. Systemctl odôvodnil zlyhanie pripojenia /boot z dôvodu, že dané zariadenie už je pripojené na inom mieste. Z tohto vyplýva, že v prípade viacerých diskov je nutné použitie UUID alebo LABEL.
Z tohto dôvodu si myslím, že je nutné definovať UUID alebo LABEL v definícii šifrovaného oddielu, podobne ako je to u crypttab.
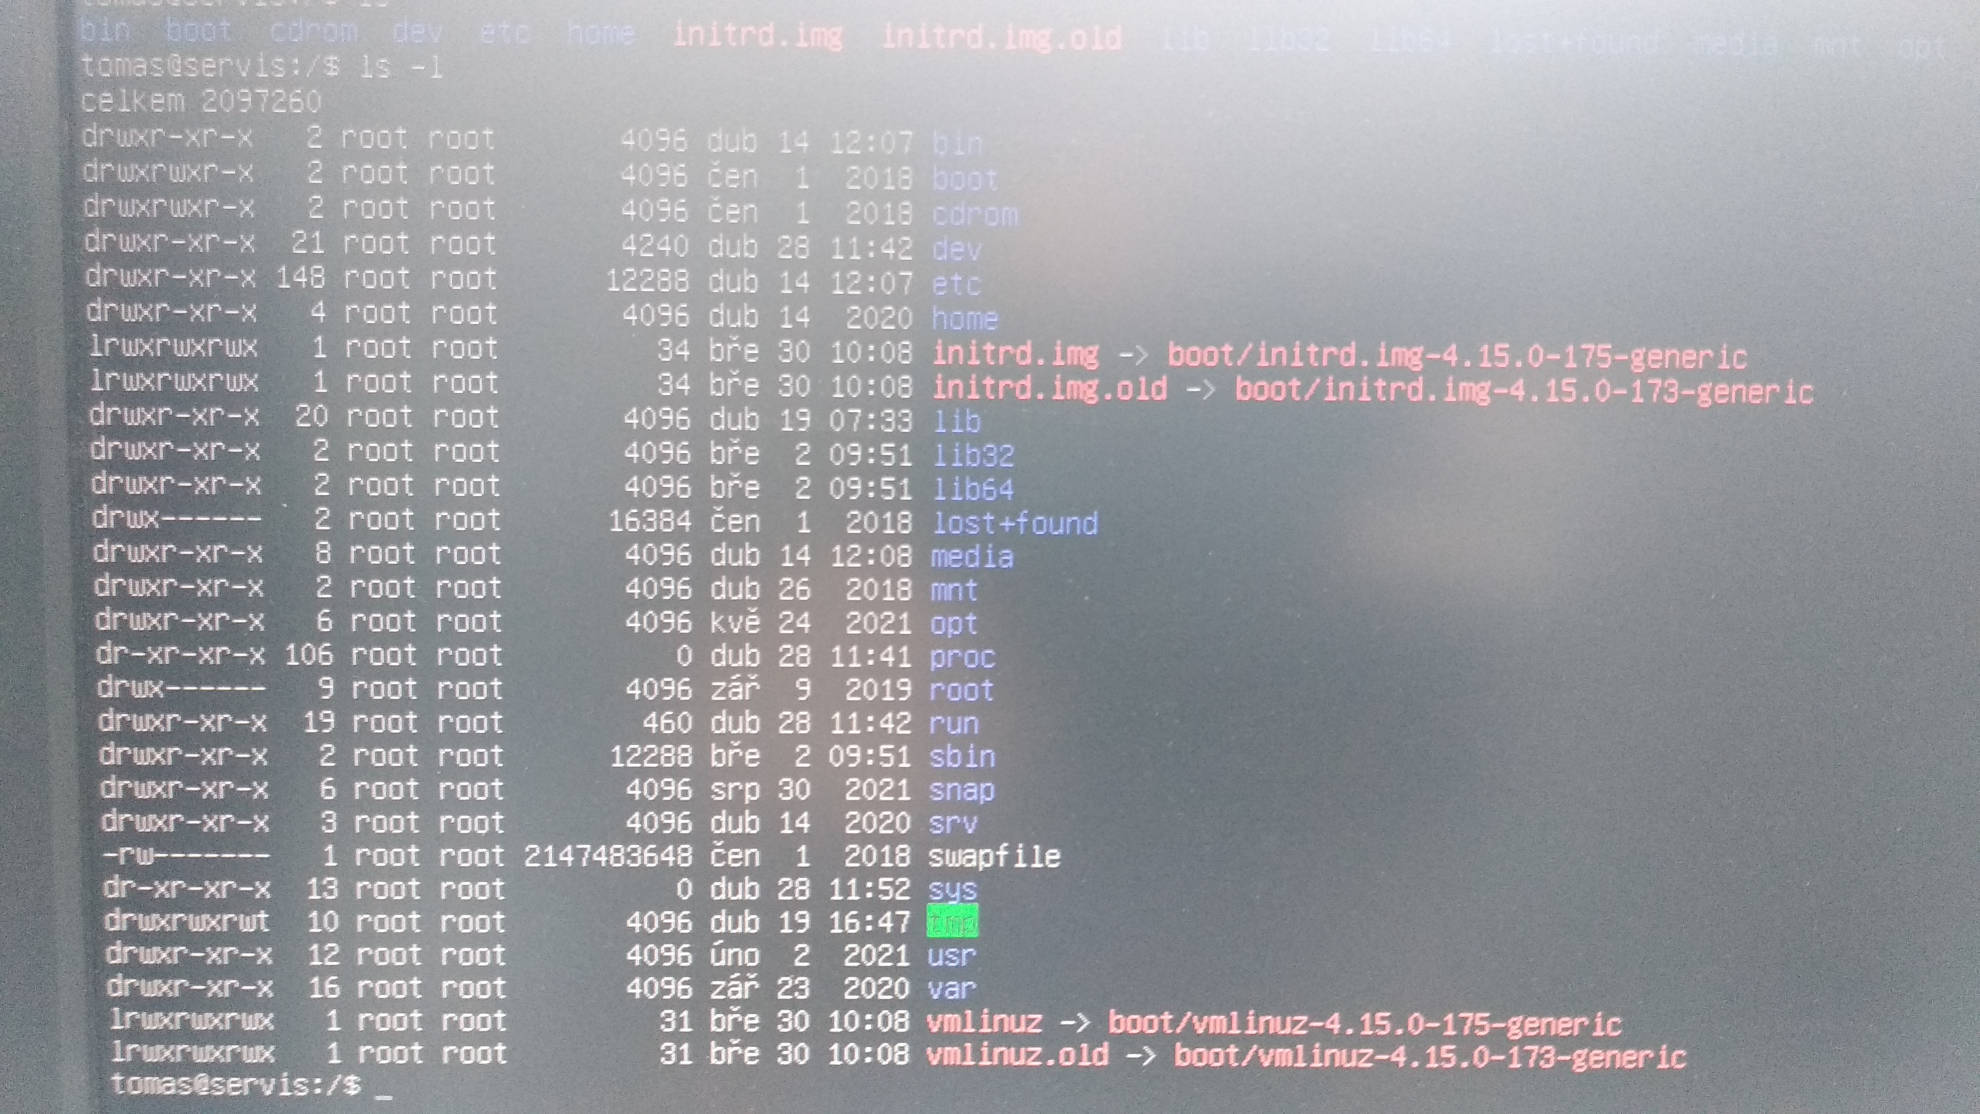
Prikladám fotky okna vm.
 12.5.2022 18:15
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Na jednom VM čo mám, mi pri dvoch diskoch zlyhalo pripojenie /boot Systém prešiel do núdzového režimu.Příště doporučuji dávat ke všem záznamům ve fstabu volbu nofail. Není nic lepšího než když systém nenajede kvůli selhání připojení nějaké zbytné blbosti typu /boot nebo /var/www, ideálně když se při tom ani nespustí sshd a při ladění na konzoli tam je nepřerušitelné čekání.
Z tohto dôvodu si myslím, že je nutné definovať UUID alebo LABEL v definícii šifrovaného oddielu, podobne ako je to u crypttab.Není, protože crypttab ti ten mapping udělá právě pod tím zadaným jménem. Používám to tak všude.
Teoretizujem nad myšlienkov, že toto robí hw. Kedže hw nijak nerieši poradie detekcie zariadení. Toto môže byť častí jav vo viacdiskovom systéme.
/bin/ls -l /bin/journalctl
/usr/bin/file /bin/journalctl
/usr/bin/ldd /bin/journalctl
/bin/journalctl
10.5.2022 17:39
Jendа | skóre: 78
| blog: Jenda
| JO70FB
10.5.2022 17:38
Jendа | skóre: 78
| blog: Jenda
| JO70FB
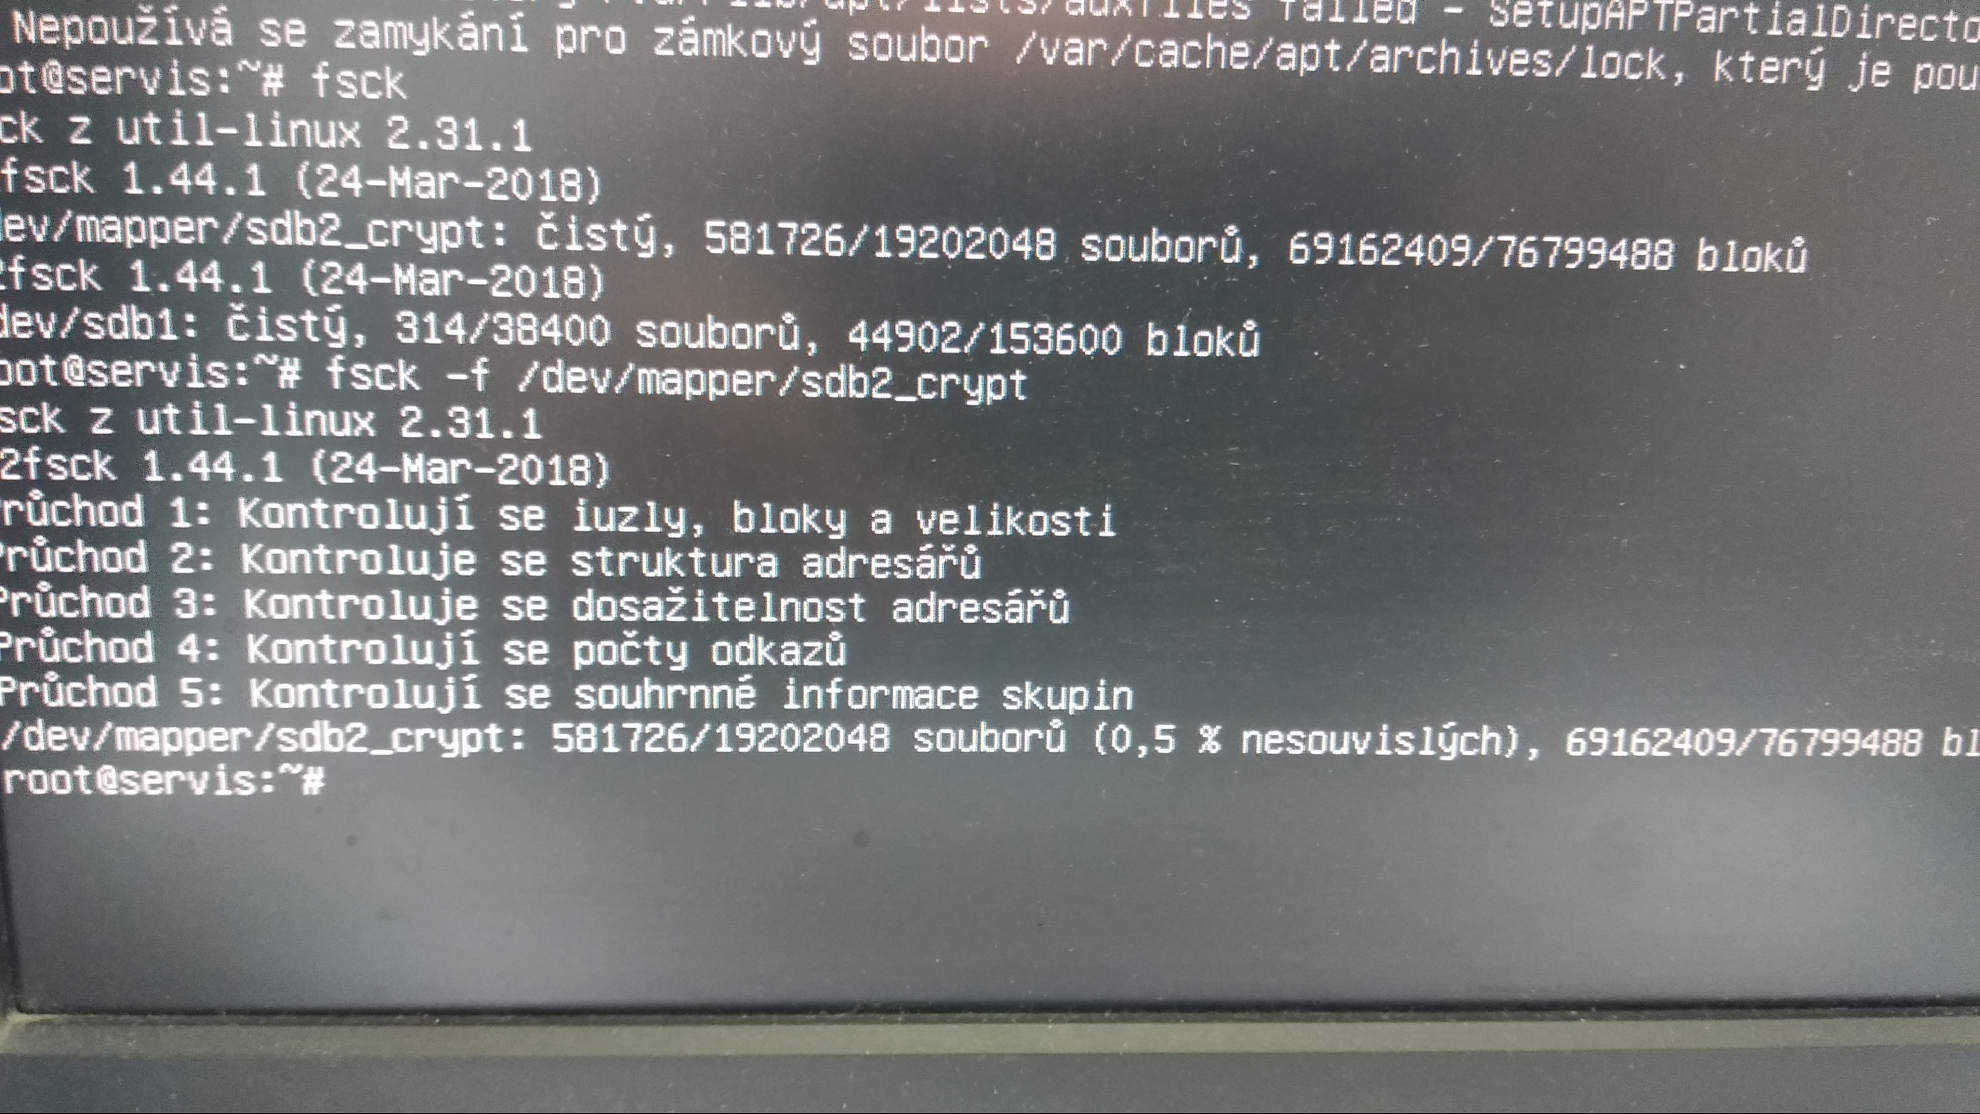
Chtěl jsem sem dát dmesg, ale ve var/log vůbec není - asi kvůli nemožnosti zápisu.dmesg je příkaz co vypíše aktuální log jádra. Soubor kam se ukládá obsah dmesg se jmenuje messages. Ale jestli je to readonly tak tam asi nic zapsáno nebude. Udělal bych fsck z toho druhého systému, přecijen je lepší když to je odmountované a ne pouštět to s -f v kdovíjakém rw stavu. Pak bych se tam chrootnul a udělal debsums -c, tím se zjistí, jestli nejsou poškozeny nějaké systémové soubory. Pak bych zkontroloval obsah /etc/fstab a z pověrčivosti udělal update-initramfs -u. A update-grub a podíval se pak při bootu co to hledá jako /. Ten fsck co napíše že selhal řekne jaký device kontroloval a s jakými chybami? Třeba selhala kontrola nějakého /boot, /home nebo tak, což není pro samotné naběhnutí systému důležité.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 16.5.2022 21:43