Skotský vývojář Mike Lothian pozastavil vývoj svého otevřeného ovladače Vino (nedostupné) pro dokovací stanice DisplayLink poté, co mu Synaptics v reakci na žádost o pomoc pohrozil žalobou kvůli údajnému porušování patentů. Firma nejprve předložila seznam 125 patentů bez specifikace, které konkrétně měl ovladač porušovat, a následně požadovala 25 tisíc dolarů za náklady na jejich přiřazení ke kódu s hrozbou, že se tato částka bude
… více »Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.

 8.9.2024 10:15
polo23 | skóre: 28
| blog: polo23
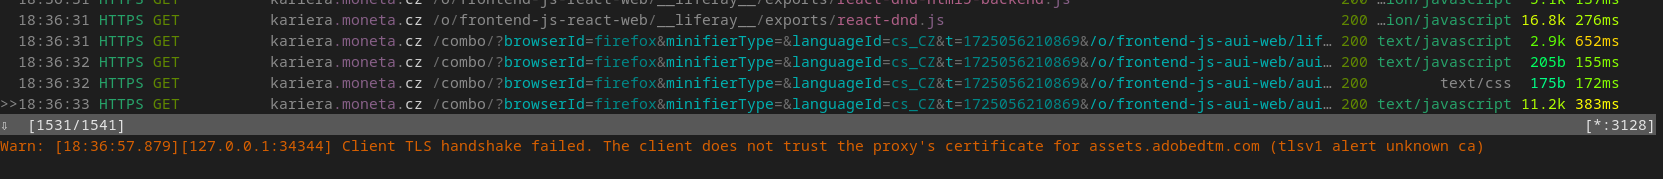
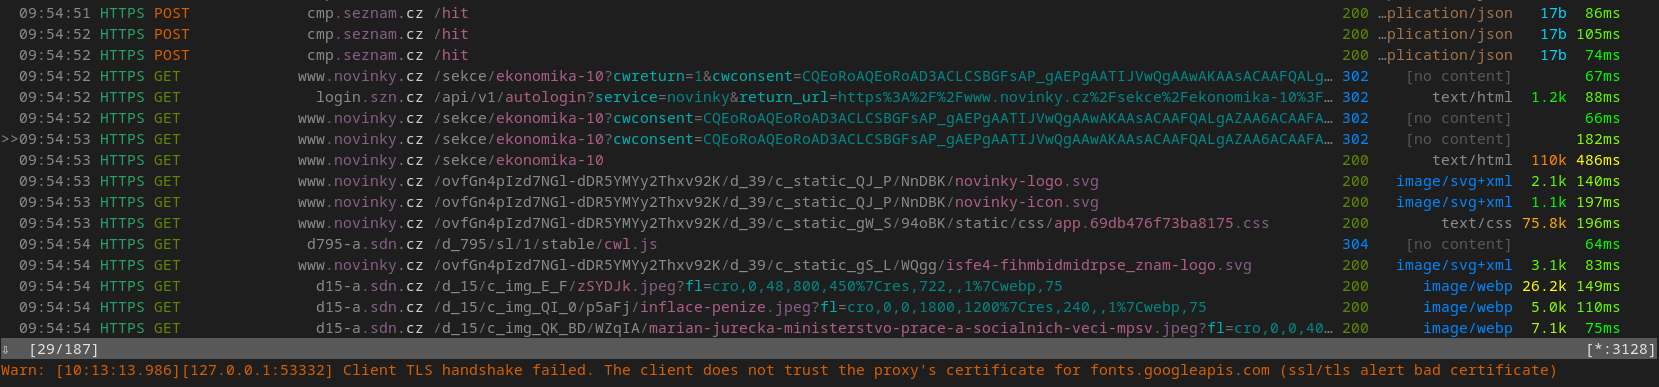
Warn: ... client tls handshake failed. the client does not trust the proxy's certificate for "jmeno_domeny" (ssl/tls alert bad certificate)warn: ... client tls handshake failed. the client does not trust the proxy's certificate for "jmeno_domeny" (tlsv1 alert unknown ca)Řešení dotazu:
 8.9.2024 11:17
👻 | skóre: 44
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
hele vypadá to že maj cizí/externí certifikáty defaultně vyplý a nějak řešit bugy s tim spojený neni jejich prirota :O :O
....dole hele chlap radí vypnout v about:config položku security.nocertdb (a restartovat browser by to začalo platit), to si ale asi už zkoušel :O :O
8.9.2024 13:13
polo23 | skóre: 28
| blog: polo23
The first time mitmproxy is run, it creates the keys for a certificate authority (CA) in the config directory (~/.mitmproxy by default). This CA is used for on-the-fly generation of dummy certificates for each visited website. Since your browser won’t trust the mitmproxy CA out of the box, you will either need to click through a TLS certificate warning on every domain, or install the CA certificate once so that it is trusted. mitmproxy-ca.pem The certificate and the private key in PEM format. mitmproxy-ca-cert.pem The certificate in PEM format. Use this to distribute on most non-Windows platforms. mitmproxy-ca-cert.p12 The certificate in PKCS12 format. For use on Windows. mitmproxy-ca-cert.cer Same file as .pem, but with an extension expected by some Android devices.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz