Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
Projekt openSUSE dnes, 3. listopadu 2026, oficiálně vydal openSUSE Leap 16.1, novou verzi své stabilní linuxové distribuce. Novinkou je také Immutable Mode, který nahrazuje dosavadní samostatnou distribuci openSUSE Leap Micro. Podrobnosti o novém vydání najdete v oficiálním oznámení nebo v českém překladu oznámení. Instalační obrazy jsou již dostupné na get.opensuse.org. Vydání společně oslavíme v pátek ve virtuálním baru a na … více »
Bylo oznámeno vydání Fedora Linuxu 45. Ve finální verzi vychází šest oficiálních edic: Fedora Workstation a Fedora KDE Plasma Desktop pro desktopové, Fedora Server pro serverové, Fedora Cloud pro cloudové nasazení, Fedora CoreOS pro ty, kteří preferují neměnné systémy a Fedora IoT pro internet věcí. Vedle nich jsou k dispozici také další atomické desktopy, spiny a laby. Podrobný přehled novinek v samostatných článcích na stránkách
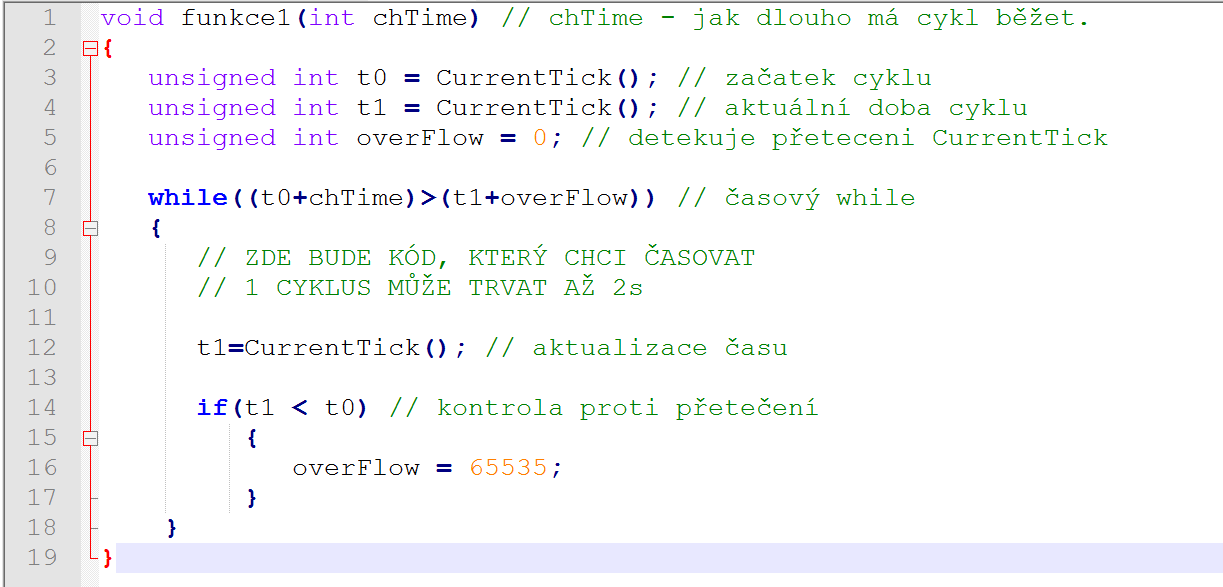
… více »void funkce1(int chTime) // chTime - jak dlouho má cykl běžet.
{
unsigned int t0 = CurrentTick(); // začatek cyklu - neměnná hodnota
unsigned int t1 = CurrentTick(); // aktuální doba cyklu
unsigned int overFlow = 0; // detekuje přeteceni CurrentTick
while((t0+chTime)>(t1+overFlow))
{
// ZDE BUDE KÓD, KTERÝ CHCI ČASOVAT
// 1 CYKLUS MŮŽE TRVAT AŽ 2s
t1=CurrentTick(); // aktualizace času smyčky - "aktuální čas"
if(t1 < t0) // kontrola proti přetečení
{
overFlow = 65535;
}
}
}
time(2), gettimeofday(2), alarm(2), setitimer(2), …
Ten kód je celkově dost problematický, není třeba jasné, kde přesně se vzala magická konstanta 65535 (není to spíš 65536?) a počítá se jen s jedním přetečením. Pokud "vrátí okamžitě" znamená, že se cyklus neprovede ani jednou, šlo by to vysvětlit např. tím, že překladač prohodil pořadí těch dvou inicializací a t1 se inicializovala na 65535, ale t0 už na nulu. V každém případě je nesmysl na začátku CurrentTick() (Co to vůbec je? Standardní systémová funkce určitě ne.) volat dvakrát, spíš použijte pro t1 hodnotu, kterou už máte v t0.
šlo by to vysvětlit např. tím, že překladač prohodil pořadí těch dvou inicializací
Nejspíš nešlo. Tím, že je tam volání funkce, tak to udělat nemůže. Jedině že by ta funkce byla inline a prováděla něco jako čtení z nějaké globální proměnné, kterou cosi na pozadí aktualizuje.
Na druhou stranu si lze snadno představit, jak by cyklus neskončil nikdy: pokud se t0 inicializuje na nulu, podmínka "t1 < t0" nebude nikdy splněná a přetečení nedetekujete.
ale v principu by to nemělo vadit
Může, protože pak překladači nic nebrání ty dvě inicializace prohodit. Proto existují věci jako bariéry, abyste mu v tom zabránil. V každém případě ale není sebemenší důvod při inicializaci tu funkci volat dvakrát, prostě použijte stejnou hodnotu pro obě proměnné, je to jednodušší a nebudete riskovat překvapení.
Kdyby se t0 inicializovalo na 0 (což je pouze před započetím časového cyklu), vůbec by to nevadilo, vlastně by to byl ideální případ. Jelikož max časování je jak jsem psal 50 sekund.
Holt si asi každý musí natlouct sám, aby pochopil, jakou trvanlivost tyhle skryté předpoklady mají a jak nepříjemné je pak hledat chyby, které se začnou objevovat, když jednoho dne přestanou platit (v době, kdy už jste dávno zapomněl, kde všude jste to předpokládal). Pokud mermomocí trváte na tom, že to nechcete napsat pořádně, tak aspoň kontrolujte ten argument, ať aspoň víte proč, až to "bouchne".
if(t1 <= t0) a následně overFlow inkrementovat o 65536 kvůli vícenásobnému přetečení.
t0, pro vás je spíš důležité, jestli je menší než minulá hodnota t1 (pokud se můžeme spolehnout, že vám to během jednoho cyklu nenaskočí o 65536 a víc).
Ještě jedna praktická rada:
Ohledně toho CurrenTick() - tohle je programované pro řídicí jednotku robota.
Pokud se dotaz týká nějakého velmi specifického prostředí, kde nelze použít běžné nástroje a obraty, je dobré na to hned na začátku upozornit.
uint16_t t0 = CurrentTick();
while (chTime > 0)
{
	...

	uint16_t t1 = CurrentTick();
	chTime -= t1 - t0;
	t0 = t1;
}
Nějak divně tam inicializuješ ty časové proměnné. Když si normálně v běžném userspace naimplementuju CurrentTicks(), daří se mi to vyzkoušet takhle:
#include <stdlib.h>
#include <stdio.h>
#include <time.h>
#include <inttypes.h>

static const size_t BILLION = 1000000000;
static const size_t MILLION = 1000000;
static const uint32_t TIME_MASK = 0xffff;
static const uint32_t TIME_MAX = TIME_MASK + 1;
static const struct timespec PAUSE = {
  .tv_sec = 0,
  .tv_nsec = 500000000,
};

static uint32_t CurrentTick() {
  struct timespec ts;
  if (clock_gettime(CLOCK_MONOTONIC, &ts)) {
    perror("clock error");
    exit(1);
  }
  const uint64_t ns = (uint64_t)ts.tv_sec * BILLION +
                      (uint64_t)ts.tv_nsec;
  return (uint32_t)(ns / MILLION) & TIME_MASK;
}

static void funkce1(int chTime) {
  if (chTime > 0) {
    uint32_t t0 = CurrentTick();
    do {

      /* Tady začíná časovaný kód. */
      printf("\tZbývá: %d ms, CurrentTick: %u ms\n", chTime, t0);
      struct timespec remaining;
      if (nanosleep(&PAUSE, &remaining))
        while (nanosleep(&remaining, &remaining));
      /* Tady končí časovaný kód. */

      const uint32_t t1 = CurrentTick();
      chTime -= t1 > t0 ? t1 - t0 : TIME_MAX - t0 + t1;
      t0 = t1;
    } while (chTime > 0);
  }
}

int main() {
  const int times_sec[] = {1, 2, 4, 8, 16, 32, 64, 65, 66, 99};
  for (size_t i = 0; i < sizeof(times_sec) / sizeof(int); ++i) {
    printf("Spouštím časovač na %d s.\n", times_sec[i]);
    funkce1(1000 * times_sec[i]);
  }
  return 0;
}
Tohle^^^ si můžeš rovnou spustit, sledovat, kdy čas přeteče, a zkoušet různé alternativy. Klíčové je, jak se v tom cyklu aktualizuje uplynulý čas.
Pokud by jedna iterace toho časovacího kódu trvala déle než 65536 milisekund, bude samozřejmě tohle řešení nepoužitelné a časování by se muselo řešit jinak.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz