abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×
    dnes 16:00 | Zajímavý projekt

    Český projekt mapSTL.com promění vybrané místo na světě ve 3D mapu pro tisk, včetně měst, kopců a hor. Vytištěnou mapu můžete také pověsit na zeď jako obraz. STL i barevný 3MF stáhnete zdarma a bez registrace. Vyzkoušejte své oblíbené místo a podělte se o zpětnou vazbu.

    cvp | Komentářů: 2
    dnes 10:22 | Pozvánky

    Byl zveřejněn průběžně aktualizovaný program konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Konference proběhne o víkendu 7. a 8. listopadu v prostorách FIT VUT v Brně. Vstup je zdarma.

    Ladislav Hagara | Komentářů: 1
    dnes 08:08 | Zajímavý článek
    Nepálský ISP WorldLink Communications popisuje sedm let zavádění IPv6. Dnes provozuje přes milion IPoE přípojek, všechny s podporou IPv6, a přibližně 70 % provozu přenáší přes IPv6.… více »
    vencour | Komentářů: 2
    dnes 02:11 | Nová verze

    Po 9 týdnech vývoje od vydání Linuxu 7.2 oznámil Linus Torvalds vydání Linuxu 7.3. Podrobný přehled novinek a vylepšení na Linux Kernel Newbies nebo LWN.net: první a druhá polovina začleňovacího okna.

    Ladislav Hagara | Komentářů: 1
    včera 23:39 | Bezpečnostní upozornění
    Zjištěna zranitelnost v kernelu projevující se při virtualizaci. Nejde tedy o chybu samotného KVM ani konkrétního poskytovatele cloudu, ale o problém v linuxovém zpracování IPv4 paketů, který se může týkat různých virtualizačních a sandboxových prostředí. Více např. na hacker.news - Critical PwnEscape Linux Kernel Vulnerability Lets Guest VMs Read Host Memory. Aktualizace jsou k dispozici.
    vencour | Komentářů: 1
    včera 23:38 | Bezpečnostní upozornění
    Malware napsaný v Go se šíří mezi linuxovými systémy, pokouší se získávat SSH klíče a využívá kompromitované stroje pro těžbu kryptoměn. Autor použil FakeNet-NG a Wireshark k analýze síťové komunikace. Popsal také indikátory kompromitace a možnosti obrany. Zajímavé je propojení SSH bezpečnosti, analýzy síťového provozu a detekce prostřednictvím SIEM. více
    vencour | Komentářů: 0
    16.10. 15:55 | Nová verze

    Memtest86+ (Wikipedie), svobodný nástroj pro kontrolu operační paměti, byl vydán ve verzi 9.00. S podporou architektury AArch64 (ARM64).

    Ladislav Hagara | Komentářů: 0
    16.10. 03:44 | IT novinky

    Společnost Fairphone stojící za stejnojmennými mobilními telefony představila (pdf) bezdrátová špuntová sluchátka Fairbuds 2. Opravitelná, s vyměnitelnými bateriemi a tříletou zárukou. Cena 119 eur.

    Ladislav Hagara | Komentářů: 17
    16.10. 03:33 | Pozvánky

    O víkendu 17. a 18. října lze na brněnském výstavišti navštívit s jednou vstupenkou dvě akce: Maker Faire Brno, festival inovací, kreativity a kutilství, a GameDev Connect, akci určenou pro všechny současné a hlavně budoucí herní vývojáře.

    Ladislav Hagara | Komentářů: 0
    15.10. 20:33 | Nová verze

    Canonical vydal (email) Ubuntu 26.10 Stonking Stingray. Přehled novinek v poznámkách k vydání. Jedná se o průběžné vydání s podporou 9 měsíců, tj. do července 2027.

    Ladislav Hagara | Komentářů: 1
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (21%)
     (30%)
     (8%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 2868 hlasů
     Komentářů: 32, poslední 11.10. 17:02
    Rozcestník
    Štítky: není přiřazen žádný štítek

    Dotaz: upload.php

    pdp7 avatar 15.4.2025 21:47 pdp7 | skóre: 33 | blog: Mravenec_v_LCD_monitoru | Zákupy u České lípy
    upload.php
    Přečteno: 2028×
    Příloha:
    Ahoj, mohl by se někdo podívat na tohle. Prej je to blbě, tvrdí český-hosting.cz Vybraný soubor s uvedenými příponami se na serveru v adresáři uploads neobjeví.

    Řešení dotazu:


    Odpovědi

    15.4.2025 23:16 X
    Rozbalit Rozbalit vše Re: upload.php
    Problemy vidim dva.
    https://www.raj3dtisku.cz/
    a] Nespravne vlozeny kod.
    https://www.raj3dtisku.cz/upload.php
    b] Kdyby jsi si to precet tak vidis, ze pouzivas absolutni cestu ke ktere nemas pristupu:
    Warning: file_exists(): open_basedir restriction in effect. File(/raj3dtisku.cz/uploads/) is not within the allowed path(s): (/home/www/tmp:/home/www/raj3dtisku.cz/www/raj3dtisku.cz:/etc/ssl/certs:/usr/share/php:/usr/share/geoip) in /home/www/raj3dtisku.cz/www/raj3dtisku.cz/upload.php on line 21
    
    pdp7 avatar 16.4.2025 12:29 pdp7 | skóre: 33 | blog: Mravenec_v_LCD_monitoru | Zákupy u České lípy
    Rozbalit Rozbalit vše Re: upload.php
    Ano na serveru mám adresář /raj3dtisku.cz a tam já jako uživatel zapisovat můžu, to jsem si zkusil. Adresář uploads taktéž. Mám brát v úvahu cesty uvedené v druhých kulatých závorkách, jako cesty povolené v PHP pro upload? Právo w zapsat do adresáře a jeho uvedení v $target_dir nestačí? V tom případě ale kde se editují ty allowed paths. Na serveru /home není, /usr je prázdné.
    16.4.2025 12:40 X
    Rozbalit Rozbalit vše Re: upload.php
    Ach jo. Mas ten web nahranej v adresari /home/www/raj3dtisku.cz/www/raj3dtisku.cz/, ale snazis se zapisovat na /raj3dtisku.cz/upload/.
    pdp7 avatar 16.4.2025 13:16 pdp7 | skóre: 33 | blog: Mravenec_v_LCD_monitoru | Zákupy u České lípy
    Rozbalit Rozbalit vše Re: upload.php
    Příloha:
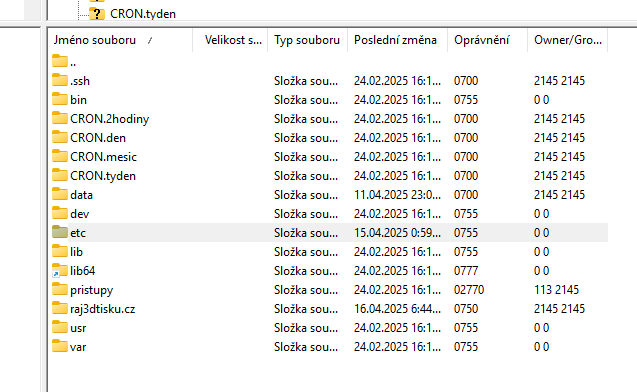
    Aha, tohle moje bembeřice těžko zpracovává když vidím tuhle strukturu viz. příloha. Takže tedy když bude v $target_dir = uploads/ mělo by to být analogické jen použita relativní cesta, vůči tomu upload.php

    pdp7 avatar 16.4.2025 18:27 pdp7 | skóre: 33 | blog: Mravenec_v_LCD_monitoru | Zákupy u České lípy
    Rozbalit Rozbalit vše Re: upload.php
    Funguje, obrázky se nahrají. STL či ZIP ovšem ne, provádí to nějakou kontrolu, změnou přípony to neošálím. Tady končím :(
    Řešení 1× (pdp7 (tazatel))
    pdp7 avatar 16.4.2025 18:33 pdp7 | skóre: 33 | blog: Mravenec_v_LCD_monitoru | Zákupy u České lípy
    Rozbalit Rozbalit vše Re: upload.php
    Už neřešte vypnul jsem to čekování image or fake image.
    16.4.2025 20:42 X
    Rozbalit Rozbalit vše Re: upload.php
    Hadam je to chroot/kontejner, ale webserver se na to diva "z venku" a ma root jinde.
    16.4.2025 07:10 A
    Rozbalit Rozbalit vše Re: upload.php
    Přes move_uploaded_file() musíš soubor nejdřív přesunout do svého adresáře, až pak nad ním můžeš volat getimagesize(), file_exists() a další funkce.

    Založit nové vlákno • Nahoru

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.