Byl vydán Mozilla Firefox 159.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 159 bude brzy k dispozici také na Flathubu a Snapcraftu.
Nasazení softwaru, který nyní používá ve svých autech pro čínský trh, zvažuje automobilový koncern Volkswagen také v Evropě, kde by se mohl používat v budoucích vozech značek Volkswagen, Škoda a Cupra. Základem pro budoucí evropské modely by se mohla stát takzvaná China Electronic Architecture, elektronická architektura vyvinutá pro čínské modely ve spolupráci s tamní automobilkou Xpeng.
Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál [LinkedIn].
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Zdravím mám takovej problém, naistaloval jsem si CSS server - server zapnu beží super... Akorat to má háček když zavřu Putty server se sám vypne...
Proto sem si stáhl baliček Screen. napsal jsem teda:
echo "screen -dmLS css-27020 ./srcds_run -game cstrike -port 27020 -map de_dust" > runserver.sh
chmod +x runserver.sh
echo " echo spoustim server" >> runserver.sh
pak napíšu ./runserver.sh
a nic mrknu do toho screen -r 1111
vidím tam výpís
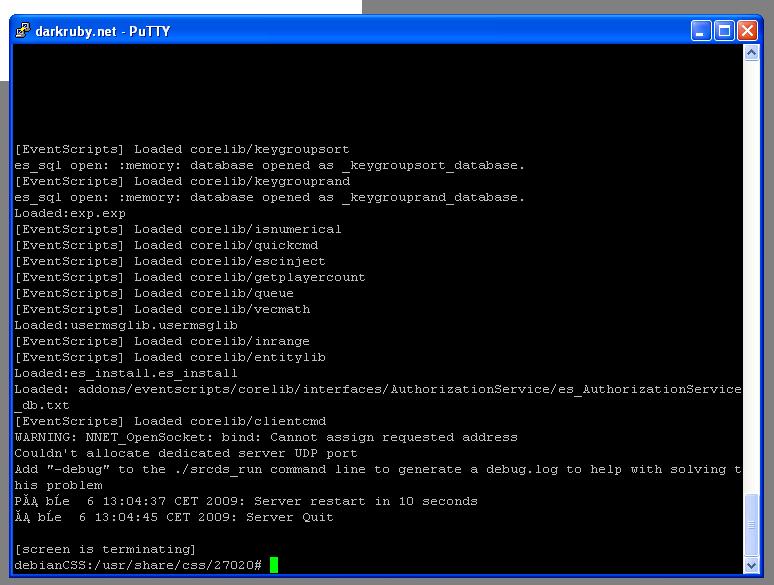
ale nenabehne tam to co by melo a server se nazapne čím to bude ??
PS:Server se po 10s restartuje a furt dokola viz. obrazek
Snad me nekdo pochopil :))
ThX za rady
Kamikadzhe
//sorry za ten prvni topic muzete ho smazat, omlouvam se.
Zkusil sem ten tvuj navod predelal sem to pro source ale nejde to :(.
Mohl by mi to nekdo udelat?
Popripade na ICQ vysvetlit - to by bylo nejlepsi
Zatím to resim tak ze mam zaplej komp a putty furt bezi :D
predpokladam ze tento radek "screen -dmLS css-27020 ./srcds_run -game cstrike -port 27020 -map de_dust" chces spustit ale ty ho mas v echo coz je jen vypis na obrazovku :)
Navic bych se asi podival co je v tom runserver.sh pac to je jen script co ti spousti server, predpokladam ze to bezi jako demon, takze bych sel variantou si vzit nejakej rc script, predelat si ho pro tvuj CS server a spoustel by se ti i pri startu.... pokud bys ho pri startu spoustet nechtel tak si ho nechas treba jen v /etc/rc.d/init.d/csserver ci /etc/init.d/csserver, nevim jaky mas distro a budes si ho spoustet v klidu pomoci /etc/init.d/csserver start|stop|restart
kapisto?:) pokud tohle nezvladnes tak si ho prez putty spust na pozadi a nech ho tam bezet.....
Zapomel sem dodat.
Server bezi na Debianu.
A jsem linuxovy zacatecnik, vidím to asi 5dnu :).
XSimi:napsal sem nohup ./srcds_run -game cstrike -autoupdate -nomaster +maxplayers 22 +map de_aztec -port 27020 -tickrate 100
a napsalo mi to:nohup: vstup ignoruji a vĂ˝stup pĹipojuji k ânohup.outâ
Sejki - nechapu te protoze nevím co to je.
Nevím jak vzít nejakej script a upravit si ho :D.
ufff, pouzivej vyhledavac
http://usenet.jyxo.cz/cz.comp.linux/0408/jak-spustit-program-na-pozadi.html
a kdyz pouzijes kolonku hledat zde na webu tak ti toho taky vybehne halda....
Omlouvam se ale fakt tomu nerozumim
1)
cesta_a_jmeno_aplikace &    # tato aplikace bude bezet na pozadi diky &

cesta coje tim mysleno ? /usr/share/css/27020/_a_root_srcds_run

Takhle ?
:(
a co treba tohle
srcds_run -game cstrike -autoupdate -nomaster +maxplayers 22 +map de_aztec -port 27020 -tickrate 100 &
Tak už mi to jede.
Akorat semi nezda ze prazdnej 32slotovej server si veme 1500MHZ procaku ?? je to normalni _?
 7.3.2009 10:03
tsLnox | skóre: 31
| blog: Blog jednoho ukecaného Gentoolemana
| Žďár nad Sázavou

:) ale není Source se bude hrat misto 1,6 ,)
PLS je nomální aby prazdnej server žral 1500MHT procák ? Dá se to nejak omezit ??
http://cpulimit.sourceforge.net/
ThX
 7.3.2009 20:12
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 . V Debianu např. je to přímo v repozitáři. Jenom dotaz - když to tím cpulimitem omezíš, tak ten server asi nebude plnit svoji funkci, ne? A jak jsi zjistil, že žere tolik CPU?
Je to virtulaní server 1GB ram, procesor jedno jádro 2.8GHZ, všim sem si toho když sem napsal príkaz "top" skákalo to tam jako prase od 3%-do 50% a když sem zapl druhej server na jinem portu bylo tam 100%! Přitom mám info že 32hraču na servru žere maximalne z dvou jadra 2,6GHZ 3%..
Jáke je realna vytizenost CPU ?? Při plném servru 32hráču na tomto procesoru ??
Beží tam Linux Debian
http://www.czechcomputer.cz/product.jsp?artno=60365 (používám jen jedno jádro)
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz