Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 16 GB varianty Raspberry Pi o 80 dolarů a 16 GB varianty Raspberry Pi Compute Module 5 o 40 dolarů. Cena Raspberry Pi 500+ se nemění.
Francouzské Národní shromáždění přijalo 30. října 2026 poměrem 11 hlasů pro, 10 proti a 14 abstencí pozměňovací návrh I-1358 ke státnímu rozpočtu na rok 2027, který zavádí daň z objemu dat doručovaných uživatelům internetu. Návrh socialistického poslance Laurenta Lhardita stanovuje sazbu 0,055 eura za gigabajt, tedy 55 eur za terabajt. Zatím nejde o platný zákon, ale o dílčí hlasování během prvního čtení rozpočtu. Daň by měli platit
… více »Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Nenašel jsem alternativu k Check Point VPN pro Linux. (Ono řešení existuje. Myslím, že jsme měli na testování Connectru, ale do toho se firma nijak nehrne..) Zkouším, zda by fungovalo jít přes sdílené připojení k Internetu prostřednictvím počítače s Vistama. Dospěl jsem do stavu:
- z Linuxu funguje ping na veřejné IP, zapnu-li na Vistách VPN klienta, pak i na stroje ve firemní síti
- na Vistách mi telnet na stroj s veřejnou IP funguje, na Linuxu mi vypíše escape sekvenci, ale už mi nenabídne login
- také jsem zkoušel otevřít nějaký web pomocí Lynxu. Zdá se, že server najde, ale žádná data z něj nenačte
Tušíte někdo, kde může být zádrhel?
http://emsi.it.pl/auto/opensclienthowto
Urcite se najde UX reseni..
NN
Díky za tip. Uvidím, co na to náš bezpečák - certifikáty máme jako *.p12.
BTW - přidání balíčku openswan se projevilo hláškou: "Novell/SUSE have been granted a license to (re)export of this piece of software outside of the US, as it provides strong cryptographic algorithms to ensure privacy. Other countries (Russia, France, and more) may have restrictions to import or use this software. Please check!". To se asi překládá jako: "Vítejte ve svobodném světě!" 
 20.3.2009 09:00
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Hm, pokud *.p12, tak co ciscovpn? V portage jeden sice je, ale musí se stáhnout od "dodavatele" ... naštěstí lze vpnclient-linux-x86_64-4.8.00.0490-k9.tar.gz najít googlem
# eix cisco
...
[I] net-misc/cisco-vpnclient-3des
     Available versions:  4.6.03.0190-r1!f!s 4.7.00.0640-r1!f!s 4.8.00.0490-r1!f!s ~4.8.01.0640!f!m!s {kernel_linux}
     Installed versions:  4.8.00.0490-r1!f!s(14:22:19 28.2.2009)(kernel_linux)
     Homepage:            http://cco.cisco.com/en/US/products/sw/secursw/ps2308/index.html
     Description:         Cisco VPN Client (3DES)
To jsem žádostiv, jak se na sebe budou Cisco s Check Pointem tvářit 
Tak Cisco se se mnou moc nemazalo:
make[1]: Entering directory `/usr/src/linux-2.6.27.19-3.2-obj/x86_64/default'
make[1]: *** No rule to make target `modules'.  Stop.
make[1]: Leaving directory `/usr/src/linux-2.6.27.19-3.2-obj/x86_64/default'
make: *** [default] Error 2
Failed to make module "cisco_ipsec.ko".
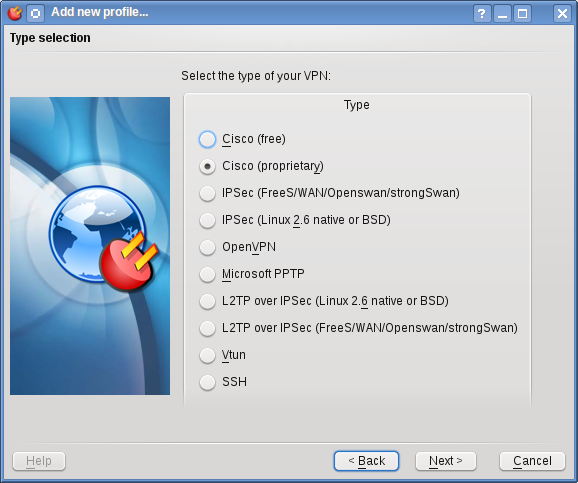
Zkoušel jsem ještě KVPNC (0.9.1 KDE4). Výběr je bohatý (bez Check Poinut), ale pohořel jsem na importu certifikátu *.p12 - nemůže jej přečíst 
20.3.2009 13:35
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Google toho nachází docela dost ... jeden příklad a druhý za všechny. Nakonec pak ještě improtovat root/veřejný a uživatelský certifikát.
O dožďuchání Cisca obavy nemám. Konec konců pomoci KVPNC jednu Cisco VPN používám, ale není postavená na certifikátu. Spíš se bojím, zda si budou implementace Cisco a Check Point rozumět. Myslím, že Cisco je v KVPNC dost dlouho, aby import *.p12 byl vychytaný, ale certifikát od Check Pointu se evidentě nelíbil. Nemáte s tím někdo praktickou zkušenost?
tak prý už na tom pohořel kolega, který je přeci jenom o kus dál než já. Navíc mám blbou pozici na testování, když nemám pod kontrolou klientskou i serverovou část..
Netušíte někdo, co by mohlo být za problém s tou sdílenou MS sítí, když ping obousměrně funguje? Dnes jsem tu našel zprávičku o iptables a tam je sdílení Internetu také. Znáte někdo princip?
checkpoint pouziva "hybridni" autentizaci, ktera pouziva jine poradi
pri vyhodnocovani autentizacnich polozek. Takze, ten OpenSwan je
pro tuto potrebu nutne opatchovat, aby to umel. (k tomuto reseni se pri-
klanim).
Co se tyce to MS "connection share" je to neco jako router z woken,
co se tyce linuxu tak si z toho PC proste udelate router..a procpete
jim wokeniho klienta z Checkpoint VPN klientem, ale to uz spise bude
jednoduzsi udelat si virtualni wokna na linuxu.
NN
díky za vysvětlení. Pokud by se zadařil OpenSwan, tak mi to také přijde jako nejlepší řešení - ještě to zkusím, ale bez toho, abych viděl reakce na firewallu si moc šancí nedávám
U toho sdíleného internetového připojení se pokouším spíš o varantu Linux > Vista > VPN. Něco jsem k tomu našel, ale některé návody vypadají jako pěkná divočina.. Navíc se mi síťoviny pod openSUSE chovají nějak divně. Pomocí ip link set eth0 down vypnu síťovku - a ona se bez ptatní sama nahodí, podle nálady si ne/vezme konfiguraci z DHCP, rmmod iwl3945 mi likviduje klávesnici a myš => jediná komunikace se systémem je Power.. - prostě zážitek
ja pouzivam misto cisco-vpnclient program vpnc... zda se mi mnohem lepsi ;]
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz