Po osmi letech od vydání verze 2.0 byla vydána nová major verze 3.0 multiplatformního editoru tagů MusicBrainz Picard (Wikipedie). Přehled novinek, vylepšení a oprav v changelogu.
Mezinárodní federace hudebního průmyslu (International Federation of the Phonographic Industry) navrhla Evropské komisi zařazení populárního open-source nástroje yt-dlp na evropský seznam 'padělků a pirátství' (EU Counterfeit and Piracy Watch List) pro rok 2027 (plné znění žádosti IFPI). IFPI ve svém podání označuje tento aktivně vyvíjený a o rozličné funkce bohatší fork youtube-dl za 'závažný problém' pro hudební průmysl, v
… více »Byla vydána nová verze 7.4 linuxové distribuce Parrot OS (Wikipedie). Jedná se o linuxovou distribuci založenou na Debianu a zaměřenou na penetrační testování, digitální forenzní analýzu, reverzní inženýrství, hacking, anonymitu nebo kryptografii. Přehled novinek v příspěvku na blogu.
Dnes startuje desátý ročník oblíbené kyberbezpečnostní soutěže The Catch organizované Forenzní laboratoří CESNETu. Letos zavede soutěžící do světa národních výzkumných a vzdělávacích sítí (NREN). Čekají na vás tematické úlohy založené na principu Capture the Flag (CTF), hledání ukrytých flagů i zajímavé ceny. Otestujte své schopnosti a vyrazte na lov flagů.
Byly zpracovány a na YouTube zveřejněny videozáznamy z konference LinuxDays 2026.
Německý startup Aleph Alpha k příležitosti výročí sjednocení Německa zveřejnil open-weight jazykový model Kolibri, vyvíjený s ohledem na unijní pojetí autorského práva, ochranu osobních údajů GDPR a nařízení EU o umělé inteligenci, jehož 'Kodexu správné praxe' je Aleph Alpha signatářem. Výsledkem tohoto přístupu je transparentnější technologie, kterou například budou moci využívat evropské veřejné instituce, ovšem za cenu
… více »Nvidia zveřejnila návrh nové bezpečnostní platformy pro nasazování AI agentů. Jedná se o nasazení AI za použití OpenShell a Sentry, dvou oddělených bezpečnostních vrstev, v nichž může Sentry monitorovat a vyhodnocovat chování AI v OpenShellu tak, že ho v krajním případě až vypne. Mělo by to zabránit dalším únikům AI ze sandboxu.
Přímý přenos (YouTube) z konference LinuxDays 2026, jež probíhá tento víkend v Praze v prostorách FIT ČVUT. Na programu je spousta zajímavých přednášek.
Byla vydána nová verze 0.17.0 programovacího jazyka Zig (Codeberg, Wikipedie). Přispělo 206 vývojářů. Přehled novinek v poznámkách k vydání.
Open-source projekt OpenDLSS-NR je 'bitově přesná reimplementace' neuronové rendrovací sítě DLSS 5 od společnosti NVIDIA, jenže pro grafické API Vulkan (DLSS slouží k vylepšování klasickým způsobem vyrendrovaných snímků pomocí lokálních modelů umělé inteligence, a to v reálném čase). Projekt není nijak spojen se společností NVIDIA, je pouze pro OS Windows a natrénované váhy modelu si uživatelé musí obstarat sami. Zdrojový kód je k dispozici na GitHubu, pod licencí MIT s výjimkou pro komponenty třetích stran.
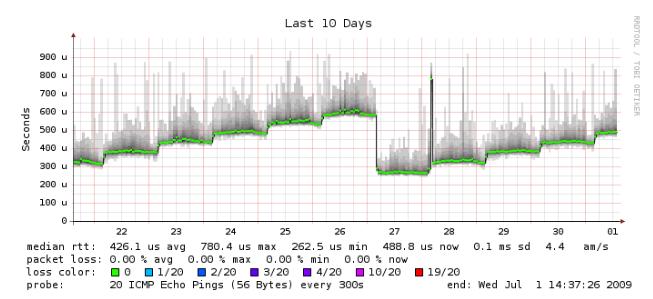
Zdravím, mám gateway, přes kterou teče cca 30MB Full duplex a časem mi vzrůstá odezva na tento server viz. příloha. Na serveru věží firewall (iptables) NAT a NAT 1:1. Nevíte co by toto mohlo způsobovat? Děkuji za reakce
Jak je na tom vyuziti pameti? Jsou na ty věži nejaky stavovy pravidla? Aktivni conntrack moduly ?
Vytížení procesoru do 12%
Využití paměti (celkově z 2Gb): Free 400Mb, Cache 1,4Gb, Buffer 162Mb
Load avarage 0,02
V podstatě je tam stavový firewall založený na tomto fw http://www.petricek.cz/mpfw/mpfw jen s drobnými úpravami. Stejný fw běží na dalších 2 routerech a bez problému.
Z grafu je vidět denní perioda (zlom každou 4. ranní hodinu) a pak delší asi týdení (zlom na počátku pondělí, výše hodnot si také odpovídají podle dne v týdnu).
Tohle jasně ukazuje na uměle vyvolané zpoždění. Něco jako shaping provozu.
Buď to je úmyslné (máte pod kontrolou celou cestu?) nebo se někde akumulují filtry, jejichž přítomnost přidává zpoždění a které si přidávají každý den a jednou týdně se vylijí.
Nastavení vašeho packetového filtru neznám. Neděláte tam něco takového?
(Mimochodem ten provoz je 30 MB/s nebo 30 Mb/s?)
Samozřejmě 30Mbps.
Shaping na stroji neběží, ty poklesy jsou způsbeny previdelným restartem mašiny. V podstatě bych se přikláněl k možnosti, že se něco někde akumuluje, ale kde co se mě zatím nepodařilo vypátrat :(
Jestli je to opravdu presne 4 rano, tak bych asi zkusil na jednu noc sebrat +x vsemu v cron.daily
Ten restart 1 týdně ve 4 ráno je záměrný. Jinak by latence na server stále vzrůstala. Je to provizorní řešení, než najdu to co to způsobuje.
Jak vysvětlíte denní periodu lámající se přesně ve 4? Podle mě se touhle dobou něco (pravidla v netfilteru, priorizační třídy, záznamy v tabulce spojení, ve směrovacích tabulkách, nebo třeba nějaké jiné vyhledávací tabulce jádra) stane a přidá to kupu záznamů do nějaké vyhledávací tabulky.
Prozkoumejte, crontab, jiné démony. Na síťový provoz kolem tohoto času bych příliš nesázel, protože kdyby to bylo způsobeno provozem, tak by byl patrný nárůst i během dne (leda že by přes vás tekl jen a kolem 4. nějaký zvláštní provoz, který vyvolá nějakou chybu v jádře).
Špatně jsem pochopil ten dřívější příspěvek se zlomem, myslel jsem ten 1 velký. Za to se omlouvám. Ale asi jste mě nasměroval zprávně, hledal jsem služby, které se pravidelně spouštějí a byla tam jedna, která by tam být neměla a je velice pravděpodobné, že ten skript provádí tuto akumulaci. Zkusím ho vypnout a uvidím. Zatím díky.
Zkusim to rict jinak. Paklize k narustu latence dochazi vzdy ve 4 rano, tak bych zkusil ( koukam jak jiz zmineno ) docasne vypnout cron ulohy, pravdepodobne neco v cron.daily. Ano, cetl jsem ze restart po tydnu je planovany, ten me tolik nezajima.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz