Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.

root@server:~# mount -t nfs 192.168.0.100:/mnt/disk1/junior/filmy/ /var/www/filmy
mount.nfs: mount system call failed
root@server:~#
špatně, něco se tomu nelíbí, podle rpcinfo -p
root@server:/etc# rpcinfo -p
   program vers proto   port
    100000    2   tcp    111  portmapper
    100000    2   udp    111  portmapper
    100024    1   udp  46167  status
    100024    1   tcp  37996  status
    100021    1   udp  40360  nlockmgr
    100021    3   udp  40360  nlockmgr
    100021    4   udp  40360  nlockmgr
    100021    1   tcp  54289  nlockmgr
    100021    3   tcp  54289  nlockmgr
    100021    4   tcp  54289  nlockmgr
    100003    2   udp   2049  nfs
    100003    3   udp   2049  nfs
    100003    4   udp   2049  nfs
    100003    2   tcp   2049  nfs
    100003    3   tcp   2049  nfs
    100003    4   tcp   2049  nfs
    100005    1   udp  41953  mountd
    100005    1   tcp  59999  mountd
    100005    2   udp  41953  mountd
    100005    2   tcp  59999  mountd
    100005    3   udp  41953  mountd
    100005    3   tcp  59999  mountd
jsem zjistil který porty jsou nfs využívaný na serveru a dopsal jsem je do iptables, restartoval a
root@server:~# mount -t nfs 192.168.0.100:/mnt/disk1/junior/filmy/ /var/www/filmy
mount.nfs: mount system call failed
root@server:~#
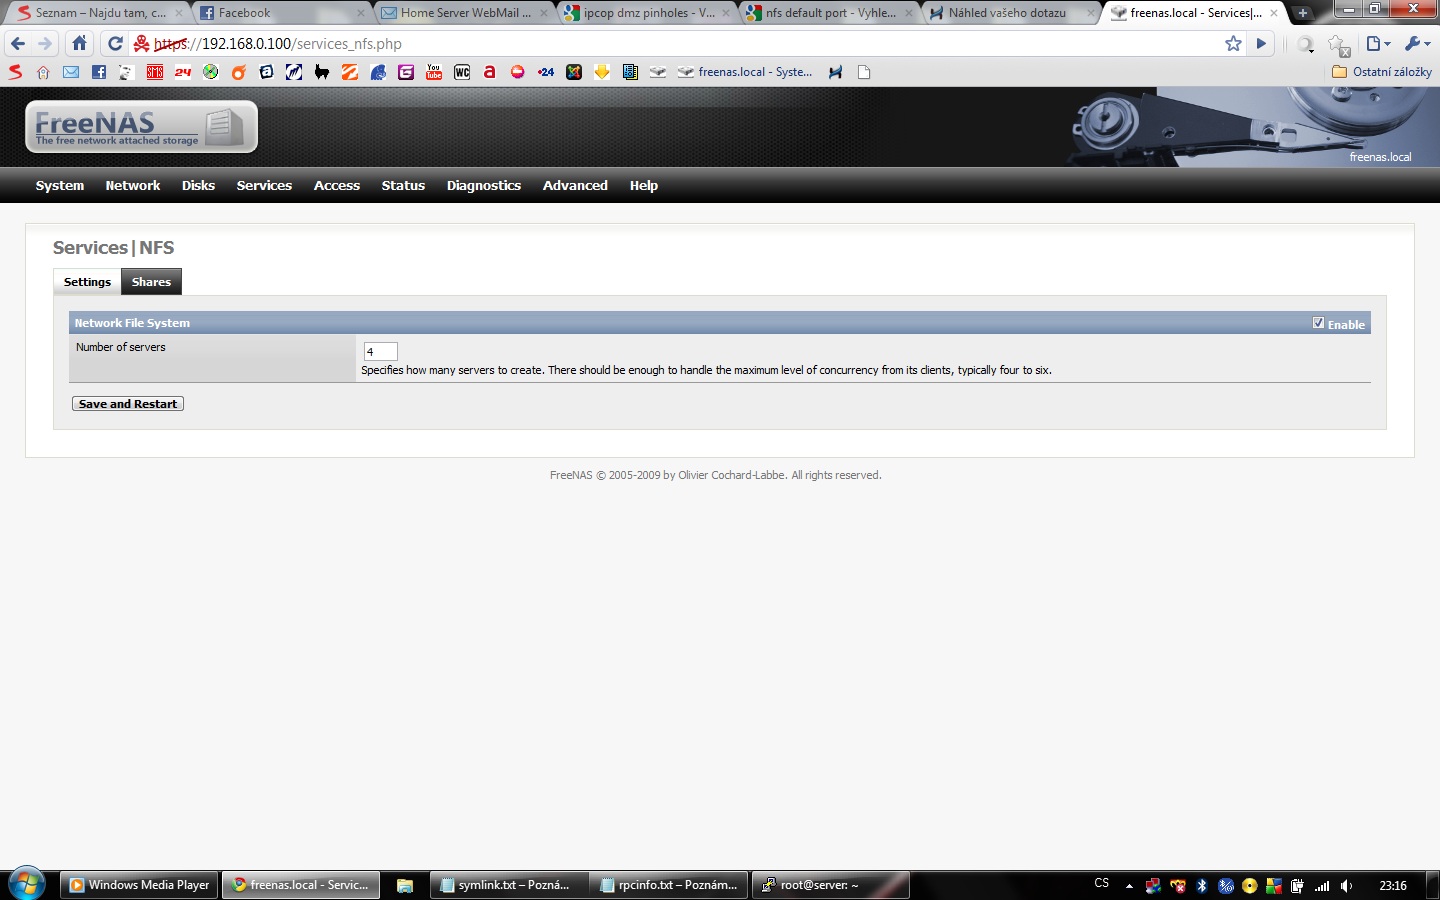
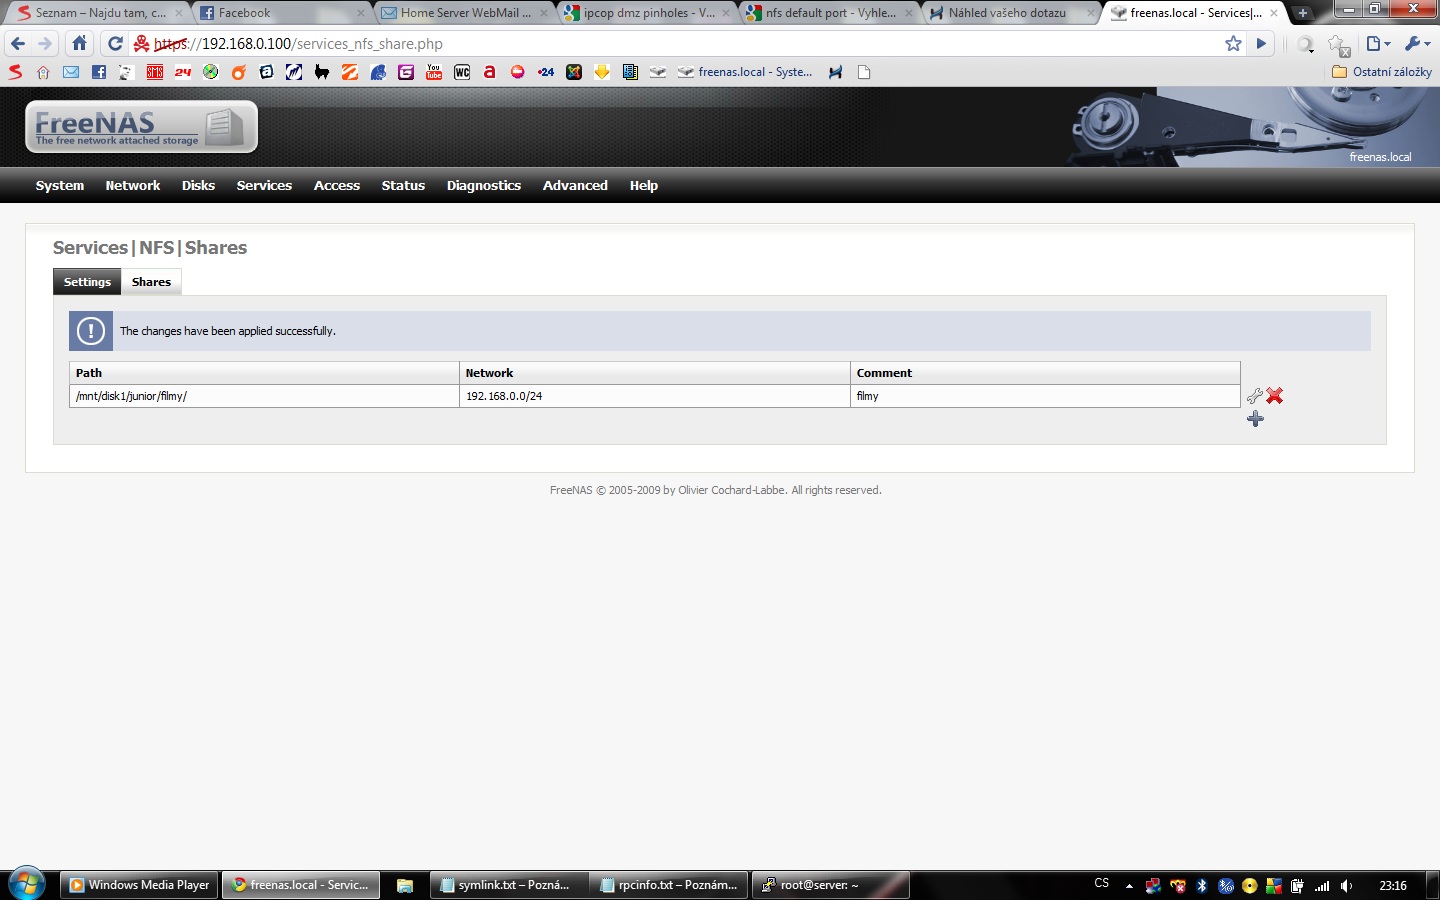
zkusil nastavit portforwarding (dmz pinholes) v ipcopu na porty, které využívá nfs na serveru ale zase jsem se daleko nedostal
root@server:~# mount -t nfs 192.168.0.100:/mnt/disk1/junior/filmy/ /var/www/filmy
mount.nfs: mount system call failed
root@server:~#
ale posléze zjistil že po výpisu
root@server:/etc# rpcinfo -p 192.168.0.100
   program vers proto   port
    100000    4   tcp    111  portmapper
    100000    3   tcp    111  portmapper
    100000    2   tcp    111  portmapper
    100000    4   udp    111  portmapper
    100000    3   udp    111  portmapper
    100000    2   udp    111  portmapper
    100000    4     7    111  portmapper
    100000    3     7    111  portmapper
    100000    2     7    111  portmapper
    100005    1   udp    654  mountd
    100005    3   udp    654  mountd
    100005    1   tcp    654  mountd
    100005    3   tcp    654  mountd
    100003    2   udp   2049  nfs
    100003    3   udp   2049  nfs
    100003    2   tcp   2049  nfs
    100003    3   tcp   2049  nfs
    100024    1   udp    769  status
    100024    1   tcp    792  status
    100021    0   udp    990  nlockmgr
    100021    0   tcp    632  nlockmgr
    100021    1   udp    990  nlockmgr
    100021    1   tcp    632  nlockmgr
    100021    3   udp    990  nlockmgr
    100021    3   tcp    632  nlockmgr
    100021    4   udp    990  nlockmgr
    100021    4   tcp    632  nlockmgr
porty které nfs na Freenasu bere nejsou stejné.
V tomhle jsem nováček, NFS mi moc neříká proto se ptám, ale očividně je třeba nastavit tomu NFS pevné porty (sjednotit) pro komunikaci, kvůli firewallu který střeží území mezi zelenou a DMZ zónou ale zakopanej pes může být uplně jinde. Předem díky za přečtení ;)
Řešení dotazu:
problém jsem vyřešil mountem curlftps, který se umí chovat pomocí parametru allow_other podobně jako nfs - všichni vidí adresář v počítači a mohou do něj přistupovat
curlftpfs -o allow_other ftp://uzivatel:heslo@192.168.0.100 /mnt/sitovydisk/
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz