Canonical oznámil vydání Zephyr 26.04 LTS. Jedná se o komerční distribuci operačního systému pro mikrokontroléry Zephyr (Wikipedie) s podporou až 15 let.
Gravity Linux je linuxová distribuce určená pro Apple Silicon s čipy M4 a novějšími. Vydána byla alfa verze pro M4 Mac mini. Gravity Linux je fork Asahi Linuxu.
Hister je osobní soukromý vyhledávač, který lze provozovat na vlastním stroji. Umí prohledávat lokální soubory, importovat historii a záložky z webových prohlížečů, procházet vybrané weby a pomocí rozšíření pro Firefox a Chrome indexovat obsah právě navštívených stránek. Nad vytvořeným indexem pak nabízí vyhledávání prostřednictvím webového rozhraní, příkazové řádky a díky podpoře MCP i nástrojům umělé inteligence. Tento
… více »Ministerstvo dopravy uznalo prozatímní schválení asistenčního systému Tesla FSD Supervised vydané nizozemským schvalovacím orgánem RDW. Připojilo se tak k Nizozemsku a dalším pěti evropským státům. Systém je díky tomuto rozhodnutí možné používat za podmínek prozatímního schválení také na území České republiky. Tesla FSD Supervised je asistenčním systémem úrovně 2 podle klasifikace SAE (částečná automatizace řízení). Řidič se
… více »Někteří zákazníci O2 mohou aktuálně zaznamenat zhoršenou dostupnost internetových služeb. Na odstranění potíží se pracuje [Facebook].
PyPy (Wikipedie), tj. implementace Pythonu v RPythonu, alternativa CPythonu v C, byla vydána v nové major verzi 8.0.0. Podporuje Python 2.7, 3.11 a 3.12.
V jádře Linux byly nalezeny a v upstremu ve verzích 5.10.270, 5.15.221, 6.1.188, 6.6.157, 6.12.109, 6.18.50 a 7.2.4 již opraveny 4 kritické zranitelnosti umožňující eskalaci práv: DirtyAH6 (CVE-2026-80844), TUNderflow (CVE-2026-81000), PPPoEject (CVE-2026-68121) a DiagSpill (CVE-2026-74469).
Německá policie a celníci zneužívají ke čtení zpráv komunikačních aplikacích WhatsApp, Signal, Telegram nebo Threema velice jednoduchý trik, který nevyžaduje prolomení šifrování, spear phishing, odposlech SMS či jinou technicky náročnou metodu. Příslušníkům státního aparátu pouze stačí získat krátký přístup k odemčenému telefonu a prostřednictvím QR kódu propojit účet s oficiální desktopovou nebo webovou aplikací v policejním
… více »Počítačová hra Factorio (Wikipedie) nově běží nativně na ARM64 Linuxu a headsetu Steam Frame.
Dobrý den,
před cca 10 dny jsem ze svého OpenSuse 11.0 64bit (dlouho jsem se nechtěl vzdát KDE 3,5  ) přešel na OpenSuse 11.3 64bit a KDE 4.6.0. Na to, jak jsem se KDE4 obával, výsledek je až na pár drobností veskrze pozitivní (pravda, efekty mám vypnuté, stejně tak APPArmor a indexování, to opravdu nepotřebuji a bez toho je systém velice svižný
 ).
Včera jsem chtěl dát aktualizace přes yast. Dal jsem standardně aktualizovat vše, pokud existuje novější verze. Nabídlo mi to cca 108 balíčků, dnes 119. Většina z nich byla od KDE 4.6.1. Problém je v tom, že u mnoha z nich mi to najednou hlásí konflikty - chce to u nich i spousty vázaných balíčků měnit architekturu z x86_64 na i586. Je možné, že by tam ty balíčky ještě kopírovali (ale to je divné, bylo to tam už včera a je to tak i dnes, to je celkem dlouhá doba ... pro jistotu jsem v seznamu repozitářů dal i všechny obnovit, ale stav je stále stejný) a nebylo to tam všechno a proto zatím nenašel patřičné 64bit balíčky? Nebo v čem by případně ještě ten problém mohl být?
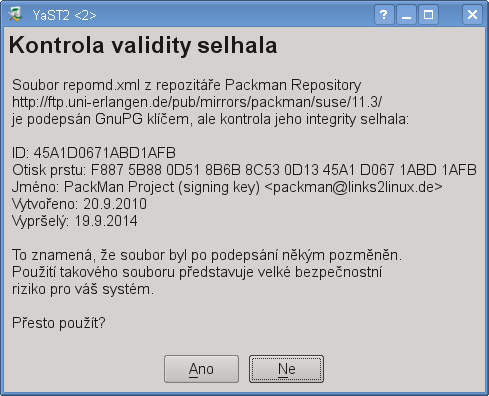
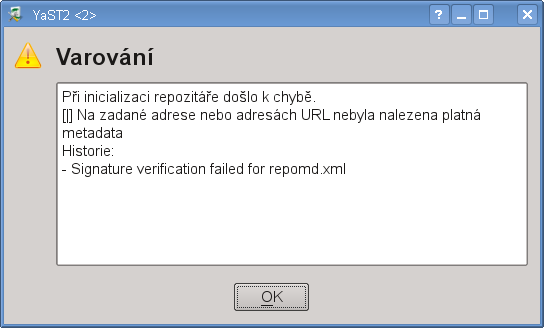
Také se mi dnes při spuštění správce aplikací v Yastu zobrazilo u Pacmana oznámení o nevalidním certifikátu (Kontrola validity selhala). Dal jsem tedy na dotaz, zda přesto použít NE.
Mohl by mi někdo znalejší poradit, v čem může být problém a případně, jak ho řešit?
Děkuji.
 10.3.2011 09:03
pushkin | skóre: 43
| blog: FluxBlog
 10.3.2011 09:12
saman2 | skóre: 4
Používám repozitář Release. Na unstabel bych si netroufl, chci mít stabilní systém  .
Vytáhl jsem ty konflikty do souboru, který přikládám.
Díky za jakoukoliv radu.
Petr
10.3.2011 09:16
pushkin | skóre: 43
| blog: FluxBlog
 10.3.2011 09:29
saman2 | skóre: 4
To jsem si myslel, že tam něco je pro kde 4.6.1 a něco ještě kde 4.6.0. Díky za potvrzení mé domněnky. Zkusím to třeba o víkendu, snad už to tam bude vše. A napadá Tě něco s tím Pacman repozitářem, proč mi to hlásí nevalidní GnuPG klíč? Nevím, zda ten nový klíč přijmout, nerad bych si tam pustil nějaký sajrajt. Přikládám ještě obrázky té hlášky, aby bylo vidět přesně.
10.3.2011 10:41
pushkin | skóre: 43
| blog: FluxBlog
10.3.2011 13:59
saman2 | skóre: 4
A dá se podle něčeho poznat, že je to jen podepsané novým klíčem a není to třeba nějaký podstrčený klíč? Nejsem paranoidní, jen mě to z principu zajímá, když už se to podepisuje, jak zjistím, že tam jen někdo nepodvrhnul nový klíč, když už mě to upozorňuje.
A když už jsem u toho Yastu u správy programů. Nevíte někdo, jak se dá nastavit, aby si Yast nejprve stáhnul všechny balíčky a teprve poté instaloval? V době, kdy jsem si 11.3 zkoušel na WirtualBoxu jsem někde na webu našel článek, kde na to popisovali parametry v nějakém configuračním souboru Yastu, ale teď zaboha nemohu ten článek najít :-/ . Tenkrát mi to přišlo celkem zbytečnost, ale dnes si říkám, že to nemusí být marná funkce, alespoň se nenakopne systém, pokud by se přerušila instalace třeba v půlce nebo nešlo něco důležitého stáhnout.
A dá se podle něčeho poznat, že je to jen podepsané novým klíčem a není to třeba nějaký podstrčený klíč?
Sehnat si někde ten veřejný klíč. Počítám, že na webu Packmanu bude někde info, kde ho získat. Paranoik si ale samozřejmě položí otázku, jestli nemůže být podvržený i ten veřejný klíč.
Nevíte někdo, jak se dá nastavit, aby si Yast nejprve stáhnul všechny balíčky a teprve poté instaloval?
Nevím jak YaST, ale zypper v 11.4 na to má volbu a tohle chování (nejdřív všechno stáhnout, pak teprve instalovat) má jako default. V 11.3 se to dá obejít tak, že ho nejdřív spustíte s --download-only a pak bez něj.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz