Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
 23.3.2013 13:02
walker | skóre: 10
| Cheb
Přeji hezký den,
na linuxově založeném pc (IPCOP 2.0.6) se snažím zablokova https na facebook. Jelikož používám proxy (squid) v transparentním modu, není toto možné pomocí něho řešit. Na netu jsem našel funkční konfiguraci, která mi však jaksi nefunguje :(
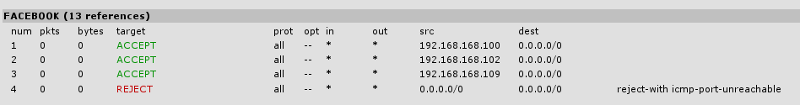
FACEBOOK_ALLOW="192.168.168.100 192.168.168.102 192.168.168.109"
iptables -N FACEBOOK
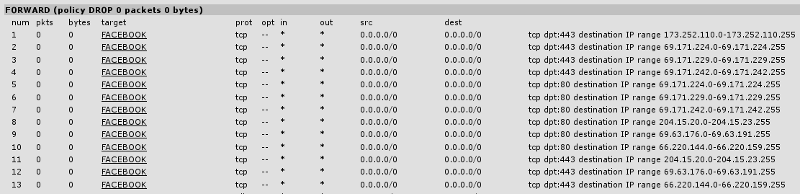
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 66.220.144.0-66.220.159.255 --dport 443 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 69.63.176.0-69.63.191.255 --dport 443 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 204.15.20.0-204.15.23.255 --dport 443 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 66.220.144.0-66.220.159.255 --dport 80 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 69.63.176.0-69.63.191.255 --dport 80 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 204.15.20.0-204.15.23.255 --dport 80 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 69.171.242.0-69.171.242.255 --dport 80 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 69.171.229.0-69.171.229.255 --dport 80 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 69.171.224.0-69.171.224.255 --dport 80 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 69.171.242.0-69.171.242.255 --dport 443 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 69.171.229.0-69.171.229.255 --dport 443 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 69.171.224.0-69.171.224.255 --dport 443 -j FACEBOOK
iptables -I FORWARD -m tcp -p tcp -m iprange --dst-range 173.252.110.0-173.252.110.255 --dport 443 -j FACEBOOK
## FACEBOOK ALLOW
for face in $FACEBOOK_ALLOW; do
iptables -A FACEBOOK -s $face -j ACCEPT
done
iptables -A FACEBOOK -j REJECT
facebook je však dostupný ( ip 173.252.110.27)
Iptables v příloze
Neví někdo, v čem je zakopaný pes? Díky za každý tip.
Řešení dotazu:
23.3.2013 15:31
walker | skóre: 10
| Cheb
25.3.2013 10:36
walker | skóre: 10
| Cheb
Tak problém byl mezi židlí a klávesnicí .
iptables funguje jak má, bohužel jsem nepromazal cache takže se uvodní stránka dočasně načítala z ní. odstraněno a plně funkční.

 30.3.2013 00:30
Punny | skóre: 28
| Praha
30.3.2013 08:14
walker | skóre: 10
| Cheb
30.3.2013 08:18
walker | skóre: 10
| Cheb
tak to se mi nepodařilo, ani sem nenašel žádnou radu. A že jsem strýčka google trápil dlouho. Možná by jsi poradil ;).
Všude je uvedena známá věc, že při transparentní proxy https spojení přes ni nejdou.
 1.4.2013 22:52
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 1.4.2013 22:56
pavlix | skóre: 54
| blog: pavlix
2.4.2013 09:57
pavlix | skóre: 54
| blog: pavlix
2.4.2013 11:39
pavlix | skóre: 54
| blog: pavlix
Při přesměrování veškerého tcp/443 provozu na port ssl proxy (třeba pomocí iptables) tuto informaci ztratíš.V tom případě bys předně ztratil cílovou IP a neměl bys koho kontaktovat. Takhle se to dělat logicky nemůže, pokud nemá proxy přístup k datům z conntracku.
Proto tyto proxy v praxi fungují jen při explicitním uvedení v prohlížeči.Tvé argumenty mě nepřesvědčily, spíše naopak.
2.4.2013 12:28
Jendа | skóre: 78
| blog: Jenda
| JO70FB
1.4.2013 22:51
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz