Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
 27.5.2016 20:19
TomasABC32 | skóre: 28
| blog: LinuxGangster
Kernel panic - not syncing: No working init found. Try passing init=option to kernel. See Linux documentation... etc..
Řešení dotazu:
27.5.2016 20:38
TomasABC32 | skóre: 28
| blog: LinuxGangster
27.5.2016 21:19
TomasABC32 | skóre: 28
| blog: LinuxGangster
27.5.2016 22:29
TomasABC32 | skóre: 28
| blog: LinuxGangster
 28.5.2016 01:59
Jendа | skóre: 78
| blog: Jenda
| JO70FB
28.5.2016 02:01
Jendа | skóre: 78
| blog: Jenda
| JO70FB
cd /mnt/systém
mount -t proc none proc
mount -o bind /dev dev
mount -t sysfs none sys
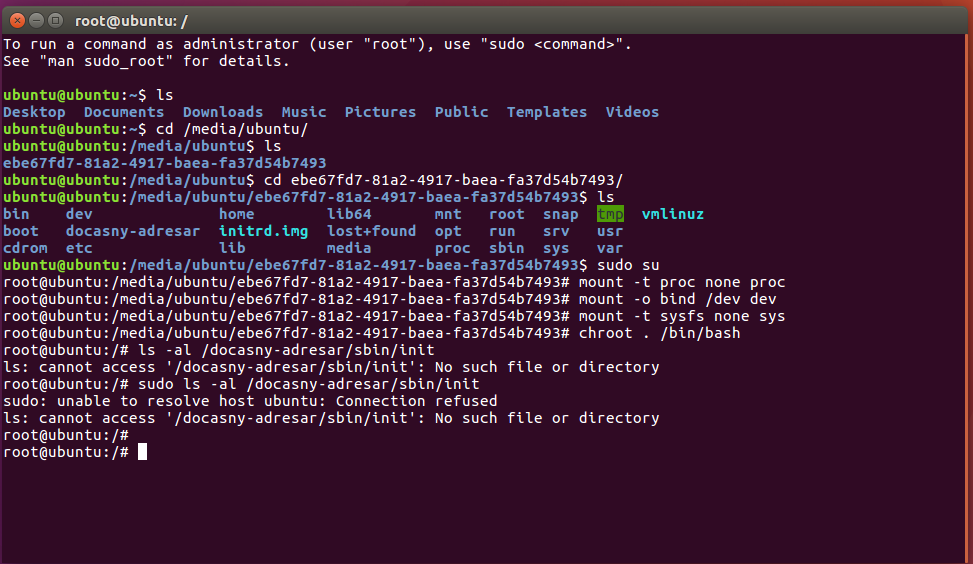
chroot . /bin/bash
sudo su -
cd /media/ubuntu/ebe67fd7-81a2-4917-baea-fa37d54b7493
mount -t proc none proc
mount -o bind /dev dev
mount -t sysfs none sys
chroot . /bin/bash
Tímto jsme se dostali do nainstalovaného systému (doslova jsme změnili kořenový adresář). No a teď je čas na to zkontrolovat initramdisk. Rozbalený je v adresáři /docasny-adresar
Co vypíše ls -al /docasny-adresar/sbin/init ?
Jinak vrátíš původní kořenový adresář pomocí exit
29.5.2016 10:33
TomasABC32 | skóre: 28
| blog: LinuxGangster
A co: ls -al /lib/systemd/systemd ?
Oprava: ls -al /docasny-adresar/lib/systemd/systemd
29.5.2016 10:52
TomasABC32 | skóre: 28
| blog: LinuxGangster
Vypadá to, že (v initramdisku) chybí init. Bude ho třeba (do initramdisku) přidat. Co vypíše ls -al /sbin/init ?
29.5.2016 11:13
TomasABC32 | skóre: 28
| blog: LinuxGangster
Teď budu (trochu) vařit z vody, protože používám Arch Linux, a k Ubuntu se moc často nedostávám.
Nejdřív je potřeba pomocí textového editoru vytvořit "hook", který pojmenujeme třeba systemd. Celá cesta: /usr/share/initramfs-tools/hooks/systemd
Naplníme ho tímto obsahem (použij svůj oblíbený textový editor):
. /usr/share/initramfs-tools/hook-functions
copy_exec /lib/systemd/systemd /lib/systemd/systemd
Dále nastavíme příznak "execute" (spustitelnost):
chmod +x /usr/share/initramfs-tools/hooks/systemd
Nakonec aktualizujeme initramdisk:
update-initramfs -u
Oprava: Celý soubor /usr/share/initramfs-tools/hooks/systemd by mohl vypadat následovně:
#!/bin/bash
. /usr/share/initramfs-tools/hook-functions
copy_exec /lib/systemd/systemd /lib/systemd/systemd
29.5.2016 12:19
TomasABC32 | skóre: 28
| blog: LinuxGangster
Jo a ještě je potřeba upravit /etc/default/grub, tak aby obsahoval řádku:
GRUB_CMDLINE_LINUX_DEFAULT="quiet splash init=/lib/systemd/systemd"
A nakonec aktualizovat: update-grub
29.5.2016 12:18
TomasABC32 | skóre: 28
| blog: LinuxGangster
Musíš dříve provést ty příkazy, které psal Jenda a já je pro tebe upravil, jinak to nepůjde. To jsou ty příkazy obsahující chroot . /bin/bash
Jinak jsem dnes všude předpokládal, že seš v prostředí vytvořeném příkazy od Jendy (které jsem tobě na míru upravil), tedy končící chroot . /bin/bash Jestli jsem tě nějak zmátl, tak se omlouvám.
29.5.2016 15:04
TomasABC32 | skóre: 28
| blog: LinuxGangster
Teď zkus, jestli Ubuntu nabootuje z interního disku.
29.5.2016 15:22
TomasABC32 | skóre: 28
| blog: LinuxGangster
jak se to muze stat ?
Přesně nevím, ale asi bude chyba při instalaci.
28.5.2016 07:14
TomasABC32 | skóre: 28
| blog: LinuxGangster
28.5.2016 10:27
TomasABC32 | skóre: 28
| blog: LinuxGangster
man smartctl
Ale v tvém případě, myslím, nebude třeba.
28.5.2016 11:12
TomasABC32 | skóre: 28
| blog: LinuxGangster
Kernel panic-not syncing: no init found. Toto by tě mohlo popostrčit.
28.5.2016 12:35
TomasABC32 | skóre: 28
| blog: LinuxGangster
/sbin/init v kořenovém adresáři mám..
28.5.2016 12:36
TomasABC32 | skóre: 28
| blog: LinuxGangster
Kdyby byl problém v zavaděči, tak by se nejspíš nenačetlo ani linuxové jádro. Tobě se evidentně načetlo, a skončilo s chybovým hlášením že nemůže nálézt "working init". Chybu bych hledal v initramfs.
Přesto pro jistotu sem poustni obsah konfiguračního souboru zavaděče Grub, měl by sídlit v /boot/grub/grub.cfg
Jinak tipuju, že ti v initramfs chybí linuxové jaderné moduly (ovladače), které zpřístupňují zařízení (device) "real root". Ale to už dost vařím z vody.
28.5.2016 23:19
TomasABC32 | skóre: 28
| blog: LinuxGangster
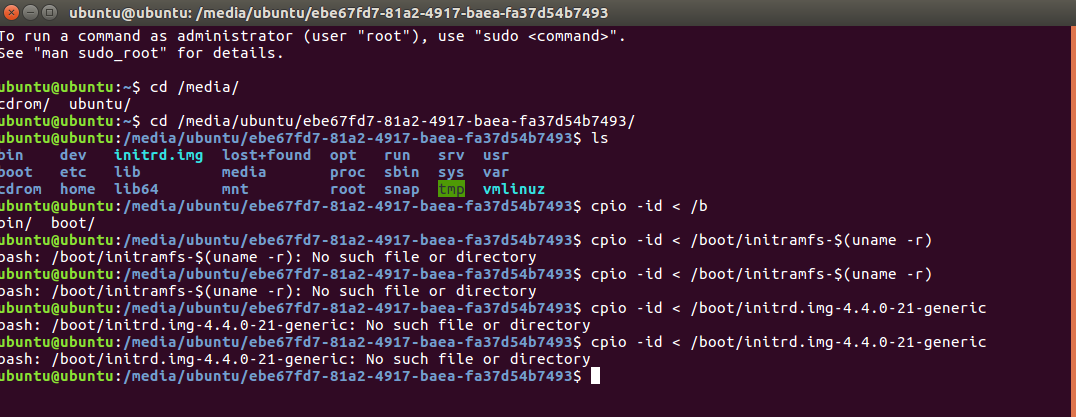
Initramfs je obyčejný archiv. Pokud se chceš podívat, co obsahuje, tak nabootuj live distribuci a tento cpio archiv rozbal:
cpio -id < /boot/initramfs-$(uname -r)
Oprava: Podle nastavení grubu se jedná o soubor /boot/initrd.img-4.4.0-21-generic:
cpio -id < /boot/initrd.img-4.4.0-21-generic
28.5.2016 23:50
TomasABC32 | skóre: 28
| blog: LinuxGangster
cpio -id < /boot/initramfs-$(uname -r), tak mi to napíše: No such file or directory..
Asi to tam není ???
Přečti si můj příspěvek "Oprava".
29.5.2016 00:01
TomasABC32 | skóre: 28
| blog: LinuxGangster
Sypu si popel... Ten soubor
initrd.img-4.4.0-21-generic najdeš jinde. Pokud jsi připojil oddíl, na kterém je jádro a initramfs do adresáře /mnt, potom ten soubor najdeš v adresáři /mnt/boot Pokud jsi to připojil jinam, tak to patřičně uprav. Omlouvám se.
29.5.2016 00:13
TomasABC32 | skóre: 28
| blog: LinuxGangster
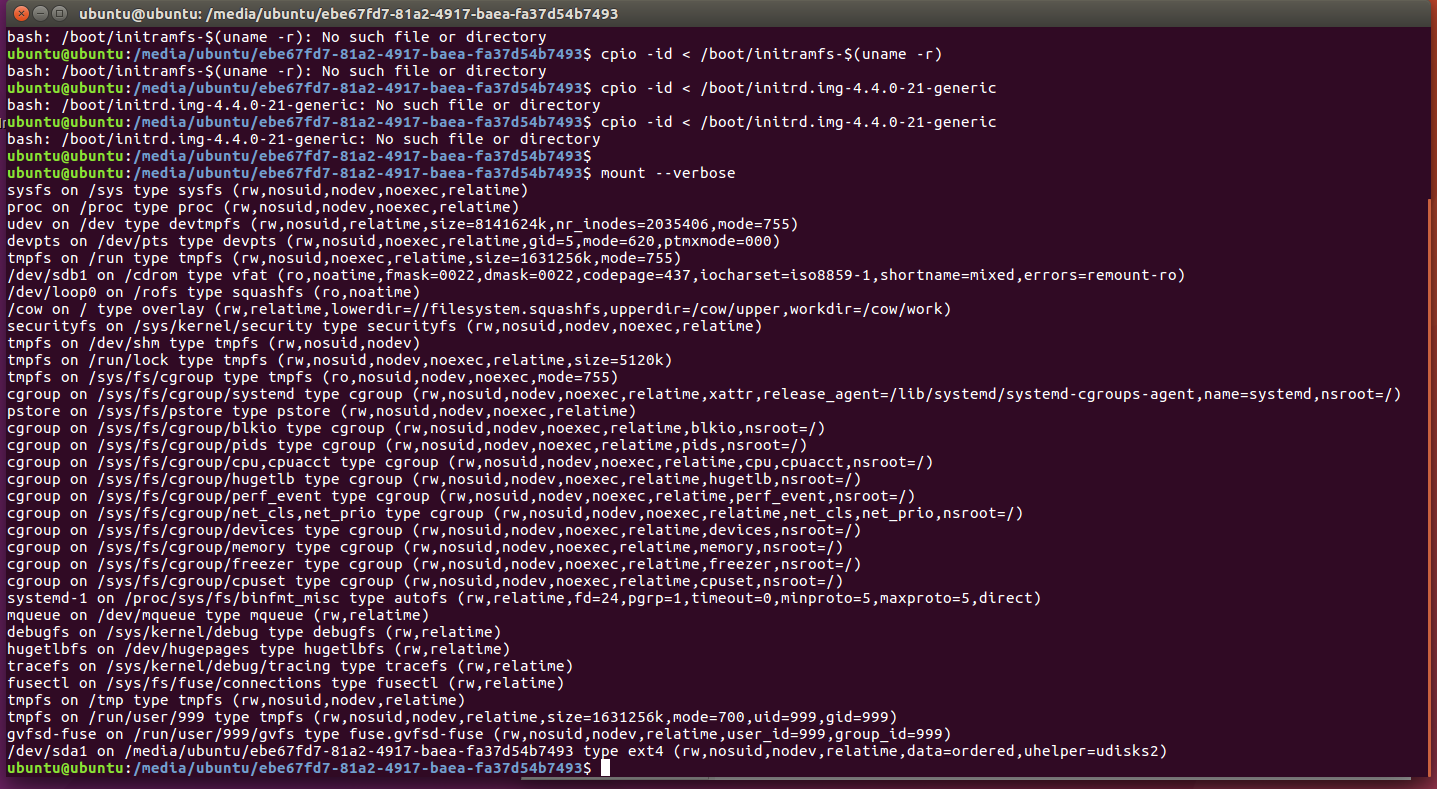
Jasné je mi to, že to děláme špatně. Pošli prosím výpis mount --verbose abysme zjistili, kam je připojen ten "kořen", na kterém se nachází jádro a initramfs. Pokud připojen není, tak ho budeme muset někam připojit (mount).
29.5.2016 00:25
TomasABC32 | skóre: 28
| blog: LinuxGangster
Už to vidím. Jedná se o zařízení /dev/sda1, které je připojeno do adresáře /media/ubuntu/ebe67fd7-81a2-4917-baea-fa37d54b7493
Teď už můžeš zkusit: cpio -id < /media/ubuntu/ebe67fd7-81a2-4917-baea-fa37d54b7493/boot/initrd.img-4.4.0-21-generic
29.5.2016 00:40
TomasABC32 | skóre: 28
| blog: LinuxGangster
Nejdřív sem hoď výpis file /media/ubuntu/ebe67fd7-81a2-4917-baea-fa37d54b7493/boot/initrd.img-4.4.0-21-generic (příkaz file zjistí o jaký typ souboru se jedná).
Možná totiž bude třeba před použitím cpio nutno soubor "odzipovat".
29.5.2016 00:50
TomasABC32 | skóre: 28
| blog: LinuxGangster
file /media/ubuntu/ebe67fd7-81a2-4917-baea-fa37d54b7493/boot/initrd.img-4.4.0-21-generic
29.5.2016 00:51
TomasABC32 | skóre: 28
| blog: LinuxGangster
Rozbal initramfs takto:
gunzip -c /media/ubuntu/ebe67fd7-81a2-4917-baea-fa37d54b7493/boot/initrd.img-4.4.0-21-generic | cpio -id
29.5.2016 01:03
TomasABC32 | skóre: 28
| blog: LinuxGangster
Nejjednodušší řešení, které mě napadá, je přihlásit se jako "root": sudo su -
Potom vytvořit dočasný adresář, kam potom rozbalíme initramfs: mkdir /media/ubuntu/ebe67fd7-81a2-4917-baea-fa37d54b7493/docasny-adresar Následně se do toho adresáře nastavit: cd /media/ubuntu/ebe67fd7-81a2-4917-baea-fa37d54b7493/docasny-adresar A nakonec rozbalit: gunzip -c /media/ubuntu/ebe67fd7-81a2-4917-baea-fa37d54b7493/boot/initrd.img-4.4.0-21-generic | cpio -id
29.5.2016 01:17
TomasABC32 | skóre: 28
| blog: LinuxGangster
Dále se budeš řídit radami od Jendy. Já ti to přepíšu na míru tvé konfigurace, ale měj strpení.
Já už to pro dnešek nedávám. Jdu chrnět. Dobrou. Zítra se ti budu snažit pomoct.
29.5.2016 01:36
TomasABC32 | skóre: 28
| blog: LinuxGangster
Opravdu to nic nevypsalo? Mohlo by to vypsat něco takového: gzip compressed data
29.5.2016 00:55
TomasABC32 | skóre: 28
| blog: LinuxGangster
28.5.2016 23:14
TomasABC32 | skóre: 28
| blog: LinuxGangster
29.5.2016 11:37
TomasABC32 | skóre: 28
| blog: LinuxGangster
takze je zmrvena na 99% instalacka
Nebo je něco s hardwarem.
29.5.2016 15:17
TomasABC32 | skóre: 28
| blog: LinuxGangster
1) spustim instalaci a overim disk
2) pokud to hodi chybu, tak pomoci md5sum zkontroluji chyby a porovnam kody
3) pokud vse sedne zkusim nainstalovat tu verzi pro 14.04.4 - ale az po testu s Vaskem..
29.5.2016 15:30
TomasABC32 | skóre: 28
| blog: LinuxGangster
29.5.2016 15:35
TomasABC32 | skóre: 28
| blog: LinuxGangster
29.5.2016 15:39
TomasABC32 | skóre: 28
| blog: LinuxGangster
29.5.2016 15:41
TomasABC32 | skóre: 28
| blog: LinuxGangster
Super Jsem rád, že tě GNU/Linux neodradil a máš chuť se učit nové věci.
29.5.2016 16:52
TomasABC32 | skóre: 28
| blog: LinuxGangster
Dobrý je taky program cmp, který porovnává dva soubory byte by byte.
Příklad použití:
cmp --print-bytes --verbose /dev/sr0 <cesta k ISO obrazu instalačního CD/DVD Ubuntu>
Samozřejmě nezapomeň jako první ověřit kontrolní součet ISO obrazu, který získáš na oficiálních stránkách Ubuntu.
29.5.2016 15:44
TomasABC32 | skóre: 28
| blog: LinuxGangster
Stáhni k tomu i soubor SHA256SUMS a proveď kontrolu:
sha256sum --check SHA256SUMS
29.5.2016 16:55
TomasABC32 | skóre: 28
| blog: LinuxGangster
Paráda
29.5.2016 17:03
TomasABC32 | skóre: 28
| blog: LinuxGangster
Je vidět, že máš o GNU/Linux zájem, což je super. Pro další vzdělávání doporučuji volně stažitelnou e-knihu Linux Dokumentační Projekt. Je sice dost out of date, ale spousta informací platí do dneška. S touhle knihou jsem začínal.
29.5.2016 17:21
TomasABC32 | skóre: 28
| blog: LinuxGangster
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 29.5.2016 04:45